Chargemap, l’application française qui aide les conducteurs de voitures électriques à trouver une borne de recharge sur leur route, a été piratée. Adresses mail, numéros de téléphone, dates de naissance et empreintes de mots de passe… Une multitude de données a été dérobée. L’entreprise strasbourgeoise a commencé à prévenir tous les conducteurs concernés par la cyberattaque.
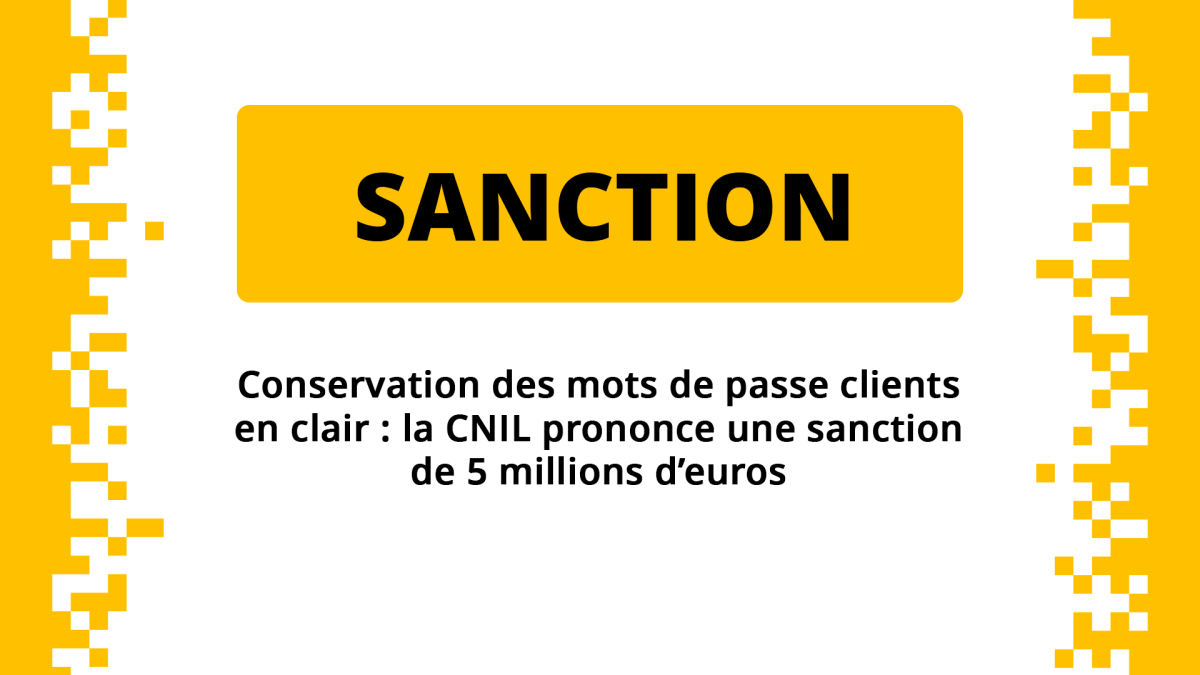
La CNIL a infligé une amende de 5 millions € à une Macif Vie, l’assureur vie du groupe Macif, pour des défaillances dans la protection des données de ses clients et pour la conservation de données au-delà du nécessaire.
Dans son communiqué, la CNIL indique avoir été alertée sur la conservation des mots de passe permettant d’accéder à l’espace client d’un site, ainsi que sur les réponses aux questions de sécurité associées. Un contrôle a ensuite été engagé.
L’autorité a relevé des manquements à deux dispositions du RGPD : l’article 32, relatif à la sécurité des traitements, et l’article 5-1-e), relatif à la limitation de la conservation des données.
L’amende de 5 millions € tient compte de la gravité des manquements, du nombre de personnes concernées et de la situation financière de la société. La CNIL a publié la délibération SAN-2026-016, tout en gardant l’anonymat de l’entreprise sanctionnée.
Des accès mal sécurisés
La CNIL relève que les mots de passe des espaces clients étaient conservés en clair, c’est-à-dire sous une forme directement lisible. Elle considère que la protection des données accessibles par mot de passe constitue un principe essentiel de sécurité.
L’autorité constate également que des identifiants et mots de passe permettant d’accéder aux bases de données clients, ainsi qu’à l’outil utilisé pour y accéder, étaient partagés entre plusieurs salariés. Cette organisation ne permettait pas de retracer de manière fiable les accès et les actions réalisés dans les systèmes, notamment en cas d’incident ou de violation de données.
La CNIL relève aussi que la société conservait pendant plus de dix ans les informations saisies par les clients dans son formulaire de contact, alors même que leur demande avait été traitée.
Elle constate par ailleurs que les données de connexion étaient conservées au-delà de la durée d’un an annoncée dans la politique de l’entreprise, sans que cette conservation supplémentaire soit nécessaire aux finalités du traitement.
Au cours de la procédure, Macif Vie a renforcé la sécurité de ses accès et de ses mots de passe. Elle a également supprimé l’historique des données dont la conservation n’était plus utile et mis en place une purge mensuelle des données clients.
Ces mesures n’ont toutefois pas empêché la sanction : les manquements étaient établis lors du contrôle et subsistaient jusqu’au lancement de la procédure.
La Cnil a infligé une amende de cinq millions d’euros à la Macif pour deux importants manquements au RGPD. L’entreprise assure avoir pris les mesures nécessaires et précise qu’aucune donnée de ses clients n’a été divulguée.
La CNIL a infligé une amende de 5 millions d’euros à une société qui conservait en clair les mots de passe de ses clients, en prenant soin de ne pas la nommer. Sous son annonce sur X, il a pourtant suffi d’une question à Grok pour voir apparaître un nom, déjà cité par la presse en octobre.
Le parquet de Paris a ouvert une enquête sur la cyberattaque qui vient de frapper Maileva, une filiale de La Poste. L'affaire, confiée à la Brigade de lutte contre la cybercriminalité, doit permettre de remonter jusqu'aux pirates qui ont volé les données de plus de 22 millions de Français.
Maileva, une filiale de La Poste spécialisée dans l'envoi de courriers pour les entreprises, a été piratée. Les noms, les prénoms et les adresses postales de 22 millions de personnes ont été dérobés. Le groupe a porté plainte. On vous dit tout ce qu'il faut savoir sur cette nouvelle fuite massive.
C’est une méthode bien connue des équipes commerciales et des professionnels du marketing. Vous connaissez le nom d’un décideur, son prénom ainsi que l’entreprise dans laquelle il travaille. En observant la syntaxe habituelle des courriels de cette société, par exemple prenom.nom@entreprise.fr , il devient un jeu d’enfant de déduire son adresse directe, même si celle-ci n’a jamais été publiée explicitement sur Internet.
Pourtant, comme le souligne la CNIL (Commission Nationale de l’Informatique et des Libertés), le fait qu’une information soit accessible en ligne ne signifie pas qu’elle soit librement exploitable. Reconstituer une adresse électronique professionnelle constitue un traitement de données personnelles à part entière, soumis à des règles strictes.
Entre intérêt légitime et respect de la vie privée
Pour justifier cette pratique sans avoir à demander un accord préalable, les organismes s’appuient généralement sur la notion d’« intérêt légitime » prévue par le RGPD. Mais la CNIL avertit que ce fondement juridique n’est pas un chèque en blanc. L’entreprise doit impérativement prouver que son besoin de contact est réel et qu’il ne porte pas une atteinte excessive aux droits de l’interlocuteur.
Toute la question repose sur ce que le professionnel peut « raisonnablement s’attendre » à recevoir. Une personne très active sur les réseaux professionnels ou dont les fonctions impliquent d’être jointe facilement sera davantage exposée.
À l’inverse, si un collaborateur n’a aucune présence identifiable sur le Web ou s’il a configuré des paramètres stricts pour masquer ses coordonnées ou privilégier un formulaire de contact ; la CNIL estime qu’il exprime une volonté claire de protection. Dans ce cas de figure, reconstituer et utiliser son adresse mail devient illégal, à moins d’avoir obtenu son consentement explicite.
Pour les administrations et organismes publics, le cadre est légèrement différent. La reconstitution peut s’inscrire dans leur mission d’intérêt public mais les exigences de protection restent identiques.
Des garanties indispensables et un droit de retrait immédiat
Pour éviter les abus, la NIL préconise aux professionnels de mettre en place des garde-fous rigoureux. Par exemple, si une adresse mail est reconstituée mais qu’aucun contact effectif n’est établi dans un délai raisonnable, la donnée ne devrait pas être conservée.
Par ailleurs, la transparence demeure une obligation centrale. Dès le tout premier message envoyé, l’expéditeur doit indiquer clairement au destinataire la finalité de sa démarche, la manière dont son adresse a été obtenue, ainsi que les modalités pour s’y opposer.
Si le professionnel sollicité exprime son désaccord ou demande à ne plus être contacté, l’organisme a l’obligation de retirer immédiatement son adresse de ses fichiers de prospection, sans lui réclamer la moindre justification.
En cas de silence de l’expéditeur pendant plus d’un mois ou de réponse insatisfaisante, le destinataire conserve le droit de saisir directement la CNIL d’une réclamation.
La Cnaf a été victime d'un incident de cybersécurité sur Vacaf, le service d'aide aux vacances des Caf. Une fuite de données a été signalée par ses équipes après la revendication d'un pirate. Suite à cet incident, la plateforme vacaf.org a été suspendue jusqu'à nouvel ordre.
Des sites compilent les fuites de données et proposent aux Français de vérifier ce qui circule sur eux. La CNIL les juge illégaux, les dénonce à la justice, et leur reconnaît pourtant une utilité.
L'Assistance publique – Hôpitaux de Paris (AP-HP) a été victime d'une cyberattaque. Des pirates ont dérobé les données d'identité de 1 015 patients. Pour subtiliser ces données, les hackers ont visé un logiciel de gestion des repas, utilisé dans 23 hôpitaux en France. L'AP-HP assure qu'aucune donnée médicale n'a été compromise. Une plainte a été déposée.
Plus besoin de carte bancaire ou de téléphone : Revolut expérimente au Royaume-Uni un paiement authentifié par reconnaissance faciale. Pour l'instant, le dispositif se limite à trois cafés londoniens, mais la technologie montre surtout jusqu'où la néobanque veut aller pour contrôler toute la chaîne du paiement.
Avec la généralisation des caméras LAPI et l’allongement de la durée de conservation des plaques d’immatriculation, l’État promet une lutte renforcée contre la criminalité.
La CNIL vient de sanctionner l’Hôpital privé de la Loire d’une amende de 500 000 euros après une cyberattaque ayant permis à un attaquant d’accéder aux données de 524 867 patients, dont certaines données de santé, ainsi qu’à celles de 202 246 personnes désignées comme « tiers de confiance ».
L’attaque, survenue durant l’été 2025, a ciblé le dossier patient informatisé (DPI) de l’établissement.
La particularité de cette décision tient moins au montant de l’amende qu’à la précision avec laquelle la CNIL décrit les faiblesses techniques ayant permis à l’attaque de se propager.
Pour les utilisateurs externes, notamment les médecins libéraux, l’accès au DPI ne reposait ni sur un VPN, ni sur une authentification multifacteur.
La CNIL considère explicitement que cette procédure d’authentification n’était « pas suffisamment robuste ». L’attaquant a exploité cette vulnérabilité pour accéder au DPI avec les identifiants d’un utilisateur.
Un compte compromis ne devrait pas donner accès à tout le DPI
La faiblesse ne s’arrêtait toutefois pas à l’authentification. Une fois connecté, l’attaquant a pu accéder aux données de l’ensemble des patients de l’établissement.
La raison tient à une deuxième défaillance : la politique d’habilitation ne tenait pas suffisamment compte de la notion d’équipe de soins. Les professionnels n’étaient donc pas limités aux seules informations nécessaires à la prise en charge des patients dont ils avaient effectivement la charge.
Pour la CNIL, le problème est alors double. La compromission d’un compte a été rendue possible par une authentification insuffisamment robuste et, une fois le compte compromis, les droits qui lui étaient associés ont permis d’accéder à un volume considérable de données.
Cette distinction est importante. Même lorsqu’un attaquant parvient à compromettre un compte, il ne devrait pas pouvoir accéder à l’ensemble du système d’information. La limitation des droits d’accès et le cloisonnement des données doivent permettre de contenir l’attaque et d’en limiter les conséquences.
Des jours d’exfiltration sans alerte
La troisième faiblesse relevée par la CNIL concerne la détection.
L’établissement ne disposait pas de mesures permettant d’identifier une activité suspecte dans le DPI en temps réel ou à très court terme et de déclencher une alerte. L’attaquant a ainsi pu explorer le système durant plusieurs jours et extraire un volume important de données sans que cette activité anormale ne soit détectée.
La CNIL considère que cette absence de détection a contribué à aggraver l’ampleur de la violation.
Le raisonnement dessine donc une chaîne de défense assez classique :
authentifier correctement → limiter les privilèges → cloisonner les accès → journaliser → détecter les comportements anormaux.
C’est cette chaîne, plus que l’absence isolée d’un VPN ou d’un MFA, qui permet de comprendre la décision.
Le VPN et le MFA deviennent des mesures attendues
Le cas de l’Hôpital privé de la Loire est exceptionnel par la précision avec laquelle la CNIL met en cause l’absence de VPN et de MFA. Mais il ne constitue pas pour autant une rupture dans sa jurisprudence.
La Commission avait déjà indiqué, en janvier 2025, que les entreprises détenant de grandes bases de données devaient notamment mettre en place une authentification multifacteur pour les employés, les partenaires, les sous-traitants et les autres intervenants accédant à distance.
Elle avait surtout annoncé qu’elle renforcerait dès 2026 ses contrôles sur ce point et précisé que l’absence de MFA pourrait justifier l’ouverture d’une procédure de sanction.
La CNIL rappelait également que cette authentification renforcée était déjà considérée comme, en principe, nécessaire au regard du RGPD pour les bases contenant des données sensibles ou dont la violation présenterait des risques importants.
Le dossier de l’Hôpital privé de la Loire montre donc comment cette doctrine peut désormais se traduire dans une procédure de sanction.
Free : le précédent du VPN mal sécurisé
Quelques mois plus tôt, la CNIL avait déjà mis en cause plus directement une infrastructure d’accès distant.
En janvier 2026, elle a infligé 27 millions € à Free Mobile et 15 millions à Free, soit 42 millions € au total, après une importante violation de données. La Commission a notamment relevé l’insuffisance des mesures destinées à assurer la sécurité des données des abonnés.
Ce dossier est particulièrement intéressant au regard de celui de l’Hôpital privé de la Loire. Le problème n’est plus simplement de savoir si une organisation possède un VPN, mais si l’ensemble du mécanisme d’accès distant présente un niveau de sécurité approprié.
La jurisprudence récente tend ainsi à regarder la sécurité comme une chaîne de contrôles plutôt que comme une collection de produits.
La CNIL a notamment relevé l’insuffisance des mesures de journalisation permettant de détecter les comportements anormaux sur le système d’information. Elle a également considéré que les habilitations attribuées aux comptes des conseillers de Cap emploi étaient trop larges, leur permettant d’accéder aux données de personnes qu’ils n’accompagnaient pas.
On retrouve donc les deux autres briques du dossier de l’Hôpital privé de la Loire : la journalisation et la gestion des habilitations.
Le rapprochement est particulièrement parlant. Dans les deux cas, le risque ne provient pas seulement de la possibilité de compromettre un compte. Il provient aussi du fait qu’un compte compromis dispose de droits trop étendus et que l’activité anormale n’est pas détectée suffisamment rapidement.
IQVIA : le cloisonnement entre également dans le radar
La CNIL a sanctionné l’entreprise dans le cadre de la gestion de deux entrepôts de données de santé et a notamment examiné les garanties destinées à limiter les risques liés à ces données.
Le dossier illustre l’importance croissante accordée par la CNIL à l’architecture de sécurité. Authentification, séparation des environnements, restriction des accès et traçabilité doivent être pensés ensemble lorsqu’il s’agit de données particulièrement sensibles.
La journalisation ne doit pas être un simple entrepôt de logs
La position de la CNIL sur la journalisation est particulièrement révélatrice.
Dans ses recommandations destinées aux grandes bases de données, la Commission demande une architecture permettant de tracer les accès et les actions des utilisateurs habilités. Mais elle précise surtout que la simple collecte des journaux ne suffit pas : les organisations doivent être capables de traiter ces informations afin de détecter rapidement un comportement suspect.
La CNIL recommande notamment de journaliser les accès aux applications, API, systèmes et réseaux, et de cibler la supervision sur les composants les plus sensibles. Les événements à surveiller doivent permettre de détecter des flux anormaux, des volumes inhabituels ou des tentatives de connexion rejetées.
Autrement dit, avoir des logs n’est pas nécessairement avoir une capacité de détection.
C’est précisément ce que montre le cas de l’Hôpital privé de la Loire. L’absence de détection en temps réel ou à très court terme a laissé à l’attaquant plusieurs jours pour explorer le DPI et extraire les données.
TLS, mots de passe : une jurisprudence plus ancienne
La CNIL ne découvre pas en 2026 la question des briques techniques de cybersécurité.
Son bilan 2024 fait état de 11 sanctions pour des manquements à la sécurité des données. Les organismes concernés avaient notamment utilisé des mots de passe insuffisamment robustes, stocké des mots de passe en clair, mis en œuvre des politiques d’habilitation insuffisantes ou continué à utiliser des versions obsolètes de TLS.
La Commission avait également sanctionné plusieurs organismes qui, malgré une mise en demeure, continuaient à utiliser TLS 1.0 ou TLS 1.1, ainsi que SHA-1, considérés comme obsolètes ou insuffisamment sûrs.
La logique est la même : le RGPD ne liste pas les produits ou technologies à installer. Il impose au responsable de traitement de mettre en œuvre des mesures de sécurité adaptées au risque et à l’état des connaissances.
Mais lorsque certaines technologies deviennent incontournables pour répondre à ce niveau de risque, leur absence ou leur mauvaise configuration peut devenir un élément central du constat de la CNIL.
Une obligation de moyens, pas une liste de produits
Il faut donc éviter une interprétation trop mécanique de la décision.
Le RGPD ne transforme pas le VPN ou le MFA en obligations universelles. L’article 32 impose des mesures techniques et organisationnelles « appropriées » au regard notamment des risques présentés par le traitement.
La CNIL le rappelle dans sa jurisprudence : le caractère suffisant des mesures de sécurité doit être apprécié en fonction des caractéristiques du traitement, des risques, de l’état des connaissances et du coût des mesures.
C’est précisément ce qui rend le dossier de l’Hôpital privé de la Loire intéressant. Les données concernées sont particulièrement sensibles, le DPI centralise un volume considérable d’informations et des utilisateurs externes peuvent y accéder à distance.
Dans ce contexte, l’absence cumulée de VPN et de MFA constitue, pour la CNIL, une faiblesse de sécurité suffisamment importante pour caractériser un manquement à l’article 32.
Vers une « doctrine technique » de la CNIL ?
La décision contre l’Hôpital privé de la Loire ne crée donc pas une nouvelle obligation réglementaire imposant à tous les établissements de santé de déployer tel ou tel équipement.
Elle témoigne plutôt d’une évolution de la jurisprudence vers une appréciation beaucoup plus concrète de l’architecture de sécurité.
Authentification, MFA, VPN, habilitations, segmentation, journalisation, détection, chiffrement : ces briques ne sont plus examinées uniquement sous l’angle de la conformité documentaire. La CNIL cherche à déterminer si, dans les faits, elles sont suffisamment robustes pour empêcher une compromission ou en limiter les conséquences.
Le mouvement est d’ailleurs clairement assumé par la Commission.
Dans ses recommandations sur les grandes bases de données, elle indique qu’elle renforcera ses contrôles à partir de 2026 sur l’authentification multifacteur et que l’absence de cette mesure pourra justifier l’ouverture d’une procédure de sanction.
Un modèle d’intelligence artificielle peut rapidement donner naissance à une multitude de versions dérivées. Une fois publié sur une plateforme comme Hugging Face, il peut être téléchargé, fine-tuned sur de nouvelles données, fusionné avec un autre modèle ou encore quantifié afin de réduire les ressources nécessaires à son fonctionnement. Le résultat peut ensuite être remis en ligne, puis servir à son tour de base de développement à d’autres systèmes.
À l’heure où les données personnelles sont devenues la monnaie d’échange du Web, la transparence devient un enjeu majeur. Entre marketing personnalisé et respect de la vie privée, les entreprises font face à un nouveau défi réglementaire imposé par la CNIL. Voici pourquoi vos boîtes mail débordent de demandes de consentement depuis quelques jours (et pourquoi ça pourrait bien continuer tout le restant de la semaine).
C’est quoi, un “pixel de suivi” ?
Les pixels de suivi sont des fichiers d’image invisibles, souvent d’une taille unique (un pixel, d’où leur nom). Bien qu’indétectables à l’œil nu, ils servent d’outils de pistage sophistiqués. Lorsqu’un utilisateur ouvre un courriel contenant une telle image, son logiciel de messagerie appelle l’URL associée, permettant à l’expéditeur de confirmer l’ouverture du message. C’est le même principe qu’un accusé de réception sur une messagerie instantanée, mais ils vont tout de même un peu plus loin.
Au-delà du simple taux d’ouverture, ces pixels peuvent collecter des métadonnées plus sensibles. Ils permettent parfois de connaître le type d’appareil utilisé (smartphone, ordinateur, tablette), l’adresse IP du destinataire, ou même une localisation approximative. Pour les entreprises, c’est une mine d’or marketing pour segmenter les audiences et analyser le profil des récepteurs les plus réactifs.
Toutefois, la pratique n’est pas sans limites. Les législations françaises et européennes imposent désormais que tout pistage repose sur un consentement « libre et éclairé ». La CNIL a précisé que si le suivi marketing est soumis au consentement, certaines exceptions existent, notamment pour la vérification de la délivrabilité ou les courriels transactionnels (confirmations de commande, mots de passe).
Pourquoi les entreprises s’affolent-elles cette semaine ?
Le pic actuel de notifications s’explique par les recommandations de la CNIL publiées en avril dernier, qui donnaient jusqu’au 14 juillet 2026 aux entreprises pour se mettre en conformité. Ce délai court explique l’envoi massif de courriels par des géants comme Deezer, Le Monde ou même la Fnac pour recueillir les autorisations nécessaires avant l’échéance.
Pour les utilisateurs soucieux de leur anonymat, plusieurs options s’offrent à eux. Il est possible de refuser le suivi sans que cela ait d’impact sur l’accès aux services. Par ailleurs, beaucoup de fournisseurs de messagerie proposent désormais une option permettant de bloquer systématiquement le chargement des images externes, neutralisant ainsi ces « pixels espions » par défaut.
Si certaines entreprises ont ainsi attendu le dernier moment pour envoyer leur missive, il ne fait aucun doute que d’autres ont même pris du retard et vous contacteront dans les prochains jours, au risque de se faire taper sur les doigts par le gendarme du Web.
 Connexion