SK Hynix vise 28 milliards de dollars à la Bourse américaine. Le géant coréen ne cherche pas seulement de nouveaux investisseurs. Il veut financer l’expansion d’une ressource devenue critique pour l’IA, dont la mémoire HBM.
La vente d’actions de SK Hynix aux États-Unis est susceptible de rapporter 43 000 milliards de wons, soit environ 28 milliards de dollars. L’opération porte sur 17,79 millions de nouvelles actions représentées par des certificats de dépôt négociés au Nasdaq. Selon Reuters, de grands investisseurs ont déjà manifesté un intérêt qui pourrait atteindre 7 milliards de dollars.
SK Hynix est devenu un fournisseur clé de mémoire à large bande passante, ou HBM, utilisée dans les infrastructures d’IA. Les capitaux levés doivent donc financer de nouvelles usines en Corée du Sud et l’achat d’équipements avancés de fabrication de puces.
SK Hynix profite de l’explosion de la mémoire HBM pour l’IA
Les processeurs d’IA concentrent l’attention, mais leur puissance brute ne suffit pas. Pour entraîner et exécuter de grands modèles, les accélérateurs doivent déplacer d’énormes volumes de données à très grande vitesse. La mémoire devient alors un problème.
La HBM, à haut débit, rapproche plusieurs couches de mémoire et augmente fortement la quantité de données accessible aux processeurs. Pour les systèmes d’IA, elle est désormais un composant aussi stratégique que difficile à remplacer.
Et SK Hynix se retrouve au centre de cette chaîne de valeur. Le groupe fournit notamment des mémoires HBM utilisées dans des systèmes d’IA de Nvidia et de Google. La demande est telle que les clients cherchent à sécuriser leurs approvisionnements sur plusieurs années. Le fabricant coréen a même accéléré l’ouverture de nouvelles capacités de production face aux tensions sur l’offre mondiale.
C’est ce qui explique en grande partie l’envolée de SK Hynix. Son action affiche encore une progression d’environ 260 % depuis le début de 2026. Et cela malgré la volatilité récente des valeurs mémoire. La société profite davantage du boom de l’IA que certains de ses principaux concurrents. Alors que la HBM devient l’un des composants les plus recherchés des data centers.
Ainsi, la Bourse américaine doit désormais donner à SK Hynix un accès plus direct aux capitaux nécessaires pour suivre cette demande. Le produit de l’opération servira à construire des usines et à acquérir des équipements de pointe. Dont des systèmes de lithographie ultraviolette extrême de ASML.
La pénurie de mémoire fait grimper le coût des infrastructures IA
Le succès de la HBM transforme pas à pas l’ensemble du marché de la mémoire. Lorsque les fabricants consacrent plus de capacités et d’investissements aux produits les plus avancés, l’équilibre se tend aussi sur d’autres segments. La demande des data centers stimule ainsi la DRAM pour serveurs et les solutions NAND destinées au stockage d’entreprise.
Cette pression se répercute déjà sur les prix.La forte demande pour les infrastructures d’IA a étiré les capacités disponibles et contribué à la hausse du prix des puces mémoire. En plus, la pénurie a commencé à affecter d’autres marchés, des smartphones aux PC. Cela a également compliqué certains projets de data centers.
South Korean chipmaker SK Hynix will launch a US listing to raise about $28 billion, according to regulatory filings, as it capitalizes on the global artificial intelligence boom with one of the world's largest new share sales https://t.co/RSRAjph6cmpic.twitter.com/vQhMmyryyo
Pour les entreprises qui investissent beaucoup dans l’IA, le sujet devient donc budgétaire. Le coût d’une infrastructure ne dépend plus uniquement du nombre de GPU achetés. La disponibilité de la mémoire, son débit et sa capacité à alimenter les accélérateurs peuvent peser directement sur le prix et le calendrier d’un projet.
La Corée du Sud l’a donc bien compris. Séoul a dévoilé un programme de 576 milliards de dollars consacré aux semi-conducteurs et à l’IA. Avec SK Hynix et Samsung Electronics comme piliers industriels. Le pays domine déjà le marché mondial de la DRAM, où Samsung détenait 38 % des revenus au premier trimestre 2026, contre 29 % pour SK Hynix et 22 % pour Micron.
Toutefois, il reste une inconnue, notamment la durée de ce cycle exceptionnel. Les fabricants de mémoire connaissent historiquement des phases brutales de pénurie puis de surcapacité. Mais à court terme, l’expansion des infrastructures d’IA continue de placer la HBM au centre des investissements.
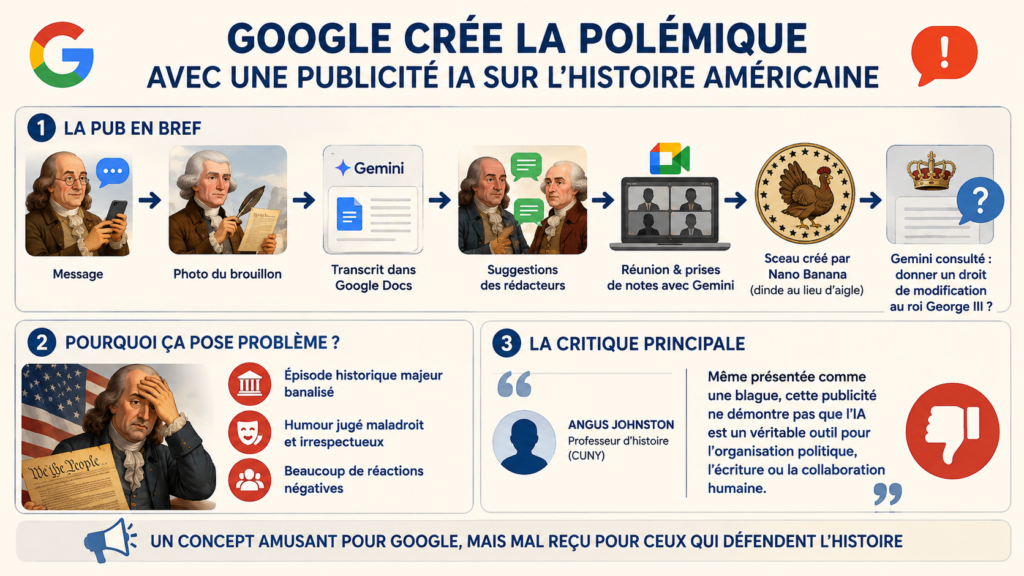
À quoi ressemblerait la rédaction de la Déclaration d’indépendance si les pères fondateurs des États-Unis avaient eu accès à l’intelligence artificielle (IA) ? C’est la drôle d’idée de Google dans une nouvelle publicité destinée à promouvoir Google Workspace et Gemini.
Le concept devait être amusant. Seulement, à l’écran, il a plutôt provoqué un profond malaise chez de nombreux spectateurs. Je vous explique dans cet article pourquoi.
Que montre la publicité ?
La vidéo s’ouvre avec la phrase : « Un travail de groupe, mais en 1776 ». On y découvre Benjamin Franklin envoyant un message à Thomas Jefferson pour savoir où en est le célèbre document.
Jefferson photographie son brouillon, puis Gemini le retranscrit automatiquement dans Google Docs. Les autres rédacteurs, Franklin et John Adams, interviennent ensuite en mode suggestion pour modifier le texte.
Pendant ce temps, Gemini organise une réunion, prend des notes durant un appel Google Meet et facilite toute la collaboration entre les rédacteurs.
La publicité enchaîne ensuite avec une touche d’humour. Nano Banana crée un sceau pour les États-Unis en remplaçant l’aigle par… une dinde. Un clin d’œil à la célèbre anecdote selon laquelle Benjamin Franklin préférait cet animal comme symbole national.
Puis vient la scène qui a le plus fait réagir. Juste avant la signature du document, les pères fondateurs demandent à Gemini s’il serait judicieux d’accorder au roi George III un droit de modification sur la Déclaration d’indépendance. Une blague qui n’a manifestement pas amusé tout le monde.
De nombreux observateurs trouvent cette campagne complètement à côté de la plaque. Pour eux, transformer un épisode aussi important de l’histoire en démonstration des capacités de l’IA est une idée maladroite. Voire franchement ridicule.
Parmi les réactions les plus remarquées figure celle d’Angus Johnston, professeur d’histoire à l’université CUNY. Sur Bluesky, il a ironisé en expliquant :
« Même présentée comme une blague, cette publicité ne parvenait pas à démontrer que l’IA constitue un véritable outil pour l’organisation politique, l’écriture ou la collaboration humaine. »
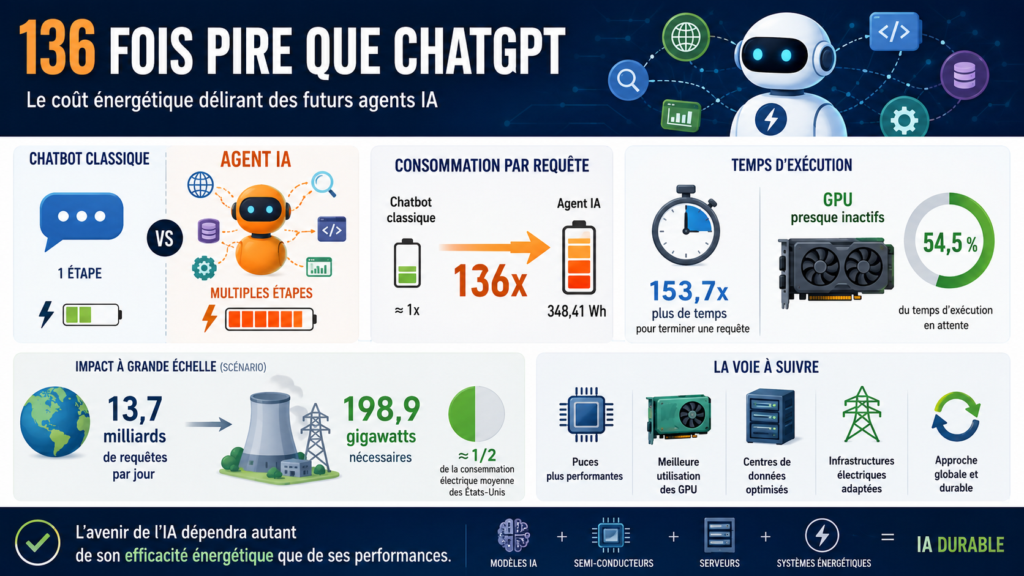
L’intelligence artificielle (IA) consomme déjà énormément d’électricité. Pourtant, une nouvelle étude estime que les futurs agents IA pourraient faire pire. Selon les chercheurs, ces systèmes seraient capables de consommer jusqu’à 136 fois plus d’électricité que les modèles génératifs actuels.
Cette étude a été menée par des chercheurs du Korea Advanced Institute of Science and Technology (KAIST). Ils ont réalisé ce qu’ils présentent comme la première étude complète consacrée au coût énergétique des agents IA.
Pourquoi les agents IA seront plus gourmands en énergie ?
La différence vient de leur façon de fonctionner. Là où un chatbot classique génère une réponse en une seule étape, un agent IA multiplie les opérations. Il interroge plusieurs fois un grand modèle de langage, lance des calculs et consulte des logiciels externes.
Il parcourt Internet et coordonne plusieurs outils pour accomplir une tâche complexe. Cette autonomie le rend particulièrement utile pour la programmation, la recherche ou encore l’automatisation en entreprise. En contrepartie, cependant, il réclame beaucoup plus de puissance de calcul.
Sous la direction du professeur Minsoo Rhu, l’équipe du KAIST a étudié ces agents comme un nouveau type de charge de travail pour les centres de données. Les chercheurs ont évalué leurs besoins dans des conditions proches d’une utilisation réelle.
Les résultats sont frappants. Les agents IA peuvent mettre jusqu’à 153,7 fois plus de temps à terminer une requête que les méthodes classiques de raisonnement. Pourtant, pendant près de 54,5 % du temps d’exécution, les puissants processeurs graphiques (GPU) restent simplement en attente que des outils externes terminent leur travail.
Autrement dit, ces composants continuent de consommer de l’électricité même lorsqu’ils ne réalisent aucun calcul d’IA. Les chiffres parlent d’eux-mêmes. Un agent reposant sur un modèle de langage de 70 milliards de paramètres, comparable aux modèles commerciaux actuels, consomme en moyenne 348,41 wattheures pour une seule requête.
Cela représente environ 136,5 fois la consommation d’un chatbot classique chargé de répondre à une question simple.
Une consommation électrique qui inquiète
Pour mieux mesurer l’impact potentiel de cette technologie, l’équipe a imaginé un scénario où les agents IA traiteraient 13,7 milliards de requêtes par jour. Un volume similaire au trafic quotidien du moteur de recherche de Google.
Dans une telle situation, l’infrastructure nécessaire demanderait environ 198,9 gigawatts d’électricité. Cela représente près de la moitié de la consommation électrique moyenne des États-Unis. Ce qui dépasse largement les capacités actuelles des centres de données spécialisés dans l’IA.
Cette étude arrive à un moment où OpenAI, Google, Microsoft, Anthropic et de nombreuses autres entreprises misent de plus en plus sur l’IA agentielle. Cette dernière étant considérée comme la prochaine grande évolution après les chatbots conversationnels.
Mais les chercheurs estiment qu’améliorer uniquement les modèles ne suffira pas. Selon le professeur Minsoo Rhu, l’avenir de l’IA dépendra autant de son efficacité énergétique que de ses performances.
Les prochaines avancées passeront par des puces plus performantes, une meilleure utilisation des GPU, des centres de données mieux conçus et des infrastructures électriques capables d’encaisser cette demande croissante.
L’équipe défend ainsi une approche globale, où les modèles d’IA, les semi-conducteurs, les serveurs et les systèmes énergétiques seraient développés ensemble. Ce, pour limiter les coûts d’exploitation et rendre l’IA durable sur le long terme.
Cette recherche a été présentée au Symposium international de l’IEEE sur l’architecture des ordinateurs haute performance (HPCA).
Pendant plus de vingt-cinq ans, Sarbacane s’est montré comme une référence française de l’email marketing auprès des entreprises, des associations et des collectivités. Son évolution récente vers Positive User marque une nouvelle étape dans le développement du groupe Positive.
Un changement de nom qui ne remet pas en cause les fondamentaux qui ont construit la réputation de la plateforme, car les utilisateurs retrouvent les fonctionnalités historiques tout en bénéficiant d’une plateforme enrichie, tournée vers le marketing multicanal, l’automatisation avancée et l’intelligence artificielle. Regardons de plus près comment cette transformation traduit également une ambition européenne affirmée, tout en conservant un fort ancrage français.
Sarbacane, retour sur un logiciel mythique
Depuis son lancement en 2001 à Lille, Sarbacane a accompagné l’évolution du marketing digital en proposant une solution d’emailing accessible aux organisations de toutes tailles. Son développement progressif lui a permis de devenir un acteur reconnu du secteur, grâce à une philosophie centrée sur la simplicité d’utilisation et la proximité avec ses clients.
Une référence historique de l’email marketing
À une époque où la création de newsletters nécessitait souvent des compétences techniques, Sarbacane a proposé une interface pensée pour démocratiser l’email marketing. Cette approche lui a permis de séduire des milliers d’entreprises, mais aussi des collectivités et des associations recherchant un outil fiable et simple à prendre en main.
Une croissance construite sur la proximité
Au fil des années, Sarbacane a développé un accompagnement humain qui repose sur des équipes basées en France. Cette proximité est devenue l’un des éléments distinctifs de la plateforme. Aujourd’hui encore, les utilisateurs bénéficient d’un support assuré par des experts installés à Lille et Lyon, ainsi que d’un accompagnement personnalisé pour développer leurs stratégies marketing.
Une plateforme qui n’a cessé d’évoluer
Si l’email est resté le coeur historique du logiciel, Sarbacane a progressivement enrichi son offre afin de répondre aux nouveaux usages du marketing digital. Les utilisateurs pouvaient notamment créer des campagnes email grâce à un éditeur, centraliser et segmenter leurs contacts, collecter des prospects avec des formulaires et des pop-ups, et même automatiser certaines actions marketing.
De Sarbacane à Positive User, avec de fortes ambitions
Le passage de Sarbacane à Positive User ne correspond pas à un simple changement de nom. En effet, le groupe Positive souhaite désormais proposer une plateforme européenne capable de réunir plusieurs canaux de communication, des fonctionnalités avancées de marketing automation et de l’intelligence artificielle au sein d’un environnement unique.
Une plateforme multicanale unifiée
Positive User rassemble désormais plusieurs outils de communication dans une seule interface, où les équipes marketing peuvent ainsi piloter leurs campagnes sur différents canaux sans multiplier les solutions.
La plateforme permet notamment d’utiliser des canaux comme l’email, le SMS, WhatsApp, le chat, et même des notifications web push. A terme, l’objectif est de coordonner l’ensemble des interactions avec les contacts pour proposer des parcours cohérents et personnalisés.
Une automatisation accessible à tous
Positive User renforce aussi les possibilités de marketing automation, avec la capacité pour les utilisateurs de construire des scénarios capables de déclencher automatiquement des actions selon le comportement de leurs contacts.
Par exemple, un prospect peut recevoir un email après le téléchargement d’un contenu, puis être relancé par SMS ou notification si certaines conditions sont réunies.
Une intelligence artificielle intégrée naturellement
L’intelligence artificielle est l’un des axes majeurs de cette évolution. A plusieurs reprises, Positive User a indiqué vouloir intégrer cette technologie directement dans les usages quotidiens de la plateforme.
L’IA intervient notamment pour suggérer des optimisations de campagnes , accompagner la création de contenus, ou bien proposer des améliorations des performances. Cette approche vise à simplifier l’utilisation de l’IA, sans demander aux utilisateurs de maîtriser des outils complexes ou de rédiger des prompts.
Une ambition européenne avec un ancrage français
Le changement de marque accompagne également une stratégie de développement à l’échelle européenne. Désormais, plus de 400 collaborateurs participent désormais à cette ambition, portée par le groupe Positive et avec des engagements comme :
Une plateforme ancrée au sein de l’Union européenne
Des données hébergées en France et en Allemagne
Une conformité au RGPD
Des équipes basées en France pour accompagner les utilisateurs
Selon Paul de Fombelle, CEO de Positive, cette croissance européenne s’inscrit dans la continuité de l’histoire du groupe, sans renoncer à son ancrage territorial…
En 2026, créer une entreprise s’est transformé en expérience fluide et presque rassurante. Les outils digitaux s’imposent en entreprise et effacent la lourdeur administrative.
Vous ouvrez une SASU en ligne, vous éliminez les files d’attente, vous avancez sans craindre la paperasse. Finies les pertes de temps, la digitalisation change la donne, tout simplement.
Le rôle central des outils digitaux création entreprise dans l’aventure entrepreneuriale moderne
L’ère du dossier cartonné s’éloigne, qui regrette vraiment l’odeur du papier ? Vous ressentez ce soulagement lorsque l’administration s’efface derrière une appli, un portail, un système de notification. Plus besoin de courir à la préfecture, plus de RDV qui grignotent vos journées. La rapidité s’immisce partout, jusque dans les villages reculés. L’accompagnement se modernise, vous ne subissez plus l’attente, vous orchestrez tout à distance. Des experts peuvent désormais vous accompagner dans la création d’une SASU en ligne en toute simplicité.
Les besoins des entrepreneurs en phase de démarrage
Vous cherchez la simplicité, clair. Les formalités d’antan, trop lentes, trop incertaines, laissent place à l’instantané, à l’automatisation. Un projet naît, un guichet en ligne répond. L’expert-comptable converse avec vous depuis une app, un chatbot vous guide à toute heure, même un créateur prudent s’engage, protégé par les notifications et la signature électronique. Accédez-vous aux bons conseils personnalisés en quelques clics maintenant, étrange de s’en passer.
La gestion des dossiers se fait à la seconde, l’angoisse du document égaré, disparue. Vous visez la conformité tout en gardant la main sur les décisions. La création de SASU en ligne devient une routine, la vérification à minuit, vous y pensez sans y croire, puis vous en profitez, étonnant comme l’habitude arrive vite. L’accompagnement numérique fait tomber le sentiment d’isolement, tranquillise, rassure. Tout s’accélère, mais rien n’échappe à votre regard.
Les tendances marquantes de la digitalisation des projets entrepreneuriaux
L’intelligence artificielle débarque sur les principales plateformes, l’automatisation des tâches devient le quotidien. L’administration, jusqu’ici source de lourdeurs, s’allège. Sur un même espace, vous surveillez, vérifiez, échangez. Besoin d’un avis juridique, d’une prédiction d’erreur ? L’algorithme répond. La création d’entreprise sur internet explose, les services de l’INPI, Infogreffe ou Bpifrance s’enrichissent, tout évolue vite. Les applications mobiles deviennent incontournables, elles dirigent et synchronisent sans faille.
Jetez un œil à LegalPlace, Simplitoo ou Captain Contrat. Tout s’assemble : dépôt de statuts sans difficulté, suivi en temps réel, conseils IA adaptés à votre situation. Vous vivez l’expérience en direct, plus question de rater une étape. L’erreur humaine recule, l’accompagnement par algorithme s’installe confortablement. On change d’époque, la puissance de la digitalisation s’impose, et ce n’est que le début.
Les avantages évidents des outils digitaux création entreprise pour se lancer
Le mot d’ordre en 2026, simplification. Les démarches fastidieuses disparaissent, remplacées par un parcours sans friction. C’est bluffant, oui. Le dépôt de documents se fait via téléchargement sécurisé, vous oubliez l’imprimante et la poste, le stress s’efface. Un archivage cloud garantit la disponibilité de vos justificatifs à toute heure, stress postadministratif dilapidé. L’efficacité revient en force, la conformité s’inscrit naturellement.
LegalPlace signale que l’immense majorité des entrepreneurs parviennent à gérer leur formalité sans se déplacer. Un progrès évident, non ? Ces usages qui paraissaient réservés à quelques initiés, ce sont eux qui forgent la norme aujourd’hui.
Les gains de temps et l’automatisation, vraiment révolutionnaires ?
Pourquoi attendre dix jours pour des statuts alors que l’application promet moins de 24 heures ? L’automatisation secoue les anciens modèles, c’est indéniable. Vous saisissez, vous validez, une notification s’affiche, vous passez à l’étape suivante. Le changement saute aux yeux.
Étape
Méthode traditionnelle
Méthode digitale
Dépôt de statuts
Jusqu’à dix jours, déplacements nécessaires
Moins de 24h, démarches à distance
Obtention du Kbis
Des semaines d’attente
48h depuis une plateforme digitale
Coût moyen
Plus de deux mille euros
Entre trois cent et cinq cent euros
Effort nécessaire
Mouvements multiples, paperasserie, RDV
Formulaire unique, automatisation, suivi en continu
Les étapes se raccourcissent, la fatigue mentale s’effondre, voilà l’apport réellement visible des logiciels et autres services connectés. Automatisation, alertes, rendez-vous digitaux, tout s’enchaîne. Vous ressentez enfin la différence dans votre quotidien d’entrepreneur.
Un accompagnement et des ressources dématérialisées, nouveaux alliés ?
On ne reste plus seul face à un écran. Les plateformes marient chatbots intelligents, guides interactifs, communauté ouverte, contact humain derrière l’IA. Lancer une SASU sur internet, ce n’est plus se débrouiller dans son coin. En dix minutes, des réponses jaillissent, incertitudes évacuées par des experts, parfois modérés par l’algorithme. Les anciens forums se recentrent, tout se rassemble.
Forum d’entraide instantané
Support client quasi-immédiat
Fiches pratiques adaptées au type de structure
Accompagnement personnalisé pour les démarches sensibles
Les outils digitaux création entreprise, par leur accès facilité à l’entraide, bousculent la solitude de l’aventure entrepreneuriale. Vous échangez, vous comparez, vous avancez plus serein.
Les outils digitaux incontournables pour une création d’entreprise efficace en 2026
S’arrêter sur la richesse des plateformes, c’est ouvrir un éventail de possibilités. Captain Contrat affine l’expérience SASU, Legalstart se démarque sur les besoins liés à l’EURL, Simplitoo se fait remarquer pour la justesse de ses conseils. Vous voyez les différences à travers les tarifs, mais pas seulement, services premium, hotline dédiée, suivi en temps réel, tout pèse dans l’équilibre final.
Les applications et logiciels phares ?
La signature électronique ne s’improvise pas, DocuSign fait partie des solutions les plus fiables, LegalPlace facilite la rédaction et la gestion numérique des statuts, QuickBooks structure la comptabilité. Intégration fluide, archivage sécurisé, automatisation de la paie ou de la facturation, la recette du confort, tout bêtement. Vous gérez, vous contrôlez, tout s’enchaîne sans bug.
Besoin d’un procès-verbal d’assemblée ? L’automatisation gère, sauvegarde, classe le document au format exigé. L’efficacité numérique se lit dans le temps gagné, la clarté opérationnelle.
Les solutions d’automatisation, nouveau souffle ?
Relier CRM, démarches RH, stockage légal, la magie de l’automatisation réconcilie l’entrepreneur et la réglementation. Zapier, Make, deux outils qui créent des liens invisibles entre vos applications, font circuler les données, réduisent le risque de faux pas administratif. Un workflow déclenche un archivage, une notification rappelle l’échéance, la conformité s’impose sans effort.
Claudia, à Toulouse, hésitait devant la création d’entreprise en ligne. Elle raconte : « Au début, la peur du digital, puis tout s’est accéléré, 36 heures du déclic à la confirmation, SMS reçu plus vite que la réflexion. J’en parle autour de moi, cette aventure numérique transforme vraiment la relation au temps et au stress administratif. » L’envie de transmettre cette expérience palpite à travers ses mots. La confiance s’invite, l’efficacité grandit.
La sécurité et la conformité dans la création d’entreprise numérique
Le respect de la loi européenne s’affiche partout. Le RGPD entoure vos données, la signature électronique bénéficie d’un cadre réglementaire strict selon le Code civil français, le stockage sur cloud se conforme à la norme ISO/IEC 27001. Aucun compromis sur la sécurité. La Direction Générale des Entreprises affiche son soutien à la digitalisation, la création se déroule alors dans une bulle de sérénité. Confidentialité et traçabilité jalonnent le parcours de l’utilisateur.
Les garanties et la veille légale, une réalité ?
Les plateformes sérieuses se parent du label CNIL, du certificat OEA. Les échanges chiffrés à 256 bits sécurisent vos envois, le support intégré s’adapte à l’actualité réglementaire. Si la législation évolue, la plateforme actualise le process, rien n’est laissé au hasard. SASU, SARL, EURL, chacune trouve sa place. Vous aviez peur du piratage, la confiance revient, portée par l’innovation et la veille permanente.
Les perspectives d’évolution des outils numériques pour les nouveaux entrepreneurs
L’année 2026 accélère l’intégration de l’IA générative dans la création d’entreprise en ligne. Les réponses se personnalisent, la blockchain vérifie signatures et documents de manière instantanée. L’accompagnement humain fusionne avec l’intelligence digitale, vous profitez d’une expérience sur-mesure, plus intuitive, plus performante. Le papier cède la place, les risques d’erreur diminuent grâce à la mise à jour automatique. Créer devient synonyme de sécurité, performance et innovation.
Les défis à anticiper pour le créateur d’entreprise digitalisé ?
Accordez une attention particulière à la fiabilité des prestataires. Vous surveillez la capacité du service à intégrer les nouveautés réglementaires, vous investissez dans votre apprentissage, vous demandez conseil. L’écosystème se recompose vite, alors l’agilité reste de mise, il n’existe aucune fin, uniquement des évolutions à saisir.
L’entreprenariat en 2026, c’est aussi cela : garder cette envie de s’informer, d’évoluer, d’adapter ses réflexes pour que la création digitale garde sa promesse d’agilité et de maîtrise. Les outils digitaux création entreprise continuent d’ouvrir des chemins nouveaux, les plus audacieux récoltent déjà les fruits de ce virage digital, et la génération suivante porte de nouveaux espoirs.
Et si le secret d’une sensibilité proche de celle des humains résidait simplement dans une caméra ? Des chercheurs britanniques ont développé de nouveaux capteurs optiques qui permettent aux robots de décoder visuellement ce qu’ils touchent.
Pendant longtemps, les robots ont surtout appris à voir et à entendre. Le toucher, lui, restait leur grand point faible. Pourtant, saisir un objet fragile ou distinguer un tissu sain d’une tumeur demande une sensibilité que les machines peinent encore à reproduire.
Une équipe de chercheurs de la Queen Mary University of London pense avoir trouvé une approche différente. Plutôt que de multiplier les composants électroniques, elle mise sur un matériau intelligent qui change de couleur lorsqu’il est comprimé. Une simple caméra suffit ainsi à interpréter la pression, sans passer par des calculs complexes.
Ces capteurs donnent aux robots une nouvelle façon de voir le toucher
L’idée semble simple. Pourtant, elle repose sur un principe physique bien connu. Les chercheurs ont conçu un matériau souple composé de plusieurs couches de silicone et d’une structure optique particulière.
Lorsqu’une pression s’exerce sur sa surface, son organisation interne se modifie légèrement. Cette déformation change alors la façon dont la lumière est réfléchie, ce qui fait apparaître différentes couleurs.
Une caméra USB filme ensuite ces variations en temps réel. Chaque nuance correspond à un niveau précis de pression. Pas besoin de reconstruire une image en trois dimensions ou d’effectuer une longue série de calculs. L’information est déjà visible.
Autrement dit, le matériau affiche directement ce qu’il ressent. Les robots dotés de ces nouveaux capteurs peuvent alors interpréter les couleurs afin d’estimer l’intensité du contact. Les travaux, publiés dans Science Advances, annoncent une résolution proche de 100 micromètres, soit environ l’épaisseur d’un cheveu.
Une précision qui révèle une empreinte digitale
Pour démontrer les performances du système, les chercheurs l’ont confronté à plusieurs objets. Un doigt humain, une feuille d’arbre ou encore une pièce de monnaie ont servi de tests. Dans chaque cas, le matériau a produit une véritable carte de pression extrêmement détaillée.
Le résultat le plus spectaculaire concerne sans doutel’empreinte digitale. Les fines crêtes du doigt apparaissent distinctement grâce aux variations de couleur. Cette précision dépasse largement celle de nombreux systèmes tactiles actuels.
Les solutions existantes reposent généralement sur des réseaux de microcapteurs électroniques répartis sur toute la surface. Plus ils sont nombreux, plus le système devient complexe, coûteux et difficile à fabriquer.
Ici, les chercheurs prennent le problème à l’envers. Le matériau lui-même encode l’information avant même son analyse. Une approche qui pourrait simplifier le traitement des données.
De la chirurgie aux prothèses, plusieurs applications sont déjà envisagées
Cette technologie pourrait ouvrir la voie à plusieurs domaines. En robotique industrielle, elle permettrait à des pinces robotiques de manipuler des composants très fragiles sans les casser. Chaque variation de force deviendrait immédiatement visible.
Dans le domaine médical, des instruments chirurgicaux recouverts de ce matériau pourraient assister les praticiens. Ils aideraient à distinguer différents tissus selon leur réaction à la pression. L’objectif reste encore expérimental, mais la piste intrigue.
Les chercheurs évoquent également les prothèses de nouvelle génération. Une peau artificielle capable de détecter plus finement le contact pourrait transmettre davantage d’informations à son utilisateur.
Ces perspectives restent toutefois à valider en dehors du laboratoire. Car comme souvent avec ce type d’innovation, il faudra encore passer par des essais en conditions réelles avant d’imaginer un déploiement à grande échelle.
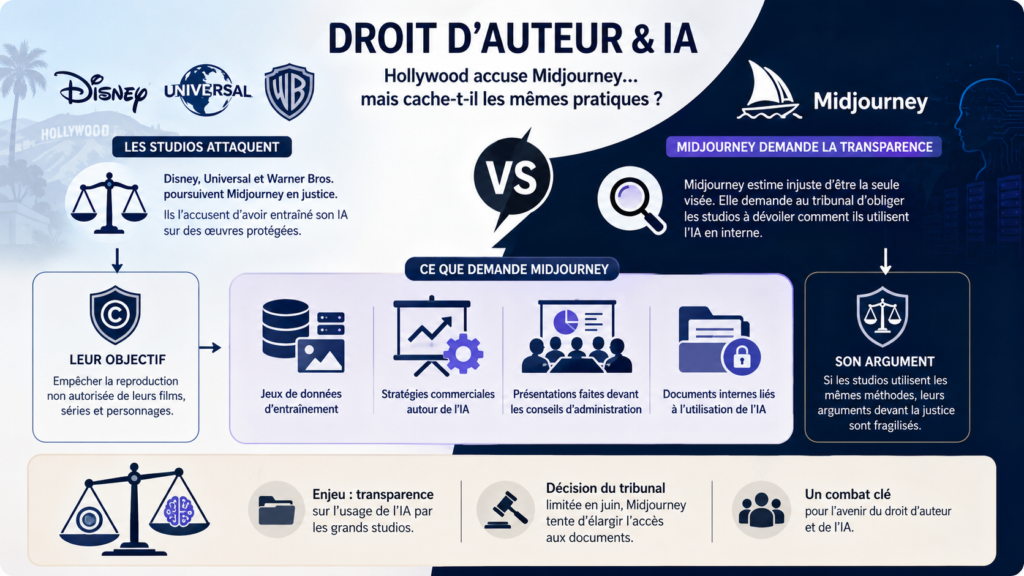
Depuis plusieurs mois, l’IA générative alimente les débats à Hollywood. Disney, Universal et Warner Bros. poursuivent par exemple Midjourney en justice. Les studios reprochent à l’entreprise d’avoir entraîné son modèle d’IA sur des œuvres protégées par le droit d’auteur.
Mais Midjourney considère qu’il serait injuste d’être la seule à devoir rendre des comptes si les mêmes pratiques existent chez ceux qui l’attaquent. La boîte estime que ces grands studios hollywoodiens devraient eux aussi dévoiler la manière dont ils utilisent cette technologie en interne.
Les avocats de Midjourney ont déposé la requête devant le tribunal la semaine dernière. Cette demande intervient après une décision de justice rendue en juin. Le tribunal avait alors limité la capacité de l’entreprise à obtenir des informations détaillées sur les activités des trois studios en matière d’IA.
Il faut donc croire qu’avec cette nouvelle requête elle tente d’élargir le champ des documents accessibles dans le cadre de la procédure.
Quel genre d’information sur l’IA demande Midjourney exactement ?
Midjourney souhaite notamment obtenir des documents concernant leurs jeux de données d’entraînement et leurs stratégies commerciales autour de l’IA. Elle demande également à consulter les présentations réalisées devant leurs conseils d’administration sur cette technologie.
Pourquoi une telle requête ? Pour Bobby Ghajar, l’un des avocats de Midjourney, c’est simple. Si les studios utilisent eux-mêmes des méthodes comparables à celles qu’ils dénoncent, cela pourrait fragiliser leurs arguments devant la justice.
Selon lui, cela renforcerait également la défense de la société d’IA sur la question de l’usage loyal et d’un éventuel abus de procédure.
L’avocat souligne que les studios avaient déjà accepté de transmettre certains documents destinés aux consommateurs. Seulement, ceux-ci ne faisaient aucune référence à d’éventuels outils d’IA développés en interne.
Si de tels systèmes existent, estime-t-il, cela montrerait qu’il est courant d’entraîner des modèles d’IA à partir de contenus protégés par le droit d’auteur sans licence spécifique. Y compris chez les grands studios.
Les représentants de Disney, Universal et Warner Bros. rejettent toutefois cette interprétation. David Singer, qui représente les trois sociétés, affirme que leur objectif reste inchangé.
C’est d’empêcher Midjourney de reproduire leurs films, leurs séries et leurs personnages sans autorisation. Selon lui, cette position ne diffère en rien de celle qu’adopterait n’importe quel détenteur de droits d’auteur face à une contrefaçon. Que celle-ci implique ou non une IA.
Une enquête de WIRED révèle comment Meta a mobilisé des sous-traitants sous l’identité de faux ados. Celle-ci décrit une vaste opération mêlant comptes fictifs, questions sensibles et benchmarking discret des concurrents.
Les géants de l’IA passent leur temps à comparer leurs modèles. Rien de nouveau jusque-là. En revanche, la méthode décrite par WIRED risque de faire grincer quelques dents. Selon le média américain, Meta aurait demandé à des centaines de sous-traitants de créer de faux profils d’ados. Leur mission secrète ? Pousser les IA concurrentes à la faute. Et pour cela, tous les coups bas étaient permis.
Pourquoi Meta aurait envoyé de faux ados défier ChatGPT et les autres IA ?
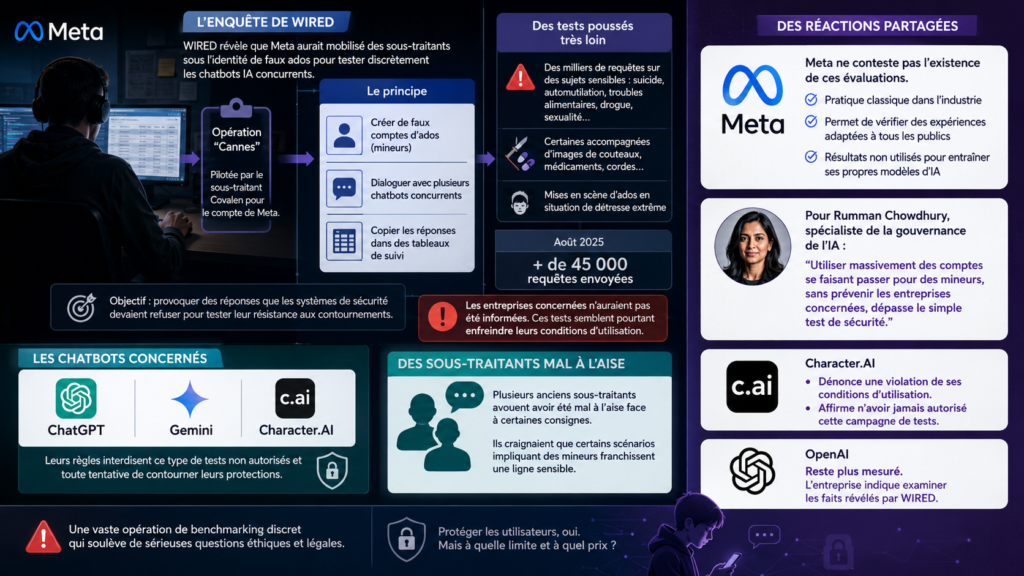
D’après l’enquête de WIRED, cette opération portait le nom de code Cannes. Elle aurait été pilotée par le sous-traitant Covalen pour le compte de Meta. Le principe ? Les intervenants devaient créer des comptes fictifs appartenant à des mineurs.
Ensuite, ils devaient dialoguer avec plusieurs chatbots concurrents, puis copier chaque réponse dans des tableaux de suivi. Les échanges ne portaient pourtant pas sur la météo ou les devoirs de mathématiques.
Meta caught using fake teenager accounts to sabotage rival AIs.
A new report exposes Meta's secret project codenamed Cannes.
The tech giant hired hundreds of contractors to pose as minors. These workers attacked rival AI models like ChatGPT and Gemini. They bombarded the… pic.twitter.com/gd33IcXb07
Les documents consultés par WIRED évoquent des milliers de requêtes liées au suicide, à l’automutilation, aux troubles alimentaires, à la drogue ou à la sexualité. Certaines étaient accompagnées d’images représentant des couteaux, des médicaments ou des cordes. D’autres mettaient en scène des adolescents confrontés à des situations de détresse extrême.
Une campagne de tests réalisée en août 2025 aurait représenté plus de 45 000 requêtes envoyées aux différents chatbots. Selon les documents internes, les questions n’étaient pas choisies au hasard.
Les sous-traitants recevaient des consignes destinées à provoquer des réponses que les systèmes de sécurité étaient justement censés refuser. L’objectif semblait être de mesurer la capacité des modèles à résister aux tentatives de contournement de leurs protections.
Les entreprises concernées n’auraient pas été informées de cette campagne. Ces tests semblent pourtant enfreindre les règles de ChatGPT, Gemini et Character.AI, qui interdisent ce type de pratique.
Meta Paid Hundreds of Contractors to Pretend to Be Teenagers While Barraging Its Competitors’ AI With Disturbing Content | Frank Landymore, Futurism
Meta conducted a secretive program that directed hundreds of contractors to pose as teenagers while bombarding its competitors’ AI… pic.twitter.com/H5KdiQ6QbV
Face aux révélations sur les faux ados, Meta ne conteste pas l’existence de ces évaluations. L’entreprise affirme qu’il s’agit d’une pratique classique dans l’industrie. Selon son porte-parole, tester les réponses des chatbots permet de vérifier qu’ils offrent des expériences adaptées à tous les publics. Meta ajoute également que les résultats obtenus n’ont pas servi à entraîner ses propres modèles d’intelligence artificielle.
Cette explication ne convainc toutefois pas tout le monde. La spécialiste de la gouvernance de l’IA, Rumman Chowdhury, partage cet avis. Selon elle, utiliser massivement des comptes se faisant passer pour des mineurs, sans prévenir les entreprises concernées, dépasse le simple test de sécurité.
Des anciens sous-traitants interrogés par WIRED expliquent également avoir été mal à l’aise face à certaines consignes. Plusieurs craignaient que certains scénarios impliquant des mineurs puissent franchir une ligne sensible.
Les entreprises concernées ont aussi réagi à ces révélations. Character.AI dénonce une violation de ses conditions d’utilisation. La firme affirme n’avoir jamais autorisé cette campagne de tests. De son côté, OpenAI reste plus mesuré. L’entreprise indique simplement qu’elle examine les faits révélés par WIRED.
Saviez-vous que grâce à des solutions de dématérialisation telles que MyPeopleDoc, vous réduisez vos coûts administratifs de 50 % dès la première année ? Aujourd’hui, on vous propose un décryptage des mécanismes de cette plateformefrançaisedédiée aux ressources humaines.
MyPeopleDoc est un service opéré par PeopleDoc, société française fondée en 2007. Elle a été acquise par Ultimate Software en 2018 puis intégrée au groupe UKG (Ultimate Kronos Group). Cependant, PeopleDoc demeure une entité distincte dans le groupe UKG et n’a pas été « fusionnée » avec UKG.
L’essentiel sur la plateforme RH MyPeopleDoc en 2026
Un coffre-fort numérique personnel et gratuit : MyPeopleDoc offre à chaque salarié un espace sécurisé de 10 Go, accessible gratuitement et à vie. L’utilisateur conserve la pleine propriété de ses documents, même après avoir quitté son entreprise.
Archivage légal et scellement post-quantique : En partenariat avec Arkhineo (filiale de Docaposte), la plateforme garantit la conservation des bulletins de salaire pendant 50 ans ou jusqu’aux 75 ans du salarié. En mars 2026, un système de chiffrement post-quantique a été déployé pour protéger l’intégrité des données face aux futures cybermenaces.
MyPeopleDoc, un coffre-fort aux ressources humaines
Avec un coffre-fort numérique hautement sécurisé, MyPeopleDoc est conçu pour l’archivage durable des documents administratifs. En effet, chaque salarié y dispose de 10 Go d’espace de stockage pour ses données. C’est une capacité suffisante pour conserver l’ensemble d’une carrière puisque les fichiers administratifs occupent peu d’espace.
L’employeur a l’obligation légale de garantir l’accès du salarié à ses bulletins de paie électroniques pendant 50 ans. Ou jusqu’à ce qu’il atteigne l’âge de 75 ans (article D. 3243‑8 du Code du travail, issu du décret n° 2016‑1762 du 16 décembre 2016). Contrairement aux documents physique, ce coffre-fort numérique n’impose aucune limite de temps. Pour l’accès du salarié ; il conserve son espace à vie, même après son départ de l’entreprise.
La plateforme accepte plusieurs formats numériques, notamment les fichiers PDF et les images JPEG. Elle permet aussi de déposer des documents personnels externes à l’entreprise. La taille maximale par fichier atteint 250 Mo, ce qui autorise le stockage de documents numérisés en haute définition.
L’accès au coffre-fort est gratuit et acquis à vie. Le salarié conserve son espace même après avoir quitté son employeur pour une continuité administrative indépendante de son parcours professionnel.
Un espace de stockage partagé avec le personnel
En plus d’être un outil de travail des directeurs de ressources humaines, MyPeopleDoc s’adresse directement aux collaborateurs de la société. Dans leur espace personnel, ils reçoivent leurs documents RH numériqueset peuvent les conserver en toute autonomie.
L’organisation des documents repose sur une ergonomie pensée pour l’autonomie de l’utilisateur. Le classement s’effectue via un système d’étiquettes personnalisables plutôt que par dossiers rigides. On retrouve ainsi un document spécifique en quelques secondes grâce au moteur de recherche.
Sauvegarde de sécurité et partage temporaire avec un tiers
Une corbeille sécurisée protège les fichiers contre les suppressions accidentelles ou hâtives. Elle conserve les éléments supprimés pendant une durée de 30 jours. La restauration est possible d’un simple clic durant ce délai de sécurité. Par ailleurs, les documents présents dans la corbeille comptent toujours dans le quota de stockage global.
Le salarié peut aussi partager des documents avec des tiers via des liens sécurisés. Il crée des espaces de partage temporaires pour une banque ou un propriétaire. Cette fonctionnalité remplace avantageusement l’envoi de pièces jointes par email souvent peu sécurisé. L’outil devient, au fond, le centre névralgique de la vie administrative du collaborateur.
Avantages pratiques et écologiques de MyPeopleDoc
L’automatisation de la distribution des documents RH change radicalement les processus internes. Les équipes RH s’affranchissent définitivement de l’impression, de la mise sous pli et de l’affranchissement postal.
La traçabilité des envois apporte une preuve légale de remise au salarié, consultable en temps réel sur un tableau de bord. Les erreurs d’aiguillage manuel disparaissent grâce aux connecteurs informatiques fiables.
Du côté environnemental, une entreprise de 5 000 salariés réduit massivement sa consommation de papier. Le passage au bulletin électronique permet d’économiser plusieurs centaines de kilos de papier chaque année et allège l’empreinte carbone. Ces indicateurs concrets nourrissent la politique RSE, renforcent la marque employeur et font du « zéro papier » un argument d’attractivité immédiat.
Sécurité et conformité légale
La protection des données sensibles constitue la pierre angulaire de l’architecture technique. PeopleDoc / MyPeopleDoc, en tant que solution RH, bénéficie des certifications et sécurités mises en place par UKG.
Mais la certification ISO 27001 n’est pas automatiquement attribuable à MyPeopleDoc seul sans précision de la portée exacte. Il convient donc de vérifier la certification spécifique de la solution RH et non du groupe global.
Le système respecte le règlement RGPD et les données personnelles transitent uniquement via des protocoles chiffrés de haut niveau.
Le chiffrement protège aussi les informations stockées sur les serveurs majoritairement situés en Europe (France et/ou autres pays de l’UE selon l’implantation UKG). Cela, avec une attention forte à la souveraineté numérique européenne.
L’intégrité des documents est assurée par un scellement numérique systématique. Aucune altération n’est possible après le dépôt dans le coffre-fort. Le partenariat avec Arkhineo, filiale de Docaposte (Groupe La Poste), garantit un archivage à valeur probante. Les bulletins de salaire restent conservés durant 50 ans.
Contrôle et surveillance des accès
Le contrôle des accès repose sur des mécanismes d’authentification forte. Le service propose la double authentification (2FA) pour tous.
Les entreprises intègrent ainsi leur système d’identification via le SSO, ce qui simplifie la connexion des collaborateurs. Un journal d’audit enregistre également chaque action réalisée sur la plateforme.
Par défaut, l’historique des connexions reste consultable 30 jours. Les éditeurs cloud activent désormais des logs étendus jusqu’à 12 mois pour répondre aux exigences de DORA et NIS 2, entrées en vigueur en 2025‑2026.
L’utilisateur détecte ainsi toute activité suspecte sur son compte. Les équipes de sécurité surveillent les infrastructures en permanence pour parer les menaces. Les tests d’intrusion sont réguliers afin d’éprouver la robustesse du système.
La conformité aux normes ISO 27017 et ISO 27018 doit être vérifiée pour la solution RH spécifique. Il est préférable de préciser que ces certifications, si elles existent, concernent l’ensemble de l’infrastructure UKG et non uniquement MyPeopleDoc. L’hébergement respecte d’ailleurs les exigences de souveraineté numérique européennes.
Le coffre‑fort numérique face à la menace quantique : la riposte d’Arkhineo
Le 20 mars 2026, Docaposte a annoncé la mise en œuvre, au sein de son système d’archivage électronique Arkhineo, d’un mécanisme de scellement capable de résister aux attaques d’ordinateurs quantiques. La plateforme MyPeopleDoc, qui s’appuie sur Arkhineo pour l’archivage à valeur probante, bénéficie désormais de ce bouclier « post‑quantique » conforme aux préconisations de l’ANSSI et du NIST.
Chaque document reçoit un sceau hybride : une preuve classique lisible par les logiciels actuels et une preuve quantique qui protégera l’intégrité des bulletins, contrats et attestations quand les premiers ordinateurs quantiques seront opérationnels. Pour un salarié, cette avancée signifie que ses bulletins, dont l’employeur doit garantir la disponibilité pendant 50 ans conformément à l’article D. 3243‑8 du Code du travail, resteront inattaquables quelles que soient les évolutions technologiques.
Accessibilité et expérience utilisateur
L’interface priorise une accessibilité totale quel que soit le support. Le site web s’adapte automatiquement à la taille de l’écran. Le design responsive assure un confort de lecture sur ordinateur. Vous vous connectez avec un simple navigateur moderne, sans installer le moindre logiciel.
Les collaborateurs accèdent à leurs dossiers depuis leur domicile ou en déplacement. Cette flexibilité répond, en réalité, aux usages du télétravail. L’expérience reste fluide même avec une connexion modeste. Les menus sont intuitifs et l’utilisateur navigue aisément entre ses documents et ses espaces de partage.
Usages mobiles et notifications
Les usages mobiles sont au cœur de la stratégie. Les salariés consultent leurs documents sur smartphone ou tablette. MyPeopleDoc propose une application dédiée « MyPeople » (ou MyPeople App selon les contrats). Cependant, les applications UKG Ready et UKG Pro sont des solutions plus générales de UKG, qui peuvent inclure des fonctionnalités RH. Mais elles ne sont pas spécifiquement liées à l’application MyPeopleDoc pour tous les utilisateurs.
Des solutions dédiées comme MyPeople App existent pour certains grands comptes. L’utilisateur reçoit une notification dès la mise à disposition d’un document.
La consultation du bulletin de paie devient, du coup, instantanée et simple. Il télécharge ou partage un fichier depuis son mobile. La gestion administrative se fait dans les transports ou à domicile. L’application mobile respecte les mêmes standards de sécurité que le site. Les mises à jour régulières apportent des améliorations fonctionnelles.
Intégration dans l’écosystème RH
La solution s’interface avec les principaux logiciels de paie. Des connecteurs certifiés existent pour ADP, Cegid ou Workday. Ces passerelles automatisent les flux de données RH. Le gestionnaire de paie ne réalise aucune double saisie. Le logiciel génère les fichiers et les transmet au coffre-fort.
L’intégration avec SAP SuccessFactors autorise la génération de documents. Tout se pilote depuis l’interface habituelle des équipes RH. La synchronisation des données collaborateurs se fait en temps réel. Le risque d’erreur humaine est quasi nul grâce à l’automatisation. L’interopérabilité est, par ailleurs, un critère décisif pour les DSI ou direction des systèmes d’information.
API et automatisation des processus
Une API documentée est disponible pour les besoins spécifiques. Les équipes informatiques développent des scénarios sur mesure. Elles connectent des outils internes ou des portails existants. Des plateformes comme Workato facilitent ces connexions complexes. L’ouverture d’un coffre-fort peut être déclenchée dès le recrutement. L’envoi du kit de bienvenue se fait alors automatiquement.
Les métadonnées des documents sont exploitées pour un classement intelligent. L’intégration s’étend aux outils de signature électronique conformes eIDAS. Les contrats de travail rejoignent directement l’archive sécurisée. Le système d’information RH gagne, en conséquence, en cohérence et fluidité. La maintenance des interfaces est assurée par l’éditeur.
Support technique et prix sur MyPeopleDoc
L’autonomie est favorisée par un centre d’aide complet. Une base de connaissances recense les questions fréquentes. Les salariés trouvent des réponses immédiates sur la connexion. Des tutoriels expliquent comment partager ou classer un document. Cette aide réduit considérablement les sollicitations RH.
L’utilisateur résout ses problèmes d’accès sans attendre. La procédure de mot de passe oublié est automatisée. Elle rétablit l’accès via l’adresse email de secours. Le centre d’aide est accessible depuis l’interface de connexion. Les contenus sont mis à jour pour suivre les évolutions.
Différents plans tarifaires au choix pour les entreprises
Le service propose un accès gratuit et illimité pour chaque collaborateur, avec un espace de stockage personnel. Pour les organisations, les plans tarifaires sont modulés selon le nombre d’utilisateurs et les fonctionnalités activées.
Le tarif « Premium » est à environ 5 € par mois par utilisateur (60 € par an). Les prix réels dépendent des contrats, du nombre de utilisateurs et des fonctionnalités incluses. Et et doivent être vérifiés directement avec PeopleDoc/UKG.
Les grandes entreprises peuvent opter pour une formuleEntreprise, dont le prix est personnalisé en fonction du volume et des besoins spécifiques. Cette offre inclut un accompagnement dédié, des options avancées de conformité et une assistance prioritaire. Pour aller plus loin, consultez notre Comparatif du meilleur stockage cloud pour les PME
Assistance technique et personnalisation
Un support technique dédié prend le relais pour les cas complexes. Les utilisateurs ouvrent un ticket via un formulaire en ligne. Les équipes traitent les demandes dans les meilleurs délais. Elles interviennent sur les blocages de compte ou les erreurs techniques. Le service client est basé localement pour une meilleure compréhension.
Les entreprises personnalisent le portail d’aide interne. Elles y intègrent leurs politiques RH ou guides spécifiques. Cela crée un point d’entrée unique pour toutes les questions. La satisfaction dépend, malgré tout, de la réactivité du support. L’éditeur s’engage sur des niveaux de service contractuels précis. L’accompagnement au changement reste une clé du déploiement.
FAQ
Qu’est‑ce que MyPeopleDoc ?
MyPeopleDoc est un coffre‑fort numérique français, intégré à l’écosystème UKG, qui permet aux salariés de recevoir, conserver et partager leurs documents RH (bulletins de paie, contrats, attestations, etc.) de manière sécurisée et accessible à vie.
Le service est‑il gratuit pour les salariés ?
Oui, l’accès au coffre‑fort est totalement gratuit pour chaque collaborateur, y compris après son départ de l’entreprise. C’est l’employeur qui souscrit un abonnement professionnel.
Quelle est la capacité de stockage ?
Chaque salarié bénéficie de 10 Go d’espace personnel, ce qui suffit pour l’ensemble d’une carrière professionnelle (les documents administratifs étant très légers). La taille maximale d’un fichier est de 250 Mo.
Quels formats de fichiers sont acceptés ?
La plateforme accepte les PDF, JPG, PNG, GIF, DOC, DOCX, entre autres formats courants.
Mes documents sont‑ils vraiment en sécurité ?
Oui. MyPeopleDoc est hébergé sur des serveurs en Europe (France et/ou autres pays de l’UE), avec une attention forte à la conformité RGPD et à la souveraineté numérique. Les échanges sont chiffrés de bout en bout et une double authentification (2FA) protège chaque compte. La mention « ISO 27001:2022 et HDS » doit être vérifiée pour la solution RH spécifique. Il faut préciser que ces certifications, si elles existent, couvrent l’infrastructure UKG et non uniquement MyPeopleDoc.
Puis‑je partager un document avec un tiers (banque, bailleur) ?
Oui. Vous créez un lien de partage temporaire et sécurisé, bien plus sûr qu’une pièce jointe par email. Vous gardez le contrôle total sur la durée et la révocation du lien.
MyPeopleDoc dispose‑t‑il d’une application mobile ?
Oui. Une application dédiée « MyPeople » (ou MyPeople App selon les contrats) est disponible sur iOS et Android. Vous recevez une notification dès qu’un nouveau document est déposé dans votre coffre‑fort.
Que devient mon coffre‑fort si je quitte mon entreprise ?
Votre espace personnel reste accessible à vie, même après votre départ. Vous conservez tous vos documents sans interruption.
Dix ans. C’est le temps qu’il aura fallu pour faire tomber YggTorrent. La gendarmerie nationale vient d’annoncer le démantèlement de la structure derrière le site.
Dix millions de membres à son sommet. Presque impossible à croire pour un site de piratage. Et pourtant. Films, séries, musiques, logiciels, tout y passait. Lancé en 2017, le site avait fini par ressembler à une vraie entreprise. Avec ses équipes. Son modèle économique. Sa hiérarchie. Une entreprise clandestine, mais une entreprise quand même.
YggTorrent : derrière la communauté, une hiérarchie
On imaginait une bande d’internautes débrouillards, un peu bricoleurs sur les bords derrière le logiciel de torrent. La réalité était toute autre. Il y avait des administrateurs. Des modérateurs. Des contrôleurs de contenus, chacun avec son poste, presque comme dans une vraie boîte.
Le site faisait même payer certains services, par carte ou en cryptomonnaie. Loin de l’esprit gratuit et communautaire vanté au départ. L’enquête, elle, remonte à des signalements de la Sacem et de l’Alpa. Résultat : douze personnes interpellées depuis fin 2023, des crypto-actifs saisis et du matériel informatique embarqué au passage.
Le site était déjà mort avant l’arrivée des gendarmes
Il manque un nom dans le communiqué officiel. Celui de Gr0lum. En mars, ce hacker avait déjà rasé les serveurs du site pour dénoncer des pratiques qu’il jugeait abusives. YggTorrent était mort et enterré bien avant que la gendarmerie ne s’en mêle. Alors qui a vraiment eu le dernier mot dans cette histoire ?
Une tragédie s’est produite en début de semaine aux États-Unis. Un semi-remorque Tesla a été impliqué dans un violent accident de la route qui a coûté la vie à un couple marié et grièvement blessé une troisième personne.
D’après le média Electrek, il s’agirait du premier accident mortel connu impliquant un Tesla Semi. La collision s’est produite dimanche matin sur la route US 50, près de Dayton, dans l’État du Nevada.
Que savons-nous sur l’accident ?
Selon la police routière, Sergio et Jennifer Villanueva étaient immobilisés à un feu rouge à bord de leur Volkswagen Beetle lorsqu’un semi-remorque les a percutés par l’arrière. Un second véhicule a également été impliqué dans le choc.
Les secours ont constaté le décès du couple sur place. Une troisième victime, gravement blessée, a été évacuée par hélicoptère vers un hôpital.
Le bureau du shérif du comté de Lyon indique que le conducteur du camion se serait endormi au volant juste avant l’accident. Du moins, selon les premiers témoignages recueillis sur les lieux. Son identité n’a toutefois pas été rendue publique.
Les autorités n’ont pas officiellement confirmé la marque du poids lourd non plus. Cependant, les photos prises sur la scène de l’accident montrent clairement un Tesla Semi. Si cette identification est confirmée, il s’agirait du premier accident mortel connu impliquant ce camion électrique.
Un véhicule qu’Elon Musk présente comme destiné, à terme, à pouvoir se conduire de manière autonome. Bien entendu, à ce stade, rien n’indique que les systèmes d’aide à la conduite de Tesla aient joué un rôle dans l’accident.
Tesla Semi : des fonctions de sécurité encore mystérieuses
Malgré tout, ce drame relance les interrogations sur les équipements de sécurité embarqués à bord du Tesla Semi. Comme le rappelle Electrek, Tesla avait annoncé lors de sa présentation que le camion bénéficierait d’un Autopilot amélioré ainsi que du même ensemble de caméras et de capteurs que ses voitures particulières.
L’entreprise évoquait également un système de freinage d’urgence automatique. Celui-ci serait à même de détecter un obstacle et de stopper le véhicule. En revanche, Tesla n’a jamais détaillé précisément les technologies finalement intégrées au modèle commercial.
Une autre question reste aussi sans réponse. Les voitures Tesla sont aujourd’hui capables de détecter les signes de somnolence du conducteur grâce à des caméras installées dans l’habitacle.
En revanche, on ignore toujours si le Tesla Semi dispose de cette même fonction. Puisque la plupart de ses caractéristiques techniques n’ont jamais été rendues publiques.
En dix ans, la gestion des données d’entreprise a radicalement changé. L’explosion des volumes exige désormais des infrastructures informatiques très performantes. Ces nouveaux systèmes doivent allier puissance de calcul et stockage flexible. Sur ce marché compétitif, Snowflake et Databricks s’imposent parmi les leaders mondiaux.
L’année 2026 consacre une convergence technique marquée entre ces deux géants. Snowflake dépasse le cadre de l’entrepôt classique et Databricks optimise son lac de données. Les deux solutions s’affrontent désormais directement sur les mêmes cas d’usage. Cette étude analyse leurs architectures, leurs performances et leurs coûts réels.
L’état actuel du marché des plateformes de données
Longtemps, le choix d’une architecture de données était binaire. Les entreprises achetaient un entrepôt pour le décisionnel ou un lac pour les données brutes. Aujourd’hui, cette frontière s’est atténuée grâce à l’unification des plateformes. Le stockage de masse permet désormais d’exécuter des requêtes rapides sur tous les formats.
Cette fusion complexifie le choix des décideurs face à des outils en apparence identiques. La différence ne se fait plus sur le stockage, mais sur la philosophie d’exécution. De plus, l’essor de l’IA générative exige que la plateforme serve de moteur aux grands modèles de langage. Enfin, les enjeux de souveraineté imposent un contrôle fort de l’hébergement.
Cette intégration cloud s’accompagne d’une surveillance budgétaire accrue pour éviter les dérives financières. L’optimisation des coûts dicte désormais les choix architecturaux. Les entreprises refusent le verrouillage technologique qui rend les migrations futures trop complexes. L’interopérabilité des formats ouverts devient ainsi une exigence incontournable.
L’évolution de l’architecture Cloud native propre à Snowflake
Snowflake s’est imposé grâce à une innovation clé : la séparation du stockage et du calcul. Cette architecture met fin aux contraintes des systèmes traditionnels. Les entreprises ajustent leur puissance informatique indépendamment du volume de données stockées. Ce découplage offre une grande flexibilité dans la gestion du cloud.
Les données sont logées dans des micro-partitions optimisées et indexées automatiquement. Plusieurs clusters de calcul peuvent interroger simultanément les mêmes tables sans conflit. La puissance informatique démarre très vite et s’arrête à la fin des calculs. Cette mise en veille automatique réduit le gaspillage lié aux serveurs inactifs.
Pour éviter la duplication des fichiers, la plateforme prend aussi en charge les formats ouverts. Le moteur interroge directement les données brutes situées dans vos propres espaces cloud. L’intégration native d’Apache Iceberg améliore l’interopérabilité avec le stockage interne. Les entreprises maintiennent une gouvernance stricte sans subir un verrouillage propriétaire trop fort.
La puissance du traitement de masse standardisée par Databricks
Databricks est né d’Apache Spark, le moteur de calcul en mémoire développé à l’université de Berkeley. Ce moteur traite les données en mémoire avec une rapidité élevée. Pour le stockage, la plateforme utilise le format ouvert Delta Lake. Ce format apporte des transactions ACID pour sécuriser les fichiers.
Son moteur d’exécution moderne, développé en C++, pousse encore plus loin les performances de calcul. Il optimise l’usage des processeurs pour traiter des pétaoctets d’informations en un temps record. L’architecture intègre nativement le traitement par lots et la gestion des flux en temps réel. Les pipelines associent ainsi vitesse brute et stabilité opérationnelle.
L’environnement propose des notebooks collaboratifs adaptés à Python, SQL, Scala ou R. La plateforme orchestre automatiquement les tâches et déploie l’infrastructure nécessaire à leur exécution. En cas d’erreur, un mécanisme de reprise automatique limite les interventions manuelles. Enfin, une traçabilité de bout en bout cartographie le parcours précis de la donnée.
La fusion des modèles analytiques à travers le Lakehouse
Pendant des années, les entreprises ont maintenu deux infrastructures informatiques parallèles. Elles séparaient le lac pour les données brutes et l’entrepôt pour le décisionnel. Cette duplication entraînait des coûts massifs et de fréquents problèmes de synchronisation. Le concept architectural de Lakehouse est né pour unifier ces deux mondes.
Ce modèle moderne rapproche les fonctionnalités de l’entrepôt et du lac. Une seule copie de la donnée sert désormais à tous les besoins d’analyse. Les scientifiques et les experts métiers travaillent ainsi sur le même référentiel unifié. Cela élimine les transferts complexes et accélère la prise de décision stratégique.
La standardisation s’organise désormais autour du format ouvert Apache Iceberg. Ce protocole de table permet à différents moteurs de coexister avec peu de barrières. Les équipes lisent et modifient les fichiers sans opération de conversion technique. Cette interopérabilité réduit le verrouillage technologique et libère enfin le stockage.
Performance en Business Intelligence et vitesse du moteur SQL
La vitesse des tableaux de bord reste essentielle pour les équipes métiers. Le moteur de requêtes de Snowflake excelle grâce à son optimisation automatique. L’architecture gère la concurrence en lançant des clusters de calcul supplémentaires. Chaque utilisateur bénéficie d’une performance stable sans ralentissement majeur.
Les tests de performance valident l’efficacité de ses micro-partitions. Un système de cache intelligent évite aussi de recalculer les mêmes requêtes. De son côté, Databricks progresse avec son offre SQL serverless. Les analystes n’attendent plus le démarrage de serveurs complexes pour travailler.
Cette puissance de calcul instantanée rivalise avec les meilleurs entrepôts du marché. Le moteur accélère grandement les jointures complexes sur le format Delta Lake. Des connecteurs natifs réduisent la latence vers les outils de Business Intelligence. Les utilisateurs profitent d’une interface familière connectée au Big Data.
Modèle économique et optimisation des coûts des plateformes
Le modèle financier de Snowflake repose sur la consommation de crédits virtuels. Chaque taille de cluster informatique correspond à un tarif horaire clair et transparent. La facturation s’ajuste à la seconde selon l’utilisation réelle des serveurs. La configuration de la mise en veille automatique reste le levier de contrôle principal.
Cette flexibilité par département offre une bonne prévisibilité budgétaire globale. Cependant, l’élasticité automatique du système peut engendrer des surprises financières rapides. Une requête mal optimisée lancée sur un entrepôt géant consomme immédiatement d’importantes ressources. Une surveillance stricte des quotas de calcul et des droits d’accès s’avère indispensable.
Quant à Databricks, il facture son service via des unités de calcul spécifiques. S’y ajoute le coût brut de l’infrastructure prélevé par votre fournisseur cloud. Ce modèle devient particulièrement rentable pour certains traitements industriels de grande ampleur. L’absence de marge sur le stockage brut réduit ainsi le coût total de possession.
L’intégration de l’intelligence artificielle générative par Snowflake
Snowpark permet à Snowflake de dépasser le cadre du langage SQL traditionnel. Cette fonctionnalité exécute du code Python ou Scala directement au sein de l’infrastructure. Les développeurs n’ont plus besoin d’extraire de gros volumes vers des serveurs externes. Les scripts s’exécutent ainsi en toute sécurité dans des environnements isolés.
Cette architecture renforce la stabilité du système avec les bibliothèques de science des données. Les ingénieurs encapsulent ensuite ces traitements complexes dans des fonctions stockées en base. Les analystes métiers appellent alors ces scripts via de simples requêtes SQL. Cette intégration native simplifie grandement le déploiement de vos applications.
En 2026, la suite managée Cortex AI intègre directement de grands modèles de langage. L’environnement propose des fonctions SQL natives pour résumer, traduire ou classifier vos textes. Ces outils avancés d’analyse ne requièrent aucune expertise en infrastructure d’intelligence artificielle. L’hébergement sécurisé protège les informations confidentielles au sein de l’entreprise.
La maturité opérationnelle du Machine Learning chez Databricks
Databricks utilise le projet open-source MLflow pour gérer le cycle de vie des modèles. Cet outil suit précisément leurs paramètres, leurs versions et leurs performances. Son intégration avec Unity Catalog centralise la gouvernance des données et du code. Les équipes tracent ainsi l’origine exacte des informations utilisées pour entraîner chaque IA.
Ce suivi rigoureux facilite le passage des modèles en production. Les ingénieurs déploient des API sécurisées en quelques clics. Un système de monitoring intégré surveille ensuite l’évolution de leurs performances dans le temps. La plateforme intègre aussi une recherche vectorielle native, essentielle pour les architectures RAG.
Le réentraînement des LLM open-source profite pleinement du calcul distribué. Les entreprises affinent ces modèles généraux sur leurs propres bases de connaissances. L’infrastructure répartit automatiquement la charge de travail sur des clusters de GPU. Cette maturité technique en fait un environnement très apprécié des ingénieurs en Deep Learning.
Gouvernance des données et sécurité des partages natifs
Snowflake et Databricks proposent des mécanismes stricts pour contrôler l’accès aux informations. Les politiques de sécurité s’appliquent de manière fine jusqu’au niveau de la ligne ou de la colonne. Le masquage dynamique protège les données sensibles selon le niveau d’habilitation de l’utilisateur. De plus, le chiffrement est activé par défaut, que les fichiers soient au repos ou en transit.
La traçabilité de l’origine de la donnée est largement automatisée par les deux systèmes. Les auditeurs visualisent ainsi l’historique complet d’une information depuis sa collecte jusqu’à ses transformations. Cette transparence technique simplifie grandement la mise en conformité réglementaire. Elle permet de répondre efficacement aux exigences strictes du RGPD ou de la norme HIPAA.
Pour le partage externe, Snowflake évite la copie de fichiers grâce à un mécanisme natif de tables partagées. Les données restent chez le producteur et le consommateur les interroge en temps réel. De son côté, Databricks utilise le protocole open-source Delta Sharing pour offrir une approche similaire. Ce standard sécurise les échanges même si le destinataire utilise une plateforme différente.
Opposition entre l’expérience SaaS et l’approche PaaS de Databricks
Snowflake fonctionne comme un SaaS clé en main. L’éditeur gère toute l’administration des serveurs, du partitionnement aux mises à jour logicielles. Cette automatisation forte libère les équipes des tâches de maintenance quotidiennes. Les entreprises exploitent ainsi leurs données sans avoir à recruter des experts en infrastructure.
À l’inverse, Databricks adopte un modèle PaaS axé sur le contrôle des ressources cloud. Les moteurs de calcul s’exécutent directement dans le réseau cloud privé de l’entreprise. Les ingénieurs configurent précisément la mémoire, les processeurs et le stockage requis. Cette flexibilité s’avère indispensable pour optimiser les calculs de masse les plus spécifiques.
Ces deux philosophies dictent vos besoins en compétences et votre gestion des risques. Snowflake accélère le lancement des projets grâce à sa simplicité opérationnelle immédiate. Databricks exige des profils pointus pour piloter, optimiser et sécuriser les ressources. Dans ce second modèle, une erreur de configuration peut vite provoquer des dérives budgétaires.
Critères de sélection selon les compétences et objectifs de l’entreprise
Privilégiez la Business Intelligence si votre activité dépend du décisionnel classique. Cette option est idéale pour les équipes d’analystes maîtrisant le langage SQL. Elle s’adresse aux entreprises qui exigent une simplicité opérationnelle et refusent la gestion d’infrastructure. Je vous conseille de valoriser les compétences internes tout en visant un retour sur investissement rapide.
À l’inverse, le Lakehouse ouvert convient mieux aux projets centrés sur l’ingénierie et l’intelligence artificielle. Ce choix cible les Data Scientists et les ingénieurs qui programment en Python ou en Scala. Il devient utile pour transformer d’immenses volumes de données brutes via des pipelines complexes. Ce modèle permet aussi de développer des applications d’IA générative sur mesure.
L’arbitrage dépend de vos besoins de partage et de votre vision technologique. Snowflake excelle dans la diffusion de tableaux de bord interactifs et sécurisés vers des utilisateurs externes. Databricks mise sur les formats open-source pour réduire le risque de verrouillage propriétaire. En 2026, la réussite de votre projet repose sur l’alignement de la plateforme avec les compétences de vos équipes.
Les utilisateurs de Mac ont souvent la réputation d’être un peu mieux protégés contre les logiciels malveillants. Pourtant, les cybercriminels continuent d’imaginer de nouvelles méthodes pour contourner les défenses d’Apple.
C’est précisément le cas de PamStealer, un nouveau malware découvert par les chercheurs de Jamf. Il ne ressemble pas aux voleurs de données classiques visant macOS.
Comment PamStealer coordonne son attaque sur MacOS ?
L’attaque se déroule en deux étapes. La première arrive sous la forme d’une image disque qui semble parfaitement légitime. À première vue, tout laisse croire qu’il s’agit du logiciel Maccy. Un gestionnaire de presse-papiers bien connu des utilisateurs de Mac.
En réalité, le fichier contient un script AppleScript spécialement conçu pour lancer la suite de l’infection. Les chercheurs expliquent que cette première phase adopte une approche inhabituelle afin de rester discrète.
Plutôt que de lancer des commandes système comme curl ou zsh pour télécharger sa charge utile, il utilise un téléchargeur autonome basé sur JavaScript for Automation (JXA). Celui-ci exploite directement les interfaces natives d’Objective-C pour récupérer et préparer la charge utile suivante.
Selon les chercheurs de Jamf, cette approche réduit les traces laissées sur le système et complique le travail des outils de sécurité.
Un manipulateur
Le scénario d’infection repose également sur une manipulation de l’utilisateur. Après avoir ouvert l’image disque, celui-ci est invité à appuyer immédiatement sur la combinaison de touches Commande + R.
Cette action déclenche directement le code malveillant contenu dans le script AppleScript. Elle permet également de contourner le mécanisme com.apple.quarantine de macOS. L’outil chargé d’afficher des avertissements lorsqu’un programme téléchargé depuis Internet tente de s’exécuter.
Ainsi, l’utilisateur croit simplement suivre les étapes normales d’installation du logiciel alors qu’il lance en réalité l’infection.
La première étape installe ensuite sa charge utile dans un faux paquet d’applicationimitant des composants intégrés à macOS. Selon les échantillons analysés, le malware se déguise par exemple en Finder.app ou en Software Update.app.
Les noms internes utilisés renforcent encore l’illusion, avec des identifiants rappelant ceux des véritables services système. Pour paraître encore plus crédible, l’application reprend même l’icône officielle du Finder tout en fonctionnant entièrement en arrière-plan.
PamStealer : un malware extrêmement discret
La seconde étape repose sur un exécutable Mach-O destiné aux Mac équipés de processeurs Apple Silicon. Cette partie est écrite en Rust alors que les cybercriminels privilégient habituellement Swift, Objective-C ou Go.
Le programme intègre également un lecteur SQLite. Celui-ci est capable d’accéder directement aux bases de données présentes sur la machine afin de récupérer davantage d’informations sensibles.
L’une des particularités les plus remarquables de PamStealer concerne toutefois la manière dont il vole le mot de passe de connexion. Le malware affiche une fenêtre qui ressemble à une demande d’autorisation parfaitement officielle de macOS.
Le message indique que Maccy souhaite effectuer des modifications et demande simplement le mot de passe de l’utilisateur. Jusque-là, rien d’inhabituel. La différence apparaît ensuite.
PamStealer ne transmet pas immédiatement le mot de passe pour le tester ailleurs. Il le valide directement sur l’ordinateur grâce à l’interface PAM, le système d’authentification intégré à macOS.
En quoi cette méthode est-elle ingénieuse ?
Cette méthode évite l’utilisation de commandes classiques comme dscl, security ou osascript, fréquemment exploitées par d’autres malwares. Elle ne crée pas non plus de nouveaux processus susceptibles d’être repérés par les logiciels de sécurité.
Si le mot de passe saisi est incorrect, le programme affiche simplement une nouvelle demande jusqu’à obtenir les bons identifiants. Une fois le mot de passe validé, il est envoyé au serveur contrôlé par les attaquants.
Immédiatement après, un faux message indique que le fichier est endommagé et qu’il ne peut pas être installé. Cette dernière mise en scène vise à détourner les soupçons et à faire croire à un simple problème d’installation.
PamStealer ne s’arrête d’ailleurs pas là. Il cherche également à obtenir un accès complet au disque dur afin d’élargir la quantité de données qu’il peut récupérer.
Son code contient aussi des fonctionnalités destinées à rechercher des informations liées à des comptes Ethereum. Preuve que les actifs numériques figurent parmi les cibles potentielles de cette campagne.
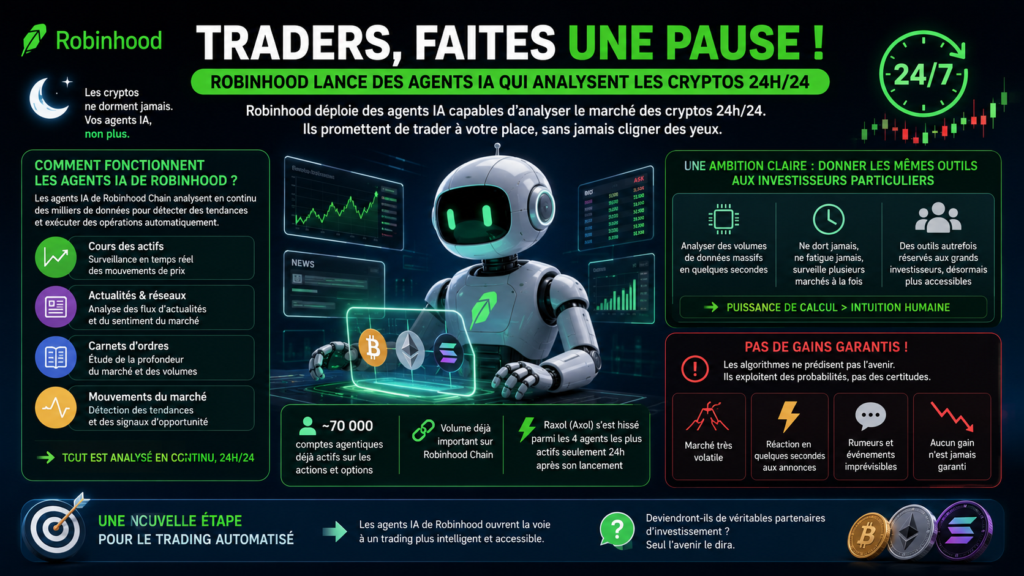
Robinhood déploie des agents IA capables d’analyser le marché des cryptos 24h/24. Ils promettent de trader à votre place, sans jamais cligner des yeux.
Les marchés des cryptomonnaies ne ferment jamais. Les traders, eux, ont parfois besoin de dormir. Robinhood estime avoir trouvé la solution avec des agents IA qui peuvent surveiller les cours sans interruption.
L’idée ? Confier à une IA la mission d’observer les variations de prix, les flux d’actualités et les carnets d’ordres, puis d’exécuter automatiquement certaines opérations. Fini les nuits blanches devant les graphiques.
Comment fonctionnent ces agents IA de Robinhood ?
Robinhood vient d’ouvrir le trading agentique aux cryptomonnaies sur Robinhood Chain. Concrètement, ces comptes automatisés peuvent détecter des tendances sur plusieurs sources de données simultanément. Cours des actifs, actualités, carnets d’ordres ou mouvements du marché, tout est analysé en continu.
La plateforme américaine présente cette évolution comme une façon de démocratiser des outils longtemps réservés aux grands investisseurs. Et selon l’entreprise, environ 70 000 comptes agentiques fonctionnent déjà sur les marchés des actions et des options. La société affirme également que le volume généré par ces systèmes est déjà important sur Robinhood Chain.
⚡️ ROBINHOOD OPENS AGENTIC TRADING FOR CRYPTO
Robinhood brings AI agent trading to crypto, letting automated accounts spot and execute patterns across pricing data, news and order books 24/7.
L’un des premiers exemples s’appelle Raxol, développé par Axol. Robinhood indique que cet agent s’est hissé parmi les quatre plus actifs seulement vingt-quatre heures après son lancement. Une performance qui illustre surtout la vitesse à laquelle ces outils peuvent être adoptés.
Le principe n’a pourtant rien de magique. Les algorithmes ne prédisent pas l’avenir. Ils cherchent simplement des configurations statistiques susceptibles d’offrir un avantage. Comme le font déjà de nombreux fonds d’investissement depuis des années.
L’objectif consiste à analyser d’immenses volumes de données en continu afin d’identifier des opportunités d’achat ou de vente plus rapidement qu’un humain. Une approche qui repose sur la puissance de calcul plutôt que sur l’intuition.
La promesse est bien sûrséduisante. Une IA ne fatigue pas, ne dort pas et peut surveiller plusieurs marchés simultanément. Mais gardez à l’esprit que cette endurance ne garantit jamais des gains. Les cryptomonnaies restent des actifs très volatils, capables de réagir en quelques secondes à une annonce, une rumeur ou un simple mouvement de marché.
Bref, ces agents IA de Robinhood représentent une nouvelle étape pour le trading automatisé. Mais est-ce que ces nouveaux assistants deviendront de véritables partenaires d’investissement ? Ça, seul l’avenir nous le dira !
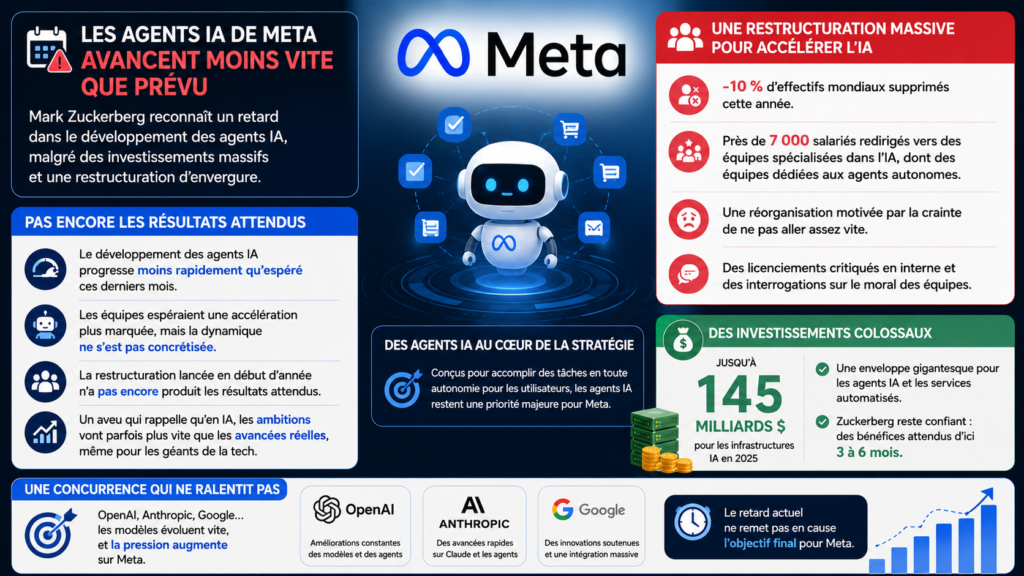
Ça ne s’est pas passé comme prévu. Mark Zuckerberg a admis que les agents IA de Meta progressent moins vite qu’espéré. Pourtant, l’entreprise a engagé des investissements colossaux et mené une vaste restructuration pour accélérer sa stratégie dans l’intelligence artificielle.
L’IA promet des avancées spectaculaires. Pourtant, derrière les démonstrations impressionnantes et les annonces ambitieuses, le développement reste semé d’embûches. Concevoir des systèmes capables d’agir de manière autonome demande encore beaucoup de temps, même pour les géants de la tech. Les récentes déclarations de Mark Zuckerberg montrent que la réalité rattrape parfois les promesses. Le CEO a reconnu que les agents IA de Meta progressaient moins vite que prévu, à en croire les informations de Reuters.
Pas encore les résultats attendus pour les agents IA de Meta
Face à ses employés, Mark Zuckerberg a adopté un ton inhabituellement lucide. Lors d’une réunion interne révélée par Reuters, le dirigeant a reconnu que le développement des agents IA de Meta progressait moins rapidement qu’espéré ces derniers mois.
Les équipes comptaient sur une accélération plus marquée. Or, cette dynamique ne s’est finalement pas concrétisée. Ces systèmes, conçus pour accomplir des tâches en toute autonomie pour leurs utilisateurs, restent pourtant au cœur de la stratégie du groupe.
Le PDG a également reconnu que la restructuration lancée en début d’année n’avait pas encore produit les résultats attendus. Malgré les changements organisationnels engagés, les bénéfices espérés tardent à se concrétiser.
Cet aveu contraste avec l’optimisme affiché ces derniers mois autour de l’IA. Il rappelle qu’en matière d’IA, les ambitions vont parfois plus vite que les avancées réelles. Même pour les plus grands acteurs du secteur.
Une restructuration massive pour accélérer l’IA
Le retard dans le développement des agents IA de Meta intervient après plusieurs décisions importantes prises par l’entreprise. En effet, elle a supprimé environ 10 % de ses effectifs mondiaux cette année.
Dans le même temps, près de 7 000 salariés ont été redirigés vers différentes équipes spécialisées dans l’IA, dont certaines entièrement dédiées aux agents autonomes. Selon Zuckerberg, cette réorganisation répondait à une inquiétude bien précise.
Le plus étonnant reste peut-être l’ampleur des investissements consentis. Meta pourrait consacrer jusqu’à 145 milliards de dollars à ses infrastructures dédiées à l’intelligence artificielle cette année. Cette enveloppe gigantesque illustre l’importance stratégique accordée au développement des agents IA et des futurs services automatisés.
Pour autant, Zuckerberg ne semble pas prêt à revoir sa stratégie. Il estime que les bénéfices des investissements actuels devraient commencer à apparaître d’ici trois à six mois. Selon lui, le retard observé aujourd’hui ne remet pas en cause l’objectif final.
Pendant ce temps, la concurrence ne ralentit pas. Les modèles d’OpenAI, Anthropic ou Google continuent d’évoluer rapidement, ce qui accentue encore la pression sur tous les acteurs du secteur.
Le DHS a confirmé avoir été piraté via une plateforme utilisée par les forces de sécurité américaines. L’incident survient alors que le pays sécurise plusieurs événements majeurs.
Les mauvaises nouvelles semblent s’accumuler pour le département de la Sécurité intérieure américain. Cette fois, le DHS confirme qu’un acteur encore inconnu a piraté le Homeland Security Information Network (HSIN). Pour ceux qui l’ignorent, il s’agit d’une plateforme utilisée pour partager des informations sensibles entre agences fédérales, collectivités locales et partenaires privés.
Le plus embarrassant ? L’intrusion s’est produite alors que les États-Unis coordonnent la sécurité de plusieurs événements majeurs, dont la Coupe du Monde de football organisée sur leur territoire. Un timing qui ne passe évidemment pas inaperçu.
Le DHS piraté sur un réseau stratégique utilisé au quotidien
Le Homeland Security Information Network n’est pas un réseau classifié. Pourtant, son rôle reste central dans l’organisation de la sécurité américaine. Depuis plus de vingt ans, cette plateforme permet aux différentes agences gouvernementales de partager des alertes.
Elle permet aussi de coordonner des interventions et d’échanger des informations liées aux menaces ou aux incidents en cours. Les partenaires privés autorisés y ont également accès selon leurs missions.
‼️Cyber Attack Hits U.S. Department of Homeland Security
The U.S. Department of Homeland Security (DHS) is investigating a cyberattack affecting its Homeland Security Information Network (HSIN), a platform used to share sensitive but unclassified information with federal,…
Selon les informations révélées par Nextgov puis confirmées par le département de la Sécurité intérieure auprès de BleepingComputer, les attaquants ont ciblé les serveurs du HSIN. Ils ont aussi visé un environnement SharePoint utilisé pour le travail collaboratif.
À ce stade, le DHS indique qu’aucun groupe de pirates ni aucun État n’a été identifié. Les autorités ignorent également si des documents ont été exfiltrés. L’agence affirme toutefois avoir rapidement isolé les systèmes concernés et lancé une enquête.
Elle précise également que les réseaux classifiés n’ont, pour l’instant, montré aucun signe de compromission. Une précision rassurante, même si ce genre de formule accompagne souvent les premières heures d’une enquête.
Le GHS piraté au pire moment possible ?
Le véritable problème dépasse la simple intrusion informatique. Le HSIN reste aujourd’hui un outil clé pour organiser les dispositifs de sécurité autour des différents événements nationaux. Parmi eux figurent la Coupe du Monde de football et les célébrations du programme America250. Découvrir que le DHS a été piraté plusieurs semaines après les faits n’a donc rien d’anodin.
Le sénateur Mark Warner, vice-président de la commission du renseignement du Sénat, tire la sonnette d’alarme. Selon lui, les informations qui transitent sur cette plateforme sont suffisamment sensibles pour menacer la sécurité nationale en cas de fuite.
L’élu rappelle d’ailleurs que le HSIN avait servi à gérer la réponse après la collision aérienne entre un avion d’American Airlines et un hélicoptère Black Hawk en janvier 2025. L’accident avait coûté la vie à 67 personnes.
Une série d’incidents qui commence à faire désordre
Cet incident s’ajoute à une série déjà bien connue. En 2023 déjà, une erreur de configuration avait rendu accessibles à tous les utilisateurs des données sensibles de la section HSIN-Intel. L’incident provenait d’un prestataire externe, mais il avait déjà mis en lumière certaines faiblesses de gouvernance.
Depuis, d’autres affaires ont écorné l’image de la cybersécurité fédérale. Des responsables américains avaient partagé des informations militaires sensibles sur Signal, avec un journaliste invité par erreur dans la conversation. Des bases de données gouvernementales insuffisamment protégées ou des identifiants exposés chez des sous-traitants ont également alimenté les critiques.
Dans le même temps, plusieurs agences fédérales, dont le DHS et la CISA, ont vu leurs moyens consacrés à la cybersécurité diminuer. Impossible, pour l’instant, de mesurer les conséquences réelles de cette nouvelle intrusion. Les enquêteurs doivent encore déterminer si des données ont été consultées ou volées.
Un ancien député européen chargé d’enquêter sur les abus du célèbre logiciel espion Pegasus aurait lui-même été espionné par l’outil. Difficile d’imaginer un scénario plus ironique.
Il s’agit du journaliste et ancien eurodéputé grec Stelios Kouloglou. Les chercheurs du Citizen Lab, le laboratoire spécialisé dans les droits numériques de l’Université de Toronto, confirment l’attaque.
Selon eux, Kouloglou a été victime de plusieurs intrusions sur son iPhone entre 2022 et 2023. L’homme siégeait alors au sein de la commission PEGA du Parlement européen. Cette dernière a été créée pour enquêter sur les dérives liées à Pegasus et à d’autres logiciels espions utilisés par certains gouvernements européens.
Pour info, Pegasus est vendu aux gouvernements pour lutter contre le terrorisme et la criminalité organisée. Pourtant, de nombreuses enquêtes ont montré qu’il a aussi servi à surveiller des journalistes, des militants, des opposants politiques et d’autres personnalités critiques.
D’après les chercheurs, toutefois, c’est la première fois qu’un membre de cette commission est publiquement identifié comme victime de Pegasus.
Parce qu’il enquêtait sur le logiciel espion Pegasus…
Dans le cas de Stelios Kouloglou, le calendrier intrigue particulièrement. Le premier piratage confirmé remonte à octobre 2022. Au moment où la commission européenne échangeait activement des courriels et des SMS pour préparer un rapport très attendu sur les abus de Pegasus dans plusieurs pays. Notamment la Grèce, la Hongrie, la Pologne, Chypre et l’Espagne.
À cette période, Kouloglou se trouvait à l’hôpital pour une intervention chirurgicale programmée. Les chercheurs estiment que les opérateurs du logiciel espion auraient même pu écouter les conversations se déroulant autour de lui pendant son hospitalisation.
Quelques mois plus tard, les 6 et 7 mars 2023, son téléphone a de nouveau été compromis. Il voyageait alors entre Athènes et Bruxelles, en pleine période d’auditions parlementaires précédant la rédaction du rapport final.
Pour l’ancien eurodéputé, difficile de croire à une simple coïncidence. Il estime avoir été ciblé en raison de son rôle au sein de la commission chargée d’enquêter précisément sur Pegasus.
Il confie avoir été profondément choqué en découvrant que toute sa vie numérique avait potentiellement été exposée. Selon lui, il ne s’agissait pas uniquement de discussions professionnelles.
Des souvenirs personnels, des conversations familiales et des moments particulièrement intimes sont concernés.
Comment les hackers s’y sont pris ?
Les chercheurs expliquent que les attaques ont exploité une faille de sécurité présente dans les iPhone d’Apple. Même si cette vulnérabilité a ensuite été corrigée, le téléphone de Kouloglou n’avait pas encore reçu la mise à jour au moment des faits.
Les pirates ont utilisé une attaque dite « zéro clic », particulièrement redoutable puisqu’elle ne nécessite aucune action de la victime. Aucun lien à ouvrir, aucun fichier à télécharger : le logiciel espion s’installe discrètement et récupère les données sans que son propriétaire ne se doute de quoi que ce soit.
Une fois installé, Pegasus peut accéder à une quantité impressionnante d’informations personnelles. Messages, photos, données de localisation ou encore correspondances privées peuvent être récupérés.
Les chercheurs de Citizen Lab n’ont pas identifié le gouvernement responsable de cette opération. En revanche, ils ont découvert que l’attaque utilisait la même infrastructure déjà observée lors d’une précédente campagne de surveillance visant plusieurs journalistes européens.
Cette réutilisation laisse penser qu’un même client gouvernemental autorisé par NSO Group, l’entreprise israélienne à l’origine de Pegasus, aurait utilisé Pegasus dans plusieurs pays européens. Stelios Kouloglou entend ainsi poursuivre en justice NSO Group,
Après la vague des copilotes, l’IA d’entreprise se rapproche de la prise de décision. AWS et Aily Labs s’allient pour déployer des agents qui identifient les risques, simulent des scénarios et transforment les données métier en actions concrètes.
AWS et Aily Labs ont annoncé un partenariat pour accélérer le déploiement d’agents d’intelligence décisionnelle auprès des entreprises du Fortune 500. Disponibles sur AWS Marketplace et appuyés par Amazon Bedrock, ces agents ciblent cinq fonctions clés. Notamment la finance, la chaîne d’approvisionnement, la fabrication, le R&D et le commerce. L’objectif n’est plus seulement d’assister les salariés, mais d’intégrer l’IA au cœur des décisions opérationnelles.
Comment AWS et Aily Labs placent l’IA au cœur des décisions métier ?
Le problème auquel s’attaque Aily Labs n’est pas le manque de données. Les grands groupes en accumulent déjà dans leurs systèmes financiers, leurs chaînes logistiques, leurs usines ou leurs activités commerciales. Le véritable obstacle reste leur fragmentation.
Dans une étude de cas consacrée à Aily Labs, AWS souligne justement les difficultés des entreprises du Fortune 500 à prendre des décisions cohérentes. Et cela lorsque leurs informations restent enfermées dans différents silos. Les approches traditionnelles, fondées sur des rapports statiques et des analyses manuelles, ralentissent les arbitrages. Ainsi, elles peuvent faire manquer des opportunités.
With hundreds of ML models and thousands of enterprise agents, Aily Labs is driving true decision automation for businesses, powered by #AWS and @AnthropicAI models. pic.twitter.com/dsxvsKt21L
C’est ici qu’Aily Labs cherche à se distinguer des copilotes classiques. Son « Super Agent » orchestre plusieurs agents capables de travailler à partir du contexte métier propre à chaque entreprise. Ils peuvent suivre les performances, identifier un risque ou une opportunité, tester différents scénarios puis recommander, voire exécuter, une décision.
La logique n’est donc plus simplement de demander à une IA « que disent mes données ? ». Il s’agit plutôt de lui confier une question opérationnelle. Comme que faut-il faire maintenant, quelles seront les conséquences et quelle action peut être engagée ?
Pour les entreprises, c’est très important car un assistant qui produit une synthèse fait gagner du temps. Un système qui relie une baisse de demande à la production, aux stocks et aux prévisions financières touche donc directement à la performance opérationnelle.
Les agents décisionnels s’intègrent directement aux systèmes des entreprises
Le copilote aidait l’humain à travailler. L’agent décisionnel, lui, commence à intervenir sur ce que l’entreprise choisit de faire. Le partenariat avec AWS apporte surtout à Aily Labs les conditions nécessaires pour déployer cette approche à grande échelle. Les agents sont disponibles via AWS Marketplace et s’appuient également sur Amazon Bedrock.
Grâce à Amazon Bedrock, Aily Labs peut exploiter plusieurs modèles de fondation et orienter chaque tâche vers le modèle jugé le plus adapté. Cette orchestration multi-modèles vise à traiter des scénarios métiers complexes sans dépendre d’un seul moteur d’IA. Et le tout s’exécute dans l’environnement AWS du client.
L’autre argument est d’ordre commercial. Les entreprises peuvent souscrire à la plateforme depuis AWS Marketplace et centraliser la facturation sur leur compte existant. Elles peuvent aussi intégrer cette consommation à leurs engagements de dépenses AWS. Pour les clients actuels du cloud, Aily Labs affirme pouvoir déployer sa solution en une journée. Et cela sur l’infrastructure de données et les mécanismes de sécurité déjà en place. Sans créer un nouvel environnement ni lancer de nouveaux audits de conformité.
AWS et Aily Labs cibleront surtout les secteurs pharmaceutique, des biens de consommation et du luxe. Avec l’ambition d’étendre l’usage de ces agents au sein des entreprises du Fortune 500.
Après plusieurs années dominées par les assistants conversationnels et les copilotes, les fournisseurs cherchent désormais à rapprocher l’IA du lieu où la valeur se crée réellement. Dont la décision opérationnelle. Le défi sera toutefois plus exigeant. Résumer un rapport tolère une marge d’erreur. Mais recommander ou exécuter une décision sur une chaîne d’approvisionnement, un budget ou une production impose un niveau de gouvernance et de contrôle bien supérieur.
Les agents IA savent désormais dialoguer, raisonner et planifier. Mais dans l’entreprise, leur vraie limite apparaît au moment d’agir. En renforçant leur partenariat, AWS et Workato veulent régler ce problème grâce à Enterprise MCP. Ils veulent également accélérer le passage des projets agentiques à la production.
AWS et Workato renforcent leur alliance pour aider les entreprises à déployer des agents IA qui peuvent exécuter des actions concrètes. Les deux partenaires ciblent donc l’un des principaux obstacles à l’IA agentique. Notamment l’accès sécurisé et contrôlé aux applications, aux données et aux processus critiques. Ils vont donc combiner WorkatoONE aux services d’IA d’AWS, notamment Amazon Bedrock.
AWS et Workato s’attaquent au principal frein des agents IA en entreprise
Le problème des agents IA n’est plus seulement leur capacité à comprendre une demande. Pour créer de la valeur, ils doivent intervenir dans des environnements informatiques fragmentés, composés d’applications, de bases de données et de processus critiques.
Un agent chargé d’assister une équipe financière, par exemple, ne peut pas se contenter de produire une réponse. Il doit consulter plusieurs systèmes, analyser le contexte métier puis déclencher une action. Toutefois, chaque connexion ajoute des contraintes d’intégration, de sécurité et de gouvernance.
Le nouvel accord de collaboration entre AWS et Workato cible directement cette difficulté. Les deux entreprises veulent combiner la plateforme WorkatoONE avec les services d’IA d’AWS, comme Amazon Bedrock. Afin de faciliter le déploiement d’agents capables d’exécuter des processus réels.
Le cœur de cette approche repose sur Enterprise MCP. Le Model Context Protocol, ou MCP, vise à simplifier les interactions entre les modèles d’IA et les outils qu’ils doivent utiliser. Jusqu’ici, connecter un système agentique à plusieurs applications nécessitait souvent des développements spécifiques et une programmation complexe.
Mais, MCP change pas à pas cette logique. Le protocole fournit un cadre qui permet à l’IA de communiquer avec les API et les systèmes sous-jacents. Dans sa déclinaison pour l’entreprise, Workato insiste surtout sur la notion d’accès contrôlé.
L’enjeu est de donner davantage d’autonomie à un agent sans définir précisément les données qu’il peut consulter. Ou encore les actions qu’il peut exécuter crée un risque opérationnel évident. L’objectif d’Enterprise MCP est donc de fournir le contexte nécessaire aux agents et maintenir des garde-fous sur l’utilisation des systèmes critiques.
Avec Enterprise MCP, les agents IA peuvent enfin exécuter des processus métier
Cette évolution change la manière dont AWS et Workato abordent l’IA agentique. La priorité est désormais de prouver qu’un agent peut intervenir dans les opérations quotidiennes de l’entreprise.
Workato dispose ici d’un avantage lié à son positionnement dans l’orchestration. Sa plateforme unifie données, applications et processus et centralise plus de 14 000 systèmes d’entreprise. Cette couche d’exécution peut servir d’intermédiaire entre les capacités de raisonnement d’un agent et les outils métiers sur lesquels il doit agir.
AWS apporte de son côté son infrastructure et ses services d’IA. L’intégration avec Amazon Bedrock, mais aussi Amazon SageMaker et AWS Lambda, doit permettre de concevoir et de déployer des agents à plus grande échelle. Les deux partenaires citent déjà des usages dans la finance,l’informatique, les ventes, les ressources humaines et l’expérience client.
La nouvelle AWS AI Competency obtenue par Workato dans la catégorie des outils d’IA agentique renforce cette orientation. Cette spécialisation concerne les systèmes qui peuvent planifier, raisonner et exécuter de manière autonome des tâches complexes en plusieurs étapes.
Pour les entreprises, la question du retour sur investissement se trouve au centre du sujet. Les pilotes d’IA générative ont démontré la capacité des modèles à produire du contenu ou à assister les collaborateurs. Mais transformer ces expérimentations en gains opérationnels mesurables exige de connecter l’IA aux processus qui font réellement fonctionner l’organisation.
C’est sur ce terrain que AWS et Workato veulent se positionner. Leur pari est que la prochaine étape des agents IA dépendra surtout de leur capacité à accéder au bon contexte. Et aussi à respecter les règles de l’entreprise et, enfin, à exécuter des actions concrètes.

 Connexion