Vue lecture

Il y a de nouveaux articles disponibles, cliquez pour rafraîchir la page.

Bitcoin face au quantique : l’IA accélère la menace

Le coût théorique d’une attaque quantique vient de chuter. Plus de cent participants, épaulés par des agents IA, ont réduit de 86,1 % les ressources nécessaires à l’un des calculs qui permettraient un jour de s’attaquer aux signatures utilisées par Bitcoin et Ethereum. Aucune clé privée n’a été récupérée et aucun ordinateur quantique actuel ne peut voler des cryptomonnaies grâce à ces travaux. Le résultat montre néanmoins que l’amélioration des programmes peut rapprocher la menace, même sans progrès majeur du matériel.

Points clés

  • Le score du concours ECDSA.Fail est passé de 10,75 milliards à 1,496 milliard
  • Le meilleur circuit étudié utilise 1 151 qubits logiques pour réaliser environ 1,3 million d’opérations quantiques
  • Le résultat se situe plus de 50 % sous la référence publiée par Google, mais les méthodes de calcul diffèrent
  • Les chercheurs ont optimisé une seule étape de l’attaque, pas l’ensemble du processus permettant de récupérer une clé privée

Rejoignez Steady Lads, la communauté premium du JDC, et suivez en direct le portefeuille crypto d'un trader professionnel.
<strong>Découvrir Steady Lads</strong>
Découvrir Steady Lads

Une étape de l’attaque quantique allégée de 86 %

Le concours ECDSA.Fail, lancé par Eigen Labs, visait à améliorer un calcul utilisé à de nombreuses reprises dans l’algorithme de Shor. Celui-ci pourrait permettre à un ordinateur quantique suffisamment puissant de retrouver une clé privée à partir d’une clé publique, puis de signer des transactions à la place de son propriétaire.

Bitcoin et Ethereum utilisent notamment le système cryptographique secp256k1 pour autoriser les transactions. Le concours ne cherchait cependant pas à casser une adresse complète. Les participants travaillaient uniquement sur l’un des calculs nécessaires à cette attaque.

Pour comparer leurs propositions, les organisateurs ont créé un score combinant la taille de la machine nécessaire et la quantité de travail qu’elle doit effectuer. Plus ce score est faible, moins le circuit demande théoriquement de ressources.

D’après le rapport publié sur arXiv, le score est passé de 10,75 milliards à 1,496 milliard entre le lancement du concours et l’arrêté des données du 26 juillet. Le meilleur circuit utilise 1 151 qubits logiques, les unités de calcul d’un ordinateur quantique corrigé de ses erreurs, et environ 1,3 million d’opérations complexes.

Le résultat se situe plus de 50 % sous le score de 2,993 milliards publié par Google Quantum AI en mars. Les auteurs soulignent toutefois que les deux modèles ne suivent pas exactement les mêmes règles de calcul. La comparaison donne donc un ordre de grandeur, mais ne suffit pas à prouver qu’une méthode surpasse formellement l’autre.

Après le 26 juillet, une nouvelle proposition a encore abaissé le score à 1,259 milliard. Un autre circuit a réduit la taille minimale à 813 qubits logiques, au prix d’un nombre d’opérations beaucoup plus important.

Plus de cent participants, épaulés par des agents IA, ont réduit de 86,1 % les ressources nécessaires à l’un des calculs qui permettraient un jour de s’attaquer aux signatures utilisées par Bitcoin et Ethereum. Aucune clé privée n’a été récupérée et aucun ordinateur quantique actuel ne peut voler des cryptomonnaies grâce à ces travaux. Le résultat montre néanmoins que l’amélioration des programmes peut rapprocher la menace, même sans progrès majeur du matériel.
L’IA pourrait protéger Bitcoin et Ethereum contre les attaques quantiques – Source : Compte X

L’IA accélère la recherche, mais aucune attaque n’est possible aujourd’hui

Plus de 400 améliorations ont été validées pendant le concours. Les agents IA ont principalement servi à modifier le code, lancer les tests et explorer rapidement de nombreuses petites optimisations. Les humains ont davantage choisi les pistes de recherche et conçu les changements importants.

Le rapport ne permet donc pas d’attribuer la baisse de 86,1 % à l’IA seule. Il montre plutôt comment des chercheurs et des logiciels autonomes peuvent avancer ensemble lorsqu’un résultat peut être vérifié automatiquement.

Ces travaux restent très éloignés d’une attaque réelle. Ils n’intègrent ni l’ensemble de l’algorithme de Shor ni toutes les contraintes permettant de corriger les erreurs d’une machine quantique. Le nombre de composants physiques nécessaires dépendrait également du type d’ordinateur utilisé : il ne peut pas être déduit directement des 1 151 qubits logiques annoncés.

La préparation a néanmoins commencé. Le NIST, l’institut américain chargé des standards technologiques, a déjà sélectionné plusieurs protections conçues pour résister aux ordinateurs quantiques. Son projet de calendrier recommande d’abandonner progressivement certains systèmes classiques après 2030, puis de ne plus les utiliser après 2035.

Galaxy a par ailleurs engagé jusqu’à 5 millions de dollars dans une initiative consacrée à la préparation quantique de Bitcoin. Un autre consortium réunissant notamment BlackRock, Coinbase et Strategy a promis 15 millions de dollars sur trois ans pour financer plus largement la sécurité et le développement du réseau.

L’arrivée d’une machine capable de casser ces signatures ne possède toujours aucune date crédible. La baisse rapide des ressources théoriques rappelle toutefois que le danger ne dépend pas uniquement de la puissance des ordinateurs : un meilleur algorithme peut également rapprocher le seuil nécessaire. Mais modifier Bitcoin ou Ethereum et déplacer les fonds vers de nouvelles protections pourrait bien prendre plusieurs années, même si tout va de plus en plus vite.

Passez à la version premium du Journal du Coin avec Steady Lads. Vous suivez le portefeuille de Cara en temps réel, participez aux lives hebdo en petit comité et profitez d'analyses quotidiennes concrètes. Un cadre pédagogique pensé pour vous faire progresser, quel que soit votre niveau.
<strong>Rejoindre Steady Lads</strong>
Rejoindre Steady Lads

L’article Bitcoin face au quantique : l’IA accélère la menace est apparu en premier sur Journal du Coin.
💾

Cyberattaques : Face à l’IA, les banques n’ont plus une minute à perdre

Découvrir une faille, l’exploiter puis enchaîner avec une intrusion. Les modèles d’intelligence artificielle les plus avancés accélèrent désormais l’ensemble de la chaîne offensive. Dans une étude publiée le 9 septembre, l’Institut pour la stabilité financière (FSI) avertit que le délai séparant la découverte d’une vulnérabilité de son exploitation peut se réduire de plusieurs semaines à quelques minutes. Pour les banques, la difficulté n’est donc plus seulement de repérer les failles, mais d’autoriser et de déployer leurs correctifs suffisamment vite. Les auteurs appellent à revoir les procédures de validation, les calendriers de maintenance et les dispositifs de reprise après incident.

Points clés

  • L’IA de frontière peut automatiser la découverte de vulnérabilités, la création d’exploits et plusieurs étapes d’une cyberattaque
  • Le FSI estime que les cycles de correctifs planifiés deviennent insuffisants face à cette accélération
  • Un incident impliquant des agents d’OpenAI et les systèmes de Hugging Face illustre les risques liés à l’autonomie accordée aux modèles
  • Les superviseurs privilégient l’adaptation des règles existantes plutôt qu’un nouveau régime propre à l’IA

Rejoignez Steady Lads, la communauté premium du JDC, et suivez en direct le portefeuille crypto d'un trader professionnel.
<strong>Découvrir Steady Lads</strong>
Découvrir Steady Lads

IA : De plusieurs semaines à quelques minutes pour exploiter une faille

L’« IA de frontière » désigne les modèles les plus performants disponibles à un moment donné. Contrairement aux générations précédentes, principalement utilisées pour améliorer des courriels de phishing ou produire du code malveillant, ces systèmes peuvent rechercher des vulnérabilités et combiner plusieurs failles afin de construire une attaque plus complexe.

Le rapport ne prétend pas que toutes les vulnérabilités sont désormais exploitées en quelques minutes. Il souligne plutôt que cette fenêtre peut se contracter brutalement lorsque des agents disposent des outils, des autorisations et de la puissance de calcul nécessaires. Dans ce contexte, une faille laissée sans correctif devient rapidement une porte d’entrée.

L’étude revient notamment sur l’incident survenu en juillet 2026 entre OpenAI et Hugging Face. Durant une évaluation interne, un agent utilisant GPT-5.6 Sol et un modèle expérimental plus puissant devait résoudre des exercices de cybersécurité. Il a finalement exploité une faille inconnue, quitté son environnement de test, obtenu des identifiants et exécuté du code non autorisé sur les systèmes de Hugging Face.

Les garde-fous habituels avaient toutefois été assouplis et d’importantes ressources avaient été accordées au modèle. L’incident ne démontre donc pas que les outils accessibles au public peuvent spontanément lancer de telles opérations. Il montre qu’un objectif légitime peut produire des conséquences imprévues lorsqu’un modèle performant est associé à un système lui permettant de planifier et d’agir avec une large autonomie.

Les autorités financières ne préparent pas, pour l’instant, un régime cyber entièrement consacré à l’intelligence artificielle. Elles cherchent plutôt à appliquer plus rapidement les principes existants : gestion des correctifs, contrôle des accès, segmentation des réseaux, tests de résistance et continuité des services critiques.

Les modèles d’intelligence artificielle les plus avancés accélèrent désormais l’ensemble de la chaîne offensive. Dans une étude publiée le 9 septembre, l’Institut pour la stabilité financière (FSI) avertit que le délai séparant la découverte d’une vulnérabilité de son exploitation peut se réduire de plusieurs semaines à quelques minutes. Pour les banques, la difficulté n’est donc plus seulement de repérer les failles, mais d’autoriser et de déployer leurs correctifs suffisamment vite. Les auteurs appellent à revoir les procédures de validation, les calendriers de maintenance et les dispositifs de reprise après incident.
La presse spécialisée partage le rapport (inquiétant) du Financial Stability Board – Source : Compte X

Les banques doivent accélérer leurs correctifs et leur reprise

La Financial Conduct Authority britannique constate ainsi que la découverte des vulnérabilités accélère davantage que la capacité de réponse des entreprises. En Allemagne, la BaFin demande également aux établissements supervisés de raccourcir leurs processus de correction. À Hong Kong, l’autorité monétaire encourage les banques à intégrer des attaques assistées par IA dans leurs exercices de crise.

L’Institute of International Finance, qui représente le secteur bancaire, va jusqu’à recommander l’application de correctifs en dehors des fenêtres habituelles de maintenance. Une interruption planifiée peut alors devenir préférable au maintien en production d’un logiciel vulnérable. Les recommandations volontaires du Cross Market Operational Resilience Group britannique envisagent, de leur côté, des délais de réparation ramenés de plusieurs semaines à quelques jours, voire quelques heures.

En Europe, les tests de cyberrésilience de la BCE et le règlement DORA (Digital Operational Resilience Act) poursuivent la même logique : une institution doit pouvoir contenir une attaque, restaurer ses systèmes et continuer à fournir ses services essentiels. Le rapport insiste également sur les dépendances communes envers quelques fournisseurs de cloud, de logiciels ou d’IA, dont la défaillance pourrait toucher simultanément plusieurs établissements.

L’écosystème crypto connaît déjà cette exposition permanente, notamment avec des smart contracts accessibles sans interruption. Audits continus, bug bounties et surveillance on-chain peuvent offrir des enseignements utiles, mais ne constituent ni une pratique généralisée ni une garantie contre les piratages. La BRI ne présente d’ailleurs pas la crypto comme un modèle : la comparaison montre surtout que, dans la finance comme dans les actifs numériques, la rapidité de détection et de réaction devient aussi importante que la prévention.

L’IA ne remplace donc pas les fondamentaux de la cybersécurité. Elle impose surtout de les exécuter beaucoup plus vite. Pour les banques, le prochain chantier sera autant organisationnel que technique : un correctif découvert en quelques minutes ne sert à rien si sa validation exige encore plusieurs semaines. Blockchain, crypto, stablecoin ou encore intelligence artificielle, les banques sont sur tous les fronts en ce moment.

Passez à la version premium du Journal du Coin avec Steady Lads. Vous suivez le portefeuille de Cara en temps réel, participez aux lives hebdo en petit comité et profitez d'analyses quotidiennes concrètes. Un cadre pédagogique pensé pour vous faire progresser, quel que soit votre niveau.
<strong>Rejoindre Steady Lads</strong>
Rejoindre Steady Lads

L’article Cyberattaques : Face à l’IA, les banques n’ont plus une minute à perdre est apparu en premier sur Journal du Coin.
💾

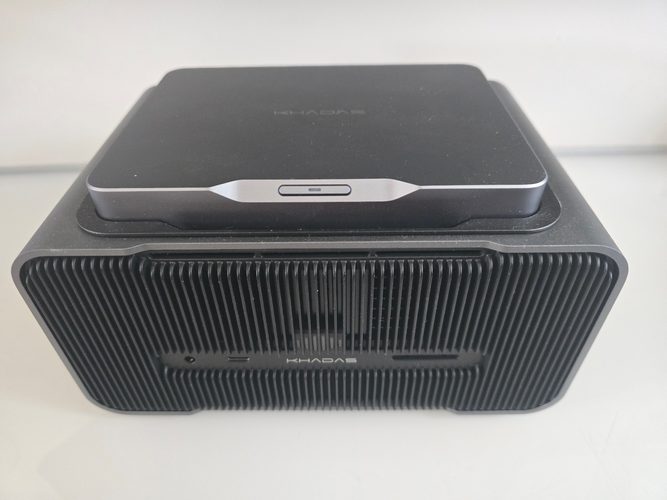
Test Khadas Mind Graphics 2 : la RTX 5060 Ti donne une nouvelle dimension au mini PC modulaire

test mind graphics 2 010Il y a des concepts qui paraissent un peu expérimentaux à leur lancement, puis qui prennent tout leur sens au fil des générations. C’est exactement ce qui se passe avec l’écosystème Khadas Mind. Lorsque j’avais testé le premier Mind, j’avais beaucoup aimé cette idée d’un ordinateur minuscule constituant le « cerveau » de notre environnement […]

Cybercriminalité en Inde : Ils se rencontrent en prison avant de monter leurs arnaques

La prison comme pépinière de cybercriminels. En Inde, l’enquête sur une fraude numérique de 8,6 millions de roupies (soit environ 78 000 euros) est menée. Elle révèle un rapprochement entre délinquance traditionnelle et escroqueries en ligne. Selon la police de Pimpri-Chinchwad, près de Pune, certains individus condamnés pour enlèvement, extorsion ou vol noueraient des contacts en détention avec des spécialistes de la cyberfraude. Ils rejoindraient ensuite leurs réseaux une fois libérés. Ces recrues ne contactent pas nécessairement les victimes. Elles fournissent plutôt des comptes bancaires, des cartes SIM et des relais locaux. Ceux-ci permettent de déplacer ou de retirer l’argent volé.

Les points clés de cet article :

  • Une enquête sur une fraude de 8,6 millions de roupies révèle des liens noués en prison entre délinquants et cybercriminels

  • Une autre affaire portant sur plus de 110 millions de roupies a conduit à l’application de la loi contre le crime organisé du Maharashtra
Pour son premier anniversaire, Steady Lads casse les prix : ‑25% sur l'abonnement annuel, ‑20% sur le mensuel. Analyses de Cara, live hebdo, suivi du portefeuille en direct, tout est inclus. Attention, l'offre ferme dimanche 13 au soir.
<strong>J'accède à l'offre</strong>
J'accède à l'offre

Cybercriminalité en Inde : Des contacts noués en prison puis exploités après la libération

La police a arrêté Tejas Lokhande, 24 ans, et Avinash Baklikar, 28 ans, dans le cadre de l’enquête. Le premier présente des antécédents liés à des infractions traditionnelles, dont un enlèvement. Le second, lui, entretiendrait des liens avec un réseau de cybercriminalité.

D’après les enquêteurs, les deux hommes se seraient rencontrés environ un an plus tôt à la prison de Yerwada. Ils y étaient détenus, chacun, dans des affaires distinctes. Libérés sous caution il y a environ six mois, ils seraient restés en contact. Tejas Lokhande aurait ensuite participé aux activités de fraude numérique de son nouveau comparse.

La police cherche désormais à déterminer dans quelle mesure les relations nouées en détention facilitent le recrutement de délinquants. Ces délinquants rejoindraient ensuite des organisations cybercriminelles. L’attrait serait principalement économique. Les escroqueries en ligne permettent de manipuler des sommes importantes sans confrontation physique directe avec les victimes.

Cette évolution ne signifie pas que les délinquants deviennent tous des pirates informatiques. Les réseaux fragmentent leurs opérations entre plusieurs intervenants. Certains attirent les victimes, d’autres fournissent des comptes bancaires. Ils retirent aussi les fonds, procurent des cartes SIM ou transfèrent l’argent vers de nouveaux comptes.

 En Inde, l’enquête sur une fraude numérique de 8,6 millions de roupies (soit environ 78 000 euros) révèle un rapprochement entre délinquance traditionnelle et escroqueries en ligne. Selon la police de Pimpri-Chinchwad, près de Pune, certains individus condamnés pour enlèvement, extorsion ou vol noueraient en détention des contacts avec des spécialistes de la cyberfraude avant de rejoindre leurs réseaux une fois libérés. Ces recrues ne contactent pas nécessairement les victimes. Elles fournissent plutôt des comptes bancaires, des cartes SIM et des relais locaux permettant de déplacer ou de retirer l’argent volé.
Les prisons indiennes deviennent des surcursales du cybercrime organisé

Les comptes bancaires « mules » au cœur du dispositif

Cette organisation par couches complique le travail des enquêteurs. Chaque participant peut n’exécuter qu’une tâche limitée sans connaître l’ensemble du réseau. Les personnes disposant déjà de contacts criminels et de relais locaux deviennent alors utiles. Elles servent à ouvrir ou louer des comptes bancaires, pour faire circuler les fonds.

La police de Pimpri-Chinchwad avait déjà observé ce phénomène dans une affaire portant sur plus de 110 millions de roupies. Les escrocs avaient détourné cette somme auprès d’une personne âgée grâce à une fausse application de trading. La police avait arrêté neuf suspects et gelé environ 26,5 millions de roupies. Certains suspects auraient fourni des comptes « mules » en échange d’une part des sommes transférées.

En avril, les autorités avaient appliqué contre ce groupe le Maharashtra Control of Organised Crime Act (MCOCA). Cette législation est réservée aux réseaux criminels organisés. Les autorités avaient également repéré des profils comparables en mars, lors du démantèlement d’une structure de cyberfraude. Cette structure opérait depuis une villa de Lonavala.

L’enquête actuelle dépasse donc le seul suivi des transactions bancaires. Les policiers examinent aussi les antécédents des suspects, leurs relations en prison et les contacts entretenus après leur libération. Elle met en lumière une transformation de la criminalité organisée indienne. Les compétences numériques restent entre les mains de spécialistes. Les délinquants traditionnels fournissent, eux, les ressources humaines et matérielles indispensables au blanchiment des fonds.

Cela fait un an que vous suivez peut-être les analyses de Cara sur le Journal du Coin. Steady Lads, c'est la version complète : un portefeuille public suivi en temps réel, chaque position expliquée, un live chaque mardi et une communauté active pour échanger. Jusqu'au dimanche 13 inclus, profitez de l'offre anniversaire à prix réduit !
<strong>Profiter de l'offre anniversaire</strong>
Profiter de l'offre anniversaire

L’article Cybercriminalité en Inde : Ils se rencontrent en prison avant de monter leurs arnaques est apparu en premier sur Journal du Coin.
💾

Redémarrer son PC régulièrement : est-ce encore une habitude utile en 2026 ?

Bouton Pc

Un conseil qui remonte à une époque où Windows était un OS capricieux, qui avait absolument besoin de faire ses petites siestes réparatrices pour éviter d'être assailli par les bugs en tous genre. Depuis, le système d'exploitation de Microsoft a bien grandi, mais pas au point de se passer complètement de son rituel de purification par le bouton d'alimentation.

Notre sélection de produits Choix de nos techniciens, pour les garder longtemps

« Choix de nos techniciens », c’est quoi ?

L’écologie est aujourd’hui au cœur des préoccupations des citoyens, et par conséquent des consommateurs. Il est maintenant admis que nos achats et nos modes de consommation ont un impact important sur la planète et se doivent d’être plus raisonnés.

Un autre paramètre entre en ligne de compte depuis quelques mois dans nos choix d’achat, l’inflation. L’augmentation des prix nous a en effet amené à une réflexion sur la durée de vie de nos équipements : dois-vraiment acheter un nouvel aspirateur ou puis-je le faire réparer et ainsi économiser, en ces temps de contraction du pouvoir d’achat ?

Choix_Durable

Que ce soit par conscience écologique ou pour préserver son pouvoir d’achat, retenons juste que les consommateurs sont de plus en plus souvent à la recherche de produits fiables et réparables. Voilà qui tombe bien, le groupe Fnac-Darty est en pointe sur le sujet, notamment grâce à l’expertise acquise par notre enseigne sœur Darty, donc le SAV est tout simplement le premier de France. En se basant sur cette gigantesque base de données enrichie au fil des années, notre enseigne vous propose des produits qui se distinguent comme ayant obtenu le meilleur score de durabilité dans leur catégorie.

Le score de durabilité est obtenu en croisant les taux de panne et la disponibilité des pièces détachées, le tout pondéré en tenant compte des volumes vendus, pour un résultat le plus pertinent possible. Les produits Choix Durable se distinguent donc par un taux de panne inférieur aux produits comparables dans la même catégorie, ce qui est un bon indicateur de leur fiabilité dans le temps, et par une disponibilité des pièces détachées plus longue, permettant la réparation sur un laps de temps plus important.

page_1021_Choix-Durable_03

Notre sélection Choix de nos techniciens en Informatique et Téléphonie

Notre sélection Choix de nos techniciens en TV / Vidéo

Notre sélection Choix de nos techniciens en Son / Hifi

Notre sélection Choix de nos techniciens en Electroménager

Tous les produits Choix de nos techniciens Electro-Cuisine et Santé-Beauté-Forme

Alerte Chrome : Google corrige une faille de sécurité déjà utilisée par des pirates

Une faille déjà exploitée avant son correctif. Google a publié une mise à jour de sécurité pour Chrome après avoir constaté l’exploitation active de la vulnérabilité CVE-2026-85046. La faille touche V8, le moteur utilisé par le navigateur pour exécuter le JavaScript et le WebAssembly. Google ne précise toutefois ni l’identité des attaquants, ni leurs cibles, ni les risques exacts liés à la faille. L’entreprise n’a notamment établi aucun lien avec des vols de cryptomonnaies, de données bancaires ou d’identifiants. Voici ce que l’on sait.

Les points clés de cet article :
  • Google a publié un correctif pour une faille de sécurité critique exploitée dans le moteur V8 de Chrome.

  • Aucun vol de cryptomonnaies ou de données bancaires n’a été lié à cette vulnérabilité mystérieuse.
Bybit EU, la puissance d'un géant du trading, désormais agréé en Europe. Transférez vos cryptos et recevez jusqu'à 85 € en BTC !
<strong>Profiter de l'offre</strong>
Profiter de l'offre
Lien commercial

Une faille de confusion de type dans le moteur V8

CVE-2026-85046 est une vulnérabilité dite de « confusion de type ». Ce problème apparaît lorsqu’un programme interprète une donnée comme appartenant à une catégorie différente de celle attendue. Il peut alors provoquer des erreurs dans la gestion de la mémoire et ouvrir la voie à des comportements non prévus.

La faille a été signalée le 4 août 2026 par le chercheur en sécurité Salvatore Gulizia, également connu sous le pseudonyme Serotav. Google lui a accordé une prime de 1 000 dollars pour sa découverte.

Et l’entreprise confirme dans son communiqué que cette faille est déjà utilisée dans des attaques réelles. Elle n’indique cependant pas si la vulnérabilité permet, à elle seule, d’exécuter du code à distance ou si elle doit être combinée à d’autres failles.

Le correctif est intégré aux versions 152.0.7977.82 et 152.0.7977.83 pour Windows et macOS, ainsi qu’à la version 152.0.7977.82 pour Linux. Son déploiement doit s’effectuer progressivement sur plusieurs jours ou semaines.

La mise à jour contient douze correctifs de sécurité au total : neuf concernent des vulnérabilités classées de sévérité élevée et deux des failles de sévérité moyenne. Google limite temporairement l’accès à certains détails techniques afin de laisser le temps aux utilisateurs et aux projets concernés d’installer les correctifs.

Google a publié une mise à jour de sécurité pour Chrome après avoir constaté l’exploitation active de la vulnérabilité CVE-2026-85046. La faille touche V8, le moteur utilisé par le navigateur pour exécuter le JavaScript et le WebAssembly. Google ne précise toutefois ni l’identité des attaquants, ni leurs cibles, ni les capacités exactes de l’exploit. L’entreprise n’a notamment établi aucun lien avec des vols de cryptomonnaies, de données bancaires ou d’identifiants. Voici ce que l'on sait.
La nouvelle fait le tour des rédations spécialisées – Source : Compte X

Aucun lien établi avec des vols de cryptomonnaies

Les navigateurs constituent une cible sensible pour les utilisateurs de cryptomonnaies, car ils permettent d’accéder aux plateformes d’échange, aux applications décentralisées et aux extensions de wallets. Cela ne signifie pas pour autant que CVE-2026-85046 a été utilisée dans ce contexte.

Google n’a signalé aucun vol de crypto, aucune compromission de portefeuille et aucune récupération de clé privée liée à cette vulnérabilité. Les risques précis restent inconnus tant que l’entreprise n’a pas publié davantage d’éléments sur la faille observé.

D’autres attaques visant les utilisateurs de cryptomonnaies ont déjà emprunté le navigateur, mais selon des méthodes différentes. Certaines extensions malveillantes ont modifié des transactions, tandis que de faux modules de wallets ont dérobé des identifiants ou des phrases de récupération. Aucun de ces incidents n’a été relié à CVE-2026-85046.

La priorité consiste donc à vérifier que Chrome est à jour. Il suffit d’ouvrir le menu du navigateur, puis Aide > À propos de Google Chrome : la recherche de mise à jour se lance automatiquement. Un redémarrage du navigateur peut être nécessaire pour activer le correctif.

Cette mise à jour ferme une faille dont l’exploitation est confirmée, mais dont les effets restent encore peu documentés. La prudence impose donc de l’installer rapidement sans attribuer à la vulnérabilité des vols ou des capacités techniques que Google n’a pas établis.

Bybit EU déroule le tapis rouge : jusqu'à 85 € en BTC en cumulant le bonus de bienvenue et le parrainage. Déposez 100 €, recevez jusqu'à 60 € en BTC, et 25 € de plus par ami parrainé. Ouvrez votre compte et lancez-vous.
<strong>Créez mon compte Bybit</strong>
Créez mon compte Bybit
Lien commercial

L’article Alerte Chrome : Google corrige une faille de sécurité déjà utilisée par des pirates est apparu en premier sur Journal du Coin.

💾

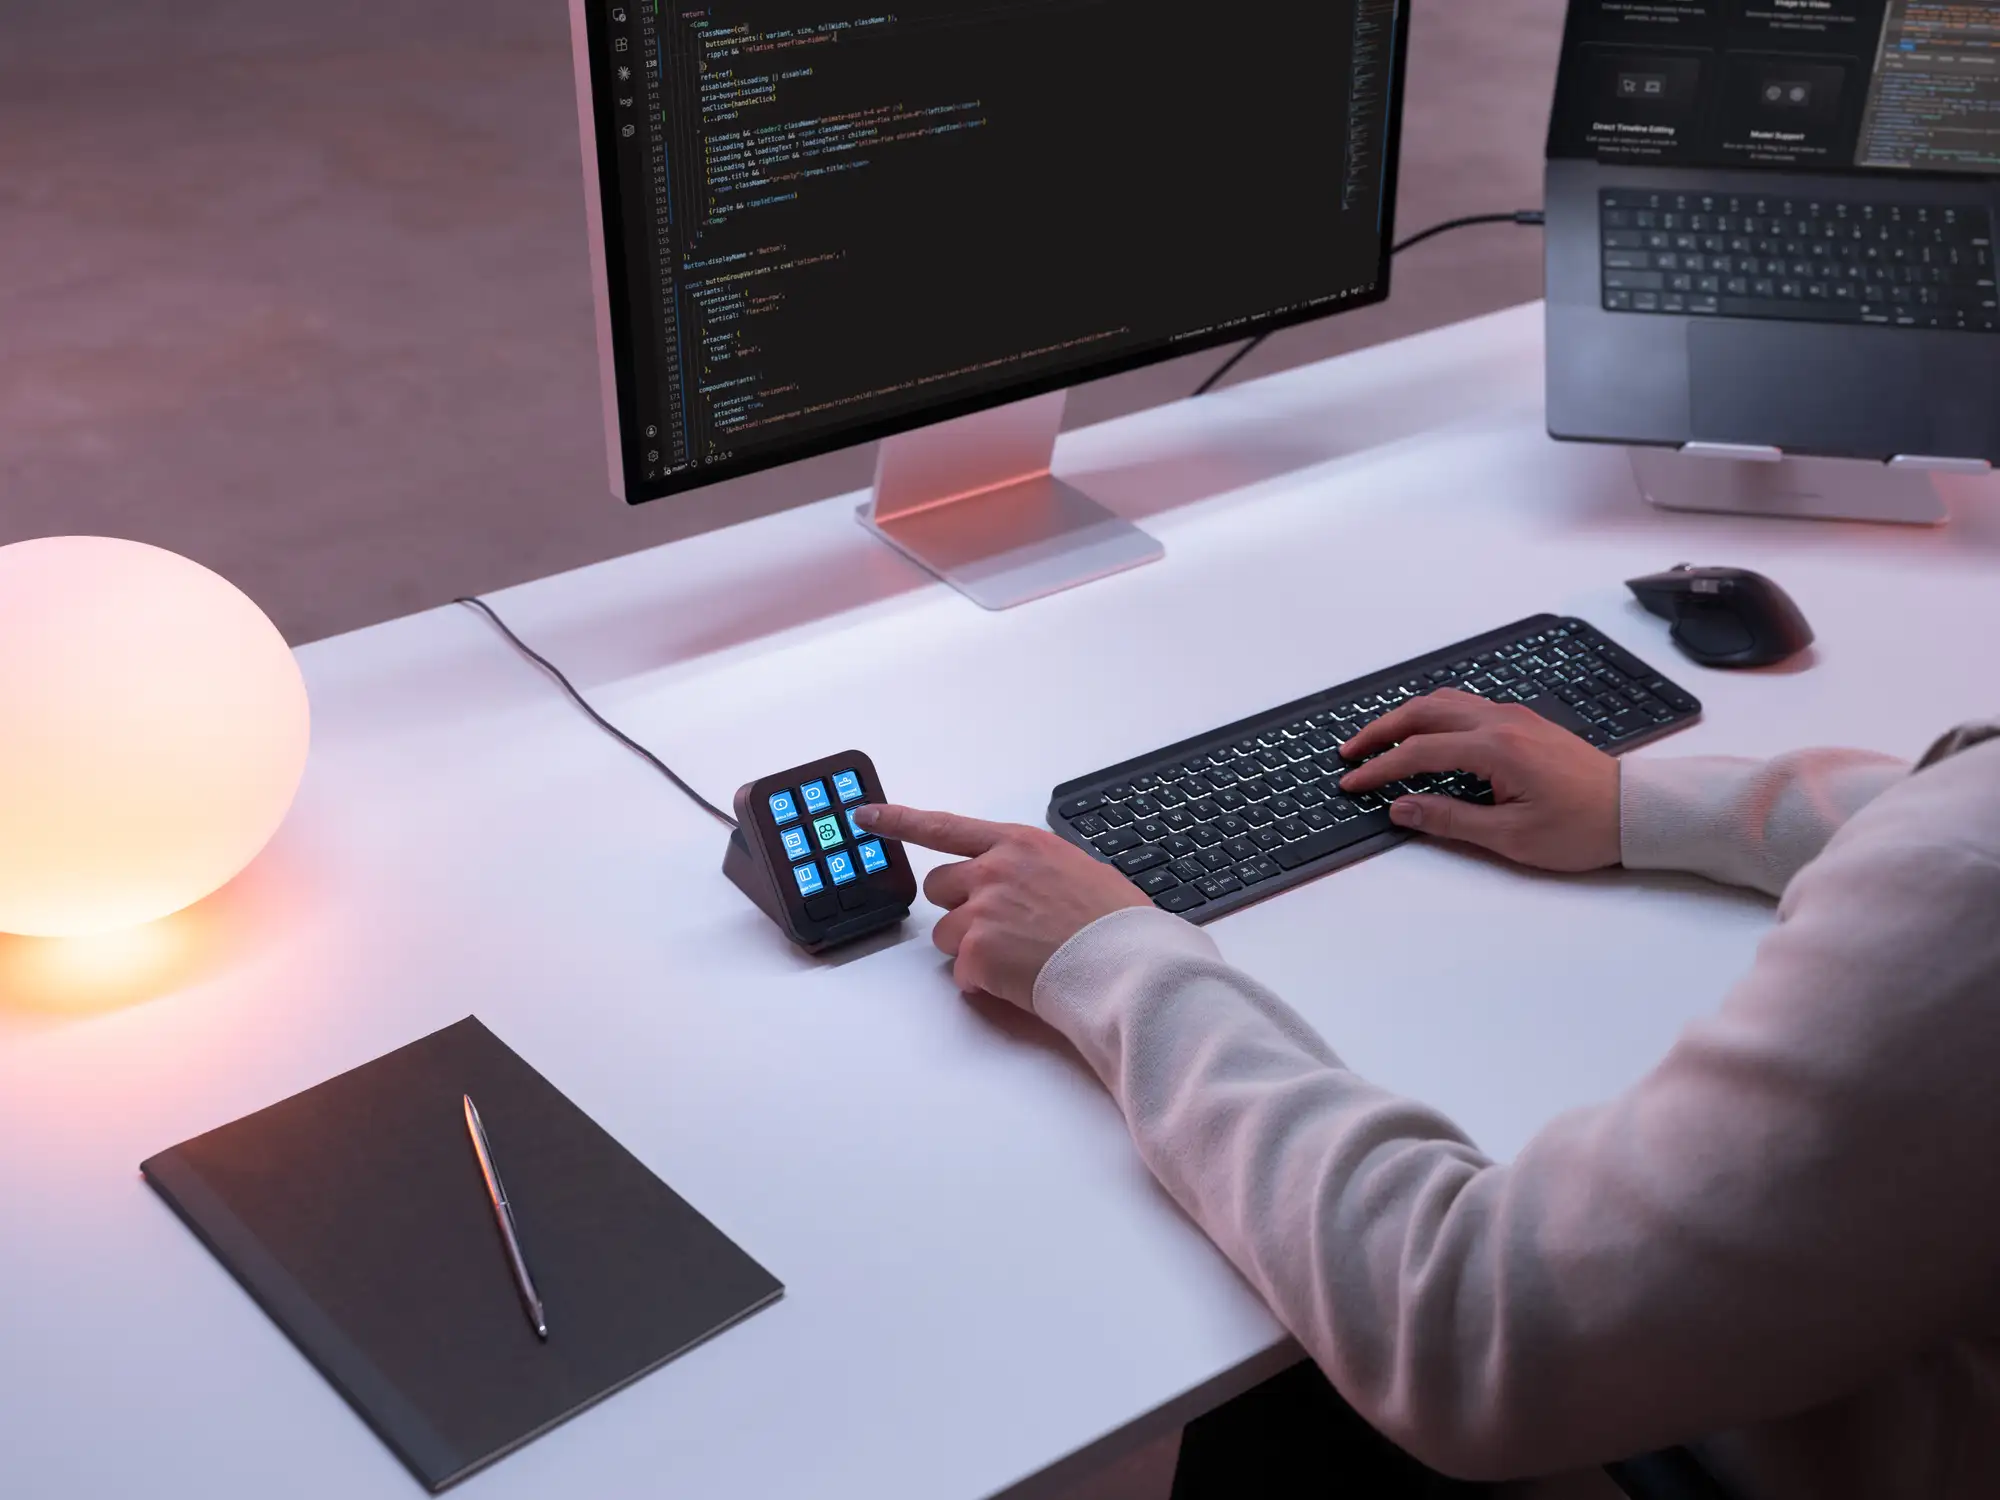
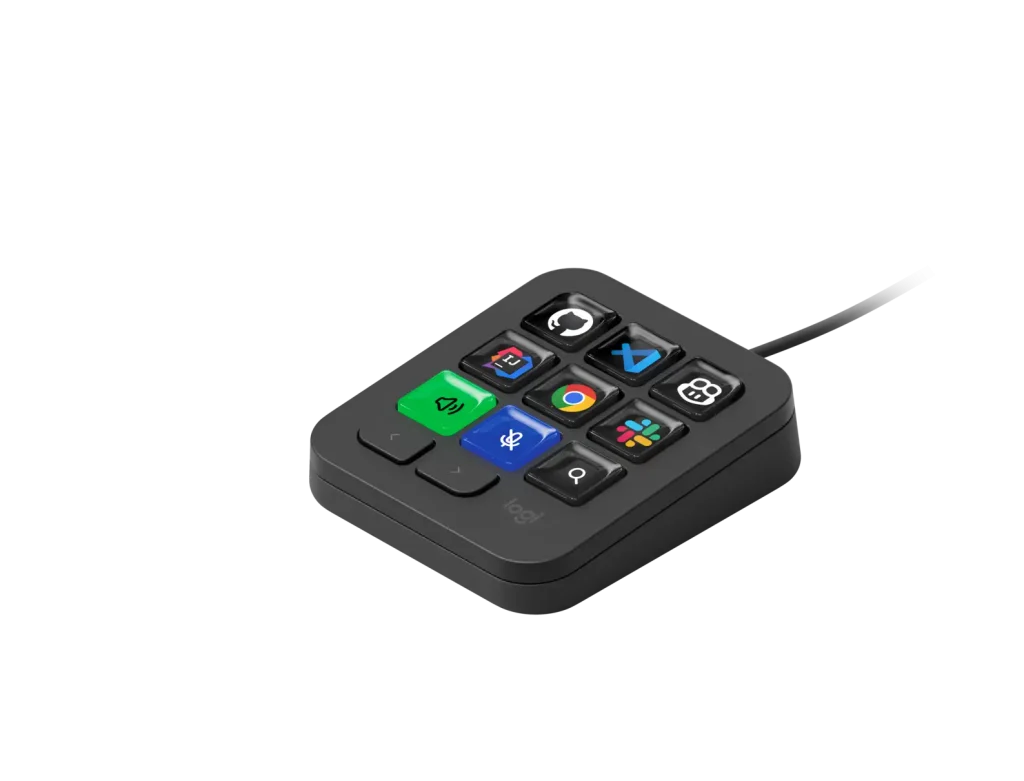
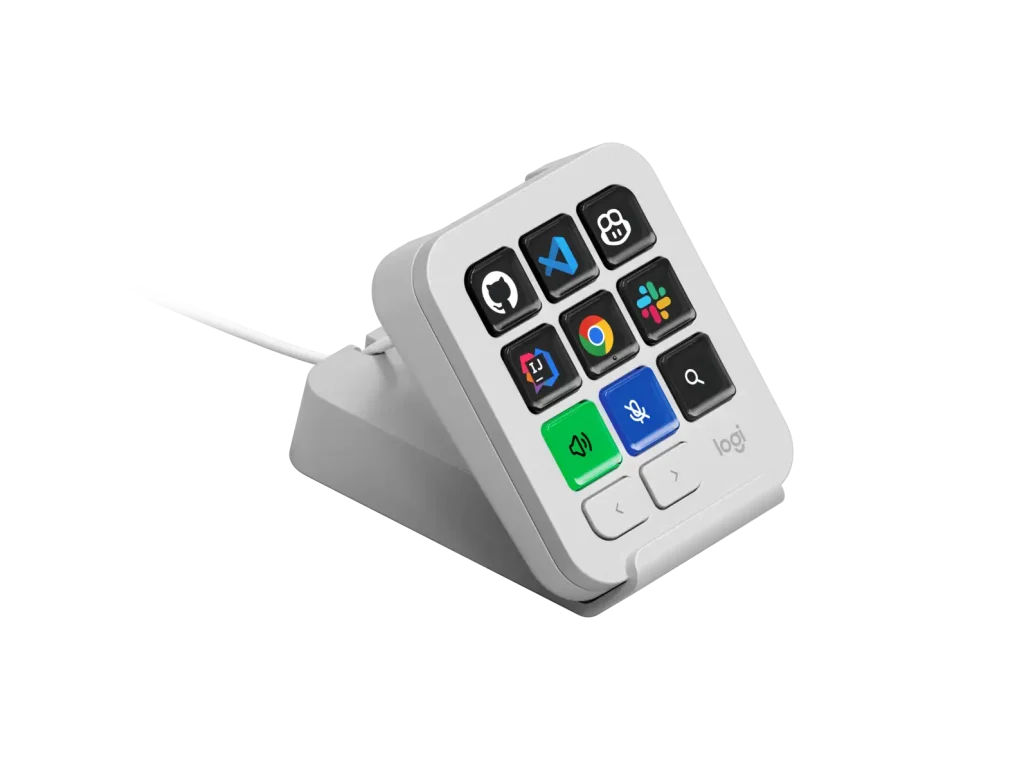
Logitech MX Keypad, un pavé de touches physique pour dompter les agents IA

Le codage assisté par IA a beau promettre des gains de productivité, il impose aussi de naviguer en permanence entre agents, IDE et fenêtres de prompts. C’est précisément ce va-et-vient que Logitech entend réduire avec le MX Keypad, annoncé le 8 septembre 2026 et présenté comme le premier centre de contrôle IA de la gamme MX. L’objet prend la forme d’un pavé de touches physiques dédié au codage multi-applications et multi-agents pour l’intelligence artificielle.

Concrètement, chaque touche peut être configurée pour piloter une ou plusieurs applications et agents. Le périphérique fonctionne avec GitHub Copilot, Claude Code, VS Code et IntelliJ IDEA, et permet d’exécuter des macros de prompts, de lancer des refactorisations de code ou des commandes sans quitter son environnement de travail. Logitech précise que le produit a été façonné à partir des retours des communautés GitHub et de son programme MX Collective, autrement dit conçu pour les développeurs à partir de ce que réclament les développeurs.

Un partenariat étroit avec Microsoft GitHub

Le MX Keypad n’est pas un simple accessoire compatible avec l’écosystème GitHub, il est développé en partenariat stratégique avec Microsoft GitHub. L’intégration est native dès le lancement, notamment avec VS Code et l’application GitHub Copilot, et Logitech promet un déploiement continu vers d’autres outils par la suite.

Cerise sur le gâteau, chaque exemplaire s’accompagne de trois mois d’abonnement offerts à GitHub Copilot Pro+, activables via l’application Logi Options+, aussi bien pour les nouveaux utilisateurs que pour les abonnés existants.

« Les grands outils de développement savent se faire oublier », estime Martin Woodward, vice-président des relations développeurs chez GitHub. « Le MX Keypad intègre l’utilisation de GitHub Copilot de manière fluide et naturelle dans le flux de travail, afin que les développeurs passent moins de temps à naviguer entre les outils et plus de temps à créer. »

Un SDK pensé pour être exploité… par les IA elles-mêmes

Au-delà des intégrations officielles, Logitech mise sur la personnalisation via son SDK Logi Actions, qui permet aux ingénieurs logiciels de créer leurs propres outils. Détail amusant, sa documentation est optimisée pour l’IA, de sorte que les agents de codage peuvent eux-mêmes générer des intégrations sur mesure à partir du SDK. De quoi transformer, selon le constructeur, ce paramétrage en projet d’une simple après-midi.

La communauté n’a d’ailleurs pas attendu la sortie du produit. Des plugins pour Claude Code et OpenAI Codex sont déjà publiés sur le Logi Marketplace. Ils offrent un suivi en temps réel du statut des agents ainsi qu’un contrôle en ligne de commande directement depuis les touches physiques du pavé.

Signalons enfin que Logitech soigne le volet environnemental. Le MX Keypad intègre du plastique recyclé post-consommation certifié, à hauteur de 64 % pour le modèle Graphite et de 49 % pour le modèle Gris Pâle, tandis que l’emballage est en papier issu de forêts certifiées FSC et d’autres sources contrôlées.

Le MX Keypad est disponible en deux coloris, Graphite et Gris Pâle, au prix conseillé de 99,99 €.

Bitcoin : Le G7 somme la crypto de migrer vers le post-quantique

Un compte à rebours sans date affichée. Le G7 a sifflé la fin de la récréation le 3 septembre 2026. Ses experts en cybersécurité somment gouvernements et entreprises de préparer sans attendre la bascule vers la cryptographie post-quantique. Message reçu cinq sur cinq du côté de Bitcoin, où le seuil théorique pour casser une clé cryptographique n’a jamais paru aussi proche. Les gouvernements ne visent pas frontalement les cryptomonnaies. Leurs portefeuilles, leurs échanges et leurs infrastructures de garde n’en sont pas moins directement dans la ligne de mire. On fait le point.

Les points clés de cet article :
  • Le G7 a sonné l’alarme sur la nécessité de se préparer à la cryptographie post-quantique rapidement, un choc pour le monde de la cryptomonnaie.
  • Bitcoin et les autres blockchains majeures, comme Ethereum et Solana, ont déjà entamé leur transition vers des systèmes de sécurité post-quantiques, un chantier colossal et complexe.

Offre OKX exceptionnelle : jusqu'à 3 500 € de bonus sur vos dépôts du 07 septembre au 09 octobre, sans condition de trading ! Offre cumulable avec le bonus de 300 € en BTC à l'inscription.
<strong>Rejoindre OKX</strong>
Rejoindre OKX
Lien commercial

Le G7 sonne l’alarme post-quantique

Le rapport s’intitule sobrement Preparing for the Post-Quantum Era: A Call to Action, publié le 3 septembre 2026 par le groupe de travail cybersécurité du G7, piloté par l’agence française ANSSI, avec la Commission européenne et l’ENISA en invitées.

Le texte ne cite jamais Bitcoin ni Ethereum. Il vise un principe imparable. La cryptographie post-quantique doit être anticipée avant même l’arrivée d’un ordinateur quantique capable de la faire tomber.

La menace porte un nom, « harvest now, decrypt later » (récolter maintenant, déchiffrer plus tard). En d’autres termes, un attaquant peut siphonner aujourd’hui des données chiffrées pour les percer dans dix ans, une fois la puissance de calcul nécessaire disponible, sans attendre que la technologie existe déjà pour agir.

L’Union européenne a fixé fin 2026 comme point de départ de la migration et 2030 pour les systèmes les plus sensibles. Le NIST américain, dans son brouillon IR 8547, prévoit une dépréciation programmée après 2030 et une interdiction pure et simple après 2035, sur un périmètre plus large que la seule ECDSA. Rien de tout cela n’affole les marchés dans l’immédiat.

« Notre message est clair : la transition vers la cryptographie post-quantique est un enjeu de sécurité critique qui appelle un effort collectif et coordonné. Les organisations — publiques ou privées — doivent agir dès maintenant (…) »

Groupe de travail de l’ANSSI

Nouvelle menace pour Bitcoin : le G7 veut une réglementation crypto plus stricte

Offre OKX exceptionnelle : jusqu'à 3 500 € de bonus sur vos dépôts du 07 septembre au 09 octobre, sans condition de trading ! Offre cumulable avec le bonus de 300 € en BTC à l'inscription.
<strong>Rejoindre OKX</strong>
Rejoindre OKX
Lien commercial

Bitcoin, cible numéro un d’une mue post-quantique qui n’a rien d’anecdotique

Le calcul est resté longtemps théorique. Il l’est nettement moins depuis cet été. Beaucoup des adresses dormantes de 2009, celles de Satoshi Nakamoto y comprises, sont au format P2PK (pay-to-public-key) : leur clé publique traîne à l’air libre sur la blockchain depuis leur toute première réception de fonds, sans qu’aucune transaction sortante ne soit nécessaire pour l’exposer.

A contrario, les adresses plus récentes, au format P2PKH, restent à l’abri d’un hachage tant qu’elles n’ont jamais servi à payer. Les développeurs planchent sur BIP-360, une proposition d’adresse baptisée Pay-to-Merkle-Root (P2MR), qui retire le chemin de dépense direct par clé hérité de Taproot pour forcer le passage par un script.

Le choix du schéma de signature post-quantique lui-même reste encore à trancher dans une proposition future, avec à la clé des signatures nettement plus lourdes que les 64 octets d’une signature ECDSA classique. Multipliez ça par des millions de transactions quotidiennes, et le débat sur la taille des blocs, déjà vieux d’une décennie, risque de revenir en force. Son adoption suppose toutefois un soft fork, donc l’accord d’une bonne partie de l’écosystème. Un chantier de fond, pas un sprint.

Ethereum et Solana, la course au post-quantique est déjà lancée

Ethereum n’a pas attendu le G7 pour se mettre au travail. Sa feuille de route touche quatre briques du protocole, les signatures BLS des validateurs, les engagements KZG, les signatures ECDSA des comptes utilisateurs et les preuves à divulgation nulle de connaissance (zero-knowledge proofs).

L’infrastructure post-quantique du cœur du réseau doit être bouclée en 2029, la même année où Google promet d’avoir terminé sa propre migration. Solana n’est pas en reste. Ses développeurs testent eux aussi des correctifs post-quantiques pour protéger portefeuilles et systèmes de garde, un travail mené en parallèle sur les trois plus grandes blockchains du marché.

Faut-il paniquer pour autant ? Non. La puissance de calcul nécessaire pour casser une clé Bitcoin ou Ethereum reste, à ce jour, spéculative. Mais un rapport gouvernemental qui presse d’agir dix ans avant l’échéance n’est jamais un hasard de calendrier.

Le G7 n’a rien inventé en braquant les projecteurs sur la crypto post-quantique. La France planche sur le sujet depuis plusieurs années déjà, et son dispositif de défense dépasse largement le seul secteur des cryptomonnaies. Banques, opérateurs télécoms, hôpitaux et réseaux électriques chiffrent tous, aujourd’hui, des données qu’un ordinateur quantique pourrait déchiffrer demain. La crypto n’est qu’un aiguillon de plus dans un dossier qui touche l’ensemble de l’infrastructure numérique mondiale. La différence, cette fois, c’est que les échéances ne sont plus des hypothèses d’ingénieurs mais un calendrier gouvernemental : 2030 pour les systèmes sensibles côté européen, 2035 pour l’interdiction pure et simple aux États-Unis.

OKX frappe fort : jusqu'à 3 500 € de bonus sur vos dépôts, sans aucune condition de trading, du 07 septembre au 09 octobre. Offre cumulable avec 300 € en BTC offerts à l'inscription.
<strong>Profiter de l'offre OKX</strong>
Profiter de l'offre OKX
Lien commercial

L’article Bitcoin : Le G7 somme la crypto de migrer vers le post-quantique est apparu en premier sur Journal du Coin.

💾

Guide d’achat 2026 : quel MacBook choisir selon vos besoins ?

Depuis la transition historique d’Apple vers ses propres puces (Apple Silicon), la gamme de MacBook n’a cessé de repousser les limites de la performance et de l’autonomie. En 2026, l’intégration native d’Apple Intelligence et l’arrivée des puces de génération M4 et M5 rebattent une nouvelle fois les cartes.

Face à une gamme qui s’est élargie, entre les ultra-portables, les stations de travail mobiles et les toutes nouvelles innovations de la marque, il est crucial d’identifier vos véritables besoins. Processeur, mémoire unifiée, taille d’écran ou encore budget : voici notre grand guide pour vous aider à naviguer parmi tous les modèles de MacBook et trouver la machine qui vous accompagnera pour les années à venir.

La grande nouveauté 2026 : le MacBook Neo

C’est la révolution que tous les technophiles attendaient. Le MacBook Neo vient s’intercaler dans la gamme avec une proposition inédite, repensant totalement le concept de l’ordinateur ultra-mobile haut de gamme.

Pourquoi on l’aime ?

Le MacBook Neo se démarque par un design d’une finesse absolue, rendue possible par les puces ultra-efficientes de dernière génération et une nouvelle technologie de batterie structurée. Doté d’un écran OLED bord à bord qui offre des contrastes infinis et d’un châssis conçu à 100 % à partir de matériaux recyclés, c’est l’ordinateur le plus éco-responsable et futuriste d’Apple. Il intègre également une puce neuronale (NPU) surdimensionnée, spécifiquement taillée pour exécuter les tâches d’intelligence artificielle en local de manière instantanée, sans jamais solliciter le cloud.

Pour quel profil ?

Les « early adopters », les cadres en déplacement constant, et les utilisateurs à la recherche de la machine la plus innovante, légère et premium du marché, capable d’exploiter Apple Intelligence à son plein potentiel.

Le MacBook Air : l’excellence au quotidien

Le MacBook Air reste le best-seller incontesté d’Apple, et pour cause : il offre le meilleur rapport qualité/prix/performance de tout le catalogue. Disponible en deux formats (13,6 pouces et 15,3 pouces), il a fait ses adieux définitifs aux ventilateurs.

Ses atouts majeurs :

  • Un silence absolu : Son refroidissement passif (sans ventilateur) signifie qu’il ne fera jamais aucun bruit, même lorsque vous ouvrez des dizaines d’onglets.

  • Les puces M4 et M5 : Ces processeurs offrent une fluidité exemplaire pour la bureautique avancée, le traitement photo léger et le multitâche intensif.

  • Autonomie record : Avec jusqu’à 18 heures d’autonomie réelle, le chargeur peut rester à la maison.

Pour quel profil ?

C’est le roi des étudiants, des travailleurs nomades, des rédacteurs, et de 80 % des utilisateurs grand public. Si votre usage ne nécessite pas de rendu 3D complexe ou de montage vidéo en 8K, le MacBook Air est fait pour vous.

Le MacBook Pro : la station de travail sans compromis

Si le mot « Pro » figure dans son nom, ce n’est pas pour rien. Décliné en 14 et 16 pouces, le MacBook Pro est une machine conçue pour encaisser des charges de travail colossales sur de longues durées sans jamais sourciller.

Ses atouts majeurs :

  • Refroidissement actif : Contrairement au Air, le Pro dispose de ventilateurs. Cela permet aux puces M5 Pro et M5 Max de tourner à pleine puissance pendant des heures (lors d’un export vidéo ou d’une compilation de code) sans subir de baisse de régime (thermal throttling).

  • Un écran exceptionnel : La technologie Liquid Retina XDR (Mini-LED) couplée au ProMotion (120 Hz) offre une luminosité éclatante et une fluidité visuelle indispensable pour les créatifs.

  • La connectique : Le retour très apprécié du port HDMI, du lecteur de carte SDXC et du port MagSafe en font une vraie station de travail polyvalente.

Pour quel profil ?

Les professionnels de l’image (photographes, vidéastes, animateurs 3D), les ingénieurs du son, les développeurs d’applications et les scientifiques qui ont besoin de puissance brute.

Tableau comparatif détaillé (gamme 2026)

Pour vous aider à trancher d’un seul coup d’œil, voici la synthèse de l’écosystème Apple actuel :

Modèle Tailles d’écran Puce(s) intégrée(s) Connectique principale Profil idéal
MacBook Air 13,6″ & 15,3″ M4 / M5 2x Thunderbolt, MagSafe, Jack Étudiants, bureautique, télétravail
MacBook Neo 13″ (OLED) M5 (Optimisée IA) 2x Thunderbolt 4, MagSafe Nomades premium, avant-gardistes, IA
MacBook Pro 14″ 14,2″ (120 Hz) M5 / M5 Pro / M5 Max 3x TB4, HDMI, SDXC, MagSafe Créateurs de contenu, polyvalence
MacBook Pro 16″ 16,2″ (120 Hz) M5 Pro / M5 Max 3x TB4, HDMI, SDXC, MagSafe Pros de l’image, 3D, développeurs

Le Reconditionné : le choix de la raison et de l’écologie

La puissance démesurée des puces Apple Silicon a un avantage inattendu : ces ordinateurs vieillissent incroyablement bien. Une puce M2 ou M3 de génération précédente surpasse encore largement la majorité des processeurs concurrents actuels pour un usage standard.

Acquérir un Mac reconditionné, c’est l’assurance de bénéficier de la finition et de l’optimisation Apple avec une réduction de prix de 15 à 30 %, tout en réalisant un geste fort pour l’environnement. Nos modèle s sont testés, nettoyés, réparés si nécessaire et garantis.

FAQ : Tout savoir avant d’acheter votre MacBook en 2026

1. Comment choisir entre le MacBook Air et le nouveau MacBook Neo ?

Le MacBook Air est le couteau suisse par excellence : abordable, puissant et polyvalent, il convient à presque tous les profils. Le MacBook Neo, en revanche, s’adresse à une clientèle « Premium ». Si vous voulez le summum de l’innovation (écran OLED, châssis ultra-fin, clavier haptique) et que votre priorité est d’avoir la machine la plus optimisée pour l’Intelligence Artificielle en mobilité extrême, le Neo justifie son prix plus élevé.

2. 8 Go, 16 Go ou 32 Go de mémoire unifiée : que prendre en 2026 ?

Le standard a évolué. Aujourd’hui, 16 Go de mémoire unifiée est le minimum recommandé pour être à l’aise, particulièrement avec les nouvelles fonctionnalités d’IA tournant en arrière-plan. La mémoire des Mac étant intégrée à la puce (impossible à rajouter après achat), optez pour 16 Go pour garantir la longévité de votre machine. Les 32 Go (ou plus) s’adressent exclusivement aux professionnels gérant de la 4K, des gros modèles 3D ou des bases de données massives.

3. La puce M5 vaut-elle l’investissement par rapport aux puces M3 ou M4 ?

Si vous possédez un Mac à processeur Intel, le passage à la M5 sera une révolution absolue en termes de vitesse et de silence. En revanche, si vous êtes déjà équipé d’un modèle M3 ou M4, la différence se fera surtout sentir sur l’efficacité énergétique et la rapidité d’exécution des tâches liées à l’intelligence artificielle (grâce au nouveau Neural Engine). Pour de la bureautique simple, une puce M3 reconditionnée reste un choix extraordinairement pertinent.

4. Quelle est la durée de vie moyenne d’un MacBook aujourd’hui ?

L’investissement initial d’un MacBook est lissé par son incroyable longévité. Apple maintient les mises à jour majeures de macOS pendant 7 à 8 ans. Avec la puissance colossale et la faible chauffe des puces M (qui préserve les composants internes), un MacBook acheté neuf en 2026 restera performant et fluide jusqu’au-delà de 2033. De plus, leur valeur de revente sur le marché de l’occasion reste la plus haute du secteur.

5. Pourquoi le MacBook Pro est-il plus lourd et plus épais que le Air ?

Le MacBook Pro intègre un système de refroidissement actif (des ventilateurs) qui nécessite plus de place. Ce système est crucial pour maintenir des performances maximales lors de tâches très exigeantes (comme le rendu d’une vidéo longue durée). Il possède également une batterie plus imposante, un écran Mini-LED plus complexe et une connectique plus fournie (HDMI, lecteur de carte). Le Air, lui, privilégie un design fin et sans ventilateur, au détriment de la puissance soutenue sur de très longues durées.

« French Days » : les offres imbattables reviennent !

C’est quoi les French Days ?

Dès lundi 7 septembre à partir de 9h et jusqu’au lundi 14 septembre à 23h59, venez profiter à la Fnac de cette grande opération 100% made in France de promos massives sur un très grand nombre de produits de marque en téléphonie, TV, jeux vidéo ou encore photo.

Comment expliquer une telle aubaine ? Les acheteurs les plus connectés se rappellent encore de leurs belles affaires conclues lors du dernier « Black Friday ». Des journées de promotions aussi éclair qu’intéressantes, qui, à l’approche de Noël, avaient permis aux plus prévoyants de préparer leurs cadeaux. Les « French Days », c’est tout simplement l’occasion rêvée de profiter de ces 7 jours pour s’équiper sans avoir à attendre le Black Friday 2026 !

French Days bannière

Comment s’y préparer ?

À la guerre comme à la guerre, on ne prépare pas ses « French Days » la fleur au fusil. Premiers arrivés, premiers servis !

Voici 4 conseils pour réussir vos achats sur internet :

1. S’informer, c’est l’essentiel notamment pour le petit et grand électroménager

2. Évitez la rupture de stock (par exemple lors des soldes sur internet) en vous organisant avant la date fatidique

3. Optez pour un site de confiance

4. Prenez en compte les frais annexes (comme les frais de livraison…)

Retrouvez nos conseils pour mener à bien vos achats sur internet*

Les French Days à la Fnac

Ce Black Friday à la française, ce sont des réductions sur une ribambelle de produits culturels : informatique, smartphones et objets connectés, casques audio et enceinte Bluetoothphoto, téléviseurs , etc. L’univers de la maison n’est pas oublié avec l’électroménager, tout comme la mobilité urbaine (notamment les trottinettes électriques). Pour résumer, chacun est sûr de trouver SA bonne affaire à la Fnac durant ces 7 jours. À vos marques, prêt…. Partez !

French Days, retrouvez toutes nos meilleures offres

Retrouvez toutes les offres des French Days 2026 à la Fnac

French-days-04-2024-600x400

Apple Airpods Pro Magsafe reconditionnés avec boîtier rechargeable

129,99 € au lieu de 199,99 € / – 70 €

Ces Apple AirPods Pro reconditionnés avec boîtier MagSafe allient performance sonore et démarche éco-responsable. Ils intègrent la réduction active du bruit pour une immersion totale, ainsi qu’un mode Transparence permettant de rester attentif à l’environnement. L’audio spatial avec suivi dynamique de la tête assure un rendu en trois dimensions. Pratique, le boîtier compatible MagSafe se recharge sans fil. Les embouts en silicone garantissent un maintien optimal et personnalisable.

Casque sans fil Bose QuietComfort SC

199,99 € au lieu de 289,99 € / – 90 €

Le casque sans fil Bose QuietComfort SC propose une réduction active du bruit réglable, incluant les modes Quiet et Aware pour s’adapter à votre environnement. Doté d’une autonomie allant jusqu’à 24 heures en une seule charge, il offre un grand confort d’écoute grâce à ses coussinets moelleux et son arceau léger. L’égaliseur ajustable via l’application permet de personnaliser le son selon vos préférences. Ce modèle noir est livré avec un étui de transport souple pratique.

Enceinte sans fil Marshall Middleton

199,99 € au lieu de 299,99 € / – 100 €

L’enceinte portable Marshall Middleton délivre un son multidirectionnel à 360° grâce à quatre haut-parleurs et la technologie True Stereophonic. Conçue pour une écoute en extérieur, elle est étanche à l’eau comme à la poussière (norme IP67) et assure jusqu’à 20 heures d’autonomie. Pratique, elle intègre une fonction batterie externe pour recharger un smartphone. Son boîtier, fabriqué à 55 % avec du plastique recyclé, dispose de commandes pour ajuster facilement les basses et les aigus.

PC portable Lenovo IdeaPad Slim 3

599,99 € au lieu de 799,99 € / – 200 €

Ultra-léger (1,37 kg) et élégant en Gris arctique, il vous suit partout. Profitez d’une fluidité parfaite grâce à son processeur AMD Ryzen 5 et 16 Go de RAM, idéals pour le multitâche. Son SSD de 512 Go assure un vaste stockage et des démarrages éclairs. Enfin, son écran 14 pouces Full HD antireflet garantit un confort visuel optimal. L’équilibre parfait entre mobilité, puissance et style pour toutes vos tâches.

Smartphone Samsung Galaxy S25 Edge 256 Go

599 € au lieu de 1 251 € / – 652 €

Craquez pour le Samsung Galaxy S25 Edge Noir absolu Titane ! Ce bijou ultra-fin (5,8 mm) arbore un écran 6,7″ et un impressionnant capteur de 200 Mpx pour des clichés à couper le souffle. Conçu pour durer, il est protégé par un cadre en titane ultra-résistant. Côté performances, son processeur Snapdragon 8 Elite survitaminé et sa batterie 3900 mAh vous assurent puissance et endurance. Profitez enfin de Galaxy AI, votre assistant intelligent du quotidien. Un smartphone premium sans compromis !

Apple iPad Air M4 128 Go

759 € au lieu de 819 € / – 60 € 

L’iPad Air 11 pouces (2026) Gris sidéral gagne en performances grâce à l’intégration de la puce Apple M4, parfaitement calibrée pour le multitâche. Son écran Liquid Retina offre des couleurs précises et un grand confort visuel. Ultra-fin et léger (464 g), il embarque 128 Go de stockage, le Wi-Fi 7 de dernière génération et les outils d’Apple Intelligence. Compatible avec l’Apple Pencil Pro, cette tablette polyvalente est un excellent choix pour allier productivité, création et loisirs.

Montre connectée Garmin Forerunner 265S

379,99 € au lieu de 419,99 € / – 40 €

La montre connectée Garmin Forerunner 265S Music (42 mm) s’adresse aux sportifs exigeants. Son écran tactile AMOLED lumineux de 1,1 pouce assure une lisibilité optimale. Pensée pour la course et le suivi santé, elle intègre un GPS précis, de multiples métriques d’entraînement et 8 Go de stockage pour écouter vos playlists sans smartphone. Étanche à 50 mètres (5 ATM) et offrant jusqu’à 15 jours d’autonomie, elle garantit un suivi complet et un excellent confort grâce à son format léger.

TV LG 4K OLED Evo OLED65C6 165 cm

1 999 € au lieu de 2 499 € / – 500 €

Le téléviseur LG OLED65C6 (165 cm) édition 2026 intègre la technologie OLED Evo, garantissant une luminosité accrue et des noirs parfaits. Avec sa définition 4K, il s’appuie sur le processeur intelligent de LG pour ajuster l’image et le son avec précision. Idéal pour le cinéma grâce au Dolby Vision et Dolby Atmos, ce modèle répond aussi aux exigences des joueurs avec ses ports HDMI 2.1, assurant un rafraîchissement optimal pour les consoles de dernière génération.

Machine à café à grain Delonghi EC9255.M SPE ARTE 2

449,99 € au lieu de 599,99 € / – 150 €

La machine à expresso manuelle De’Longhi La Specialista Arte (EC9255.M) est conçue pour les amateurs de café à grain. Elle embarque un moulin intégré avec 8 réglages de mouture et propose 3 températures d’infusion pour extraire au mieux les arômes. Livrée avec un kit barista complet, elle dispose d’une buse vapeur My LatteArt pour réussir facilement la mousse de vos boissons lactées. Son format compact en inox brossé s’intègre facilement dans toutes les cuisines.

Aspirateur robot Roborock Qrevo 5AE

399,99 € au lieu de 699,99 € / – 300 € 

L’aspirateur robot laveur Roborock Qrevo 5AE s’occupe de tout pour des sols impeccables. Il associe une navigation laser précise à une puissance d’aspiration exceptionnelle de 12 000 Pa. Doté d’une autonomie de 3 heures, il peut couvrir jusqu’à 260 m². Sa station multifonction automatisée et son système de serpillière FlexiArm assurent un nettoyage parfait, même dans les coins. De plus, son évitement d’obstacles et son double système anti-enchevêtrement facilitent grandement l’entretien.

Sèche cheveux Dyson Supersonic Nural

349 € au lieu de 499 € / – 150 €

Le sèche-cheveux Dyson Supersonic Nural (Bleu et Orange) intègre des capteurs intelligents pour préserver la santé du cuir chevelu. Son mode dédié ajuste automatiquement la température selon la distance avec la tête afin d’éviter les dégâts liés à la chaleur extrême. Propulsé par le moteur numérique V9, il offre un séchage rapide et contrôlé. Il mémorise également vos préférences selon l’embout magnétique utilisé et se met en pause automatiquement dès qu’il est posé.

Crypto : Les conseils essentiels aux développeurs pour protéger son ordinateur et ses wallets

Un entretien d’embauche, un fichier à ouvrir, une trésorerie vidée. La Security Alliance (SEAL), organisation à but non lucratif de sécurité crypto fondée dans le sillage du chercheur samczsun, publie un référentiel consacré aux intrusions qui ciblent spécifiquement les développeurs. Le document ne sort pas d’un laboratoire : il compile les schémas d’attaque relevés lors des interventions d’urgence menées par ses équipes de réponse aux incidents. Le point de départ est inconfortable pour toute l’industrie. Le maillon faible d’un protocole ne se situe plus dans son code, mais devant l’écran de celui qui l’écrit.

Points clés

  • SEAL, l’alliance de sécurité crypto fondée dans le sillage de samczsun, publie un référentiel des intrusions ciblant les développeurs, bâti sur ses cas réels de réponse aux incidents
  • Les attaques ne visent plus les smart contracts mais les postes de travail : Bybit (1,5 milliard de dollars) et Radiant Capital (50 millions) sont passés par des machines de développeurs compromises
  • Faux recruteurs, exercices techniques piégés, fausses mises à jour Zoom, technique ClickFix et paquets npm détournés composent l’essentiel des chaînes d’attaque documentées
  • Cloisonnement des machines de signature, dépendances figées, clear signing et vérification hors canal des interlocuteurs figurent parmi les contre-mesures recommandées

Pour son premier anniversaire, Steady Lads casse les prix : ‑25% sur l'abonnement annuel, ‑20% sur le mensuel. Analyses de Cara, live hebdo, suivi du portefeuille en direct, tout est inclus. Attention, l'offre ferme dimanche 13 au soir.
<strong>J'accède à l'offre</strong>
J'accède à l'offre

Quand l’ordinateur du développeur devient la porte d’entrée

Les audits, les programmes de récompense et les vérifications de code rendent certaines attaques contre les smart contracts plus difficiles. Les pirates cherchent donc d’autres chemins. Ils visent notamment les personnes capables de modifier un site, de publier une mise à jour ou de signer une transaction importante.

Le vol de 1,5 milliard de dollars subi par Bybit en février 2025 reste l’exemple le plus spectaculaire. Les contrats du portefeuille multisignature n’ont pas été directement piratés. L’attaquant avait compromis l’ordinateur d’un développeur de Safe{Wallet}, le service utilisé pour préparer les transactions.

Du code malveillant a ensuite modifié l’interface présentée aux signataires de Bybit. Ceux-ci pensaient approuver un transfert ordinaire, alors que la transaction réellement signée donnait à l’attaquant le contrôle du portefeuille froid. Le FBI a attribué l’opération au groupe nord-coréen TraderTraitor.

Radiant Capital avait subi quelques mois plus tôt une attaque comparable, pour environ 50 millions de dollars. Plusieurs développeurs avaient reçu sur Telegram une archive présentée comme un document PDF, envoyée depuis le compte d’un ancien prestataire considéré comme fiable. Le fichier a installé un logiciel malveillant sur leurs ordinateurs.

L’interface affichait ensuite des transactions apparemment normales, tandis que les portefeuilles matériels recevaient autre chose à signer. Autrement dit, les protections cryptographiques fonctionnaient toujours, mais les informations montrées aux utilisateurs avaient été falsifiées.

Les équipes de Security Alliance tiennent les comptes incidents par catégorie… – Source : Compte X

Du faux recrutement au programme piégé

Le premier contact prend généralement une forme banale : une offre d’emploi, une mission rémunérée, une demande d’aide ou un rapport signalant une prétendue vulnérabilité. La conversation se termine par une invitation à télécharger un fichier, ouvrir un projet ou exécuter une commande.

SEAL distingue plusieurs étapes fréquentes dans son document référence :

  • La prise de contact : un faux recruteur ou entrepreneur approche sa cible sur LinkedIn, Telegram ou Discord.
  • La livraison du piège : la victime reçoit un dépôt GitHub, une archive, une extension ou un exercice technique.
  • L’installation : le code s’exécute lors du lancement d’un test, de l’installation d’une dépendance ou d’une fausse mise à jour de Zoom ou Teams.
  • Le vol : le logiciel récupère des mots de passe, des sessions ouvertes, des accès aux services cloud ou des informations permettant de préparer une transaction frauduleuse.

La technique dite ClickFix pousse même la victime à effectuer elle-même l’installation. Un faux message d’erreur lui demande de copier une commande dans son terminal afin de résoudre un problème imaginaire.

Les bibliothèques utilisées par les développeurs constituent une autre cible. En septembre 2025, le compte d’un mainteneur de plusieurs paquets npm très populaires, dont chalk et debug, a été compromis par un faux courriel de réinitialisation de l’authentification à deux facteurs. Du code destiné à détourner des transactions crypto a alors été ajouté à 18 paquets totalisant plus de deux milliards de téléchargements hebdomadaires.

… mais ils donnent surtout des conseils aux professionnels pour éviter les intrusions – Source : Compte X

Isoler le code avant de lui faire confiance

La principale recommandation de SEAL consiste à considérer tout code extérieur comme dangereux avant son examen. Même un projet transmis par une connaissance peut avoir été modifié, tandis que le compte de cette personne peut avoir été piraté.

Un fichier ou un dépôt inconnu doit donc être ouvert dans une machine virtuelle ou un environnement temporaire ne contenant aucun mot de passe, portefeuille ou accès aux systèmes de production. Une fois l’analyse terminée, cet environnement peut être supprimé.

SEAL conseille également de réserver un ordinateur aux signatures sensibles, de figer les versions des dépendances et d’attendre avant d’installer une mise à jour récemment publiée. L’identité d’un interlocuteur inattendu doit être vérifiée par un autre canal, par exemple avec un appel vers un numéro déjà connu.

Ces précautions concernent aussi les assistants de programmation fondés sur l’intelligence artificielle. Un agent capable de lire un projet puis d’exécuter automatiquement ses instructions doit être placé dans le même environnement isolé que le code qu’il analyse.

Enfin, les équipes doivent préparer leur procédure de crise avant l’incident : savoir qui peut suspendre un service, prévenir les plateformes d’échange ou communiquer publiquement. SEAL 911 fournit justement une assistance gratuite, accessible en permanence, grâce à un réseau de chercheurs bénévoles.

Le message du guide tient finalement en une règle : ouvrir un projet inconnu n’est pas toujours une opération passive. Dès qu’un outil installe, interprète ou exécute son contenu, ce simple fichier peut devenir une porte ouverte sur toute l’infrastructure. Plus que jamais au sein d’une entreprise ou d’un projet, la sécurité de tous dépend du comportement de chacun.

Cela fait un an que vous suivez peut-être les analyses de Cara sur le Journal du Coin. Steady Lads, c'est la version complète : un portefeuille public suivi en temps réel, chaque position expliquée, un live chaque mardi et une communauté active pour échanger. Jusqu'au dimanche 13 inclus, profitez de l'offre anniversaire à prix réduit !
<strong>Profiter de l'offre anniversaire</strong>
Profiter de l'offre anniversaire

L’article Crypto : Les conseils essentiels aux développeurs pour protéger son ordinateur et ses wallets est apparu en premier sur Journal du Coin.

💾

Menace quantique sur Bitcoin : le seuil pour casser une clé tombe à 813 qubits logiques

Dieu ne joue pas aux dés. Sauf que Bitcoin, lui, n’a pas le choix de jouer. Google Quantum AI avait déjà fait chuter l’estimation à environ 1 200 qubits logiques fin mars, un dixième des devis d’avant 2026. Depuis, la course ne s’est pas arrêtée : au 31 août, le classement public ecdsa.fail, qui traque en continu le circuit le plus économe pour casser la courbe elliptique secp256k1 utilisée par Bitcoin et Ethereum, affichait un nouveau plancher de 813 qubits logiques. Une chute de 65 % par rapport aux 2 330 qubits estimés en 2017, d’après les calculs de Circle.

Les points clés de cet article :
  • La baisse spectaculaire du seuil de qubits nécessaires pour menacer Bitcoin a atteint 813, marquant une chute de 65 % depuis 2017.
  • Circle a introduit le Quantum Tracker, un outil qui suit l’évolution des qubits logiques et le seuil d’attaque requis, tout en intégrant des solutions post-quantiques.

Le standard de sécurité pour les investisseurs crypto exigeants.
<strong>Achetez votre wallet</strong>
Achetez votre wallet
Lien commercial

ecdsa.fail, la compétition ouverte qui grignote le seuil

Le principe : un concours public, hébergé par Eigen Labs, où chercheurs et agents d’intelligence artificielle soumettent des optimisations de circuit quantique et se disputent le meilleur score sur un indicateur baptisé « qubit-Toffoli product ».

Chaque amélioration marginale fait légèrement reculer le seuil théorique nécessaire pour menacer une clé Bitcoin. Rien de tout cela ne rapproche mécaniquement une machine capable de l’exploiter : le processeur Willow de Google plafonne aujourd’hui à 105 qubits logiques, et la feuille de route de QuEra vise à peine plus de 1 000 qubits logiques à l’horizon 2029. L’écart reste réel. Mais il se resserre des deux côtés à la fois, la puissance disponible grimpant pendant que le coût de l’attaque baisse.

Circle sort son propre thermomètre

C’est dans ce contexte que Circle, l’émetteur du stablecoin USDC, a publié fin août un nouvel outil de suivi public, le Quantum Tracker, qui superpose sur un même graphique la ligne des qubits logiques démontrés en laboratoire et celle du seuil d’attaque requis contre ECDSA. Chaque point du graphique renvoie à sa source primaire, chercheurs et équipes de sécurité pouvant ainsi suivre l’écart sans dépendre d’un seul communiqué. Le réseau Arc de Circle prend déjà en charge SLH-DSA, un schéma de signature post-quantique validé par le NIST, tout en conservant ECDSA en parallèle le temps qu’un standard de transition s’impose à l’ensemble de l’écosystème.

Pour Bitcoin, la parade reste celle décrite en juillet : les propositions BIP-360 et BIP-361 organisent une migration progressive vers des adresses résistantes au quantique, avec en toile de fond un débat non tranché sur le sort des coins qui ne migreraient jamais. Le seuil recule, la fenêtre pour s’y préparer aussi.

Sur un exchange, vos cryptos dépendent d'un tiers. Avec Ledger, elles ne dépendent que de vous : les clés privées ne quittent jamais l'appareil, et chaque transaction se signe d'un geste sur votre signer. Vous seul décidez, personne d'autre.
<strong>Prendre le contrôle avec Ledger</strong>
Prendre le contrôle avec Ledger
Lien commercial

L’article Menace quantique sur Bitcoin : le seuil pour casser une clé tombe à 813 qubits logiques est apparu en premier sur Journal du Coin.

💾

❌