Mozilla a une bonne nouvelle pour les utilisateurs de son navigateur Firefox. Celui-ci fait sauter la limite du VPN intégré jusqu’à 31 janvier, ce qui permet de profiter d’un VPN gratuit et illimité pendant cette période. L’offre tombe bien, puisque ceux qui vont voyager pendant les fêtes de fin d’année pourront mieux se protéger lorsqu’ils sont sur des Wifi publics.
Google vient d’annoncer la disponibilité de Gemini sur CarPlay, pour les utilisateurs d’iPhone. Les conducteurs peuvent discuter avec une IA ultra-fluide pendant qu’ils conduisent, pour vérifier l’agenda, vérifier un e-mail, ou encore discuter d’un projet.
Mise à jour, 13 novembre, 7h25. Petite panne est devenue grosse. Environ 12 heures après les premiers signalements, les services liés à Exchange Online souffrent toujours de dysfonctionnements sensibles à grande échelle.
Depuis la France, la version grand public d’Outlook est à nouveau accessible, même si elle accuse quelques lenteurs au chargement. En revanche, la situation semble s’être aggravée pour bon nombre des outils professionnels de l’éditeur, particulièrement pour les services qui sollicitent Exchange Online pour gérer l’authentification ou les échanges entre utilisateurs.
Le dernier point d’étape de Microsoft, publié vendredi 13 novembre à 7h17, confirme ce lien : « Les fonctionnalités des services Microsoft 365 ci-dessous qui interagissent avec Exchange Online et les services de messagerie sont affectées. Les éléments de ces services qui ne dépendent pas d’une interaction avec Exchange Online restent fonctionnels ».
L’éditeur égraine une longue liste de services affectés à des niveaux divers, des apps Microsoft 365 aux services d’administration associés en passant par Microsoft Intune, Power BI, SharePoint Online, Windows 365, Microsoft Defender, etc.
L’incident ne serait pas lié à une activité malveillante, assure Microsoft qui promet un rapport d’incident complet une fois la situation revenue à la normale. En attendant, l’éditeur indique que des ralentissements peuvent découler de ses travaux pour le rétablissement des services concernés.
« Dans le cadre de nos efforts continus pour améliorer la capacité de récupération de nos serveurs frontaux, nous évaluons les mesures de contrôle du trafic permettant d’accroître la capacité et la stabilité. Cela inclut des actions d’optimisation du trafic telles que la limitation de bande passante, l’ajustement des protocoles et le routage de basculement, destinées à améliorer la stabilité dans les régions actives. Parallèlement, nous étendons nos tests internes afin de suivre l’activité au sein d’un environnement isolé et ainsi améliorer la surveillance du trafic et la détection des problèmes. »
Le compte support X dédié aux services Microsoft 365 indique que ces travaux de rétablissement ne se déroulent pas tout à fait comme le souhaitent les équipes :
« Nous avons suivi l’évolution des modifications apportées pour améliorer la disponibilité du service et constaté qu’elles ne produisent pas les résultats escomptés. Nous étudions actuellement d’autres pistes de solution pour accroître la capacité face aux déséquilibres persistants dans la gestion du trafic », décrivait-il vendredi vers 4 heures du matin.
Le compte X Microsoft 365 Status explique que le rétablissement prend plus de temps que prévu – capture d’écran Next
Publication initiale, 12 novembre, 21h07. Ça coince depuis quelques heures pour de nombreux services en ligne de Microsoft. Teams, Exchange, SharePoint, Copilot 365 et Defender XDR rencontrent des problèmes de connexion, selon la page de statut de l’éditeur. Parmi les logiciels touchés par cette panne, on trouve des outils très utilisés comme Teams évidemment, mais aussi Outlook, OneDrive, Hotmail. Autrement dit, c’est très handicapant.
Capture d’écran : Next
Selon DownDetector, les premiers rapports de panne sont tombés vers 19 h, heure de Paris. Depuis, les témoignages d’utilisateurs en rade se multiplient, d’abord aux États-Unis puis partout ailleurs dans le monde.
Microsoft explique explorer « toutes les pistes » pour limiter les répercussions de cet incident. L’entreprise indique que « par précaution », elle a suspendu tous les déploiements et les changements de configuration pour examiner « les modifications récentes » qui pourraient avoir allumé la mèche.
« Nous avons établi que la surcharge ne provient pas d’une hausse globale du trafic, mais de l’indisponibilité inattendue d’un grand nombre de serveurs, qui reporte la charge sur le reste de l’infrastructure. »
Microsoft cherche actuellement à comprendre la raison de l’indisponibilité des serveurs, l’objectif étant surtout de remettre en service l’infrastructure « en toute sécurité ».
Jusqu’à 1 Gb/s pour télécharger comme pour envoyer des fichiers, un décodeur TV 4K et un bouquet de 160 chaînes et services TV. C’est la solution clé en main proposée par SFR avec sa Fibre Starter, pour 27,99 € par mois seulement.
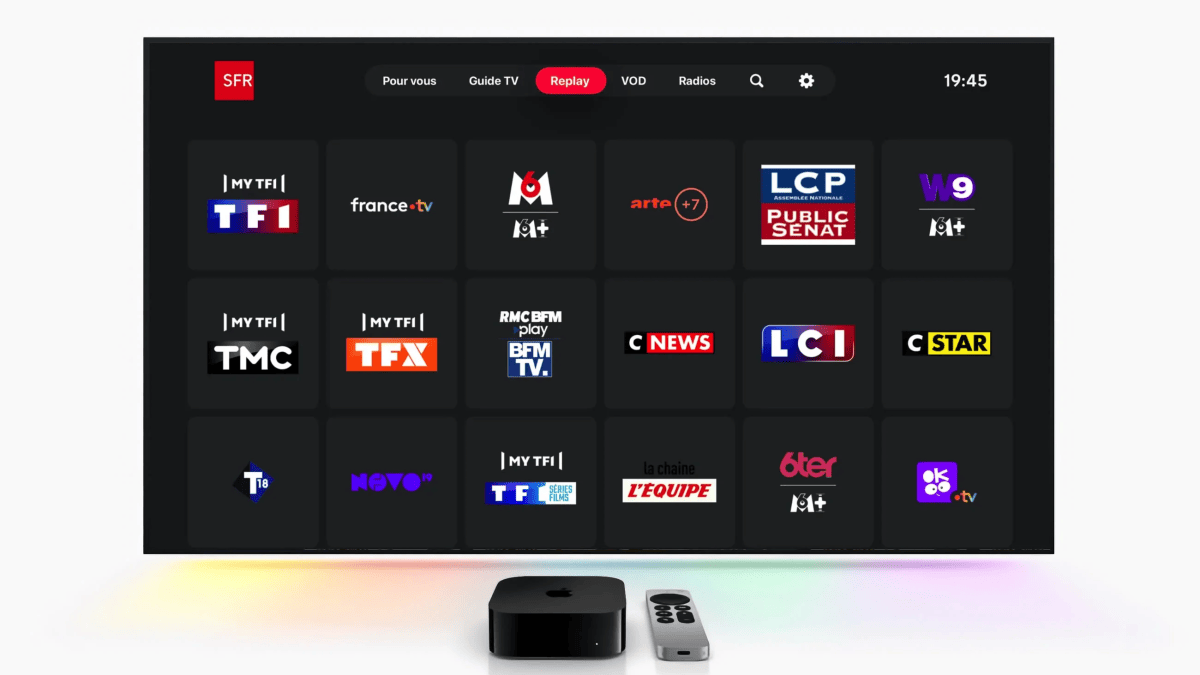
SFR lance enfin son application TV sur l'Apple TV. Les abonnés SFR et RED peuvent rendre leur décodeur, à condition de payer une option mensuelle et d'avoir le boîtier d'Apple sous la télé.
Les signalements visant Bouygues Telecom grimpent ce mardi soir sur Downdetector. L'opérateur n'a encore rien confirmé, mais certains abonnés ont visiblement du mal à appeler ou à se connecter.
B&YOU propose sa Pure fibre Plus à 24,99 €/mois, sans engagement. Une formule qui mise sur le très haut débit plutôt que sur les services d’un décodeur TV traditionnel.
En février,
je vous ai présenté Reticulum
, une pile réseau chiffrée de Mark Qvist qui n'a besoin ni de TCP/IP ni d'Internet. Et cette fois, on va aller un peu plus loin en passant à la pratique avec NomadNet, un programme du même auteur qui permet de servir des pages et des fichiers par-dessus Reticulum.
À la fin de ce tuto, vous aurez alors une page d'accueil et quelques fichiers à télécharger, diffusés par votre propre nœud.
NomadNet est tout simplement un paquet Python qui va chercher Reticulum pour l'installer. Il suffit d'invoquer pip comme ceci :
pip install nomadnet
Sur les Debian et Ubuntu récentes, qui bloquent pip, vous pouvez utiliser pipx à la place comme ceci :
pipx install nomadnet
pipx install rns
Et voilà, vous devriez normalement vous retrouver avec NomadNet 1.5.0 et rns 1.6.0.
NomadNet 1.5.0 installé par pipx
Le paquet rns apporte rnstatus et les autres utilitaires de Reticulum 1.6.0
Le second paquet n'est pas obligatoire certes, mais il apporte des utilitaires de Reticulum plutôt cools et pratiques comme rnstatus, qui affiche l'état de vos interfaces.
Lancez ensuite nomadnet une première fois. Le programme s'ouvrira alors sur son guide, dans le terminal, et créera au passage 2 fichiers de configuration : ~/.reticulum/config pour la pile réseau et ~/.nomadnetwork/config pour NomadNet.
Le premier lancement, sur le guide
Ce guide recommande un terminal d'au moins 135 colonnes sur 32 lignes, donc agrandissez un peu la fenêtre si vous voyez que c'est moche et si vous voyez des petits carrés à la place des lettres de l'alphabet, c'est que vous devez installer les
Nerd Fonts
. Ou vous en passer en changer dans la section [textui] dans le fichier ~/.nomadnetwork/config, le paramètre glyphs = nerdfont par :
glyphs = unicode
Relancez ensuite NomadNet pour que le changement prenne effet.
Côté réseau, la config par défaut n'active qu'une seule interface : l'AutoInterface. Elle permet de découvrir les autres nœuds Reticulum par IPv6 en lien local et transporte les paquets en UDP, sans routeur ni DHCP. Mais elle ne parle qu'aux pairs Reticulum de votre réseau local. Donc si un pare-feu tourne sur la machine et bloque ce trafic, faudra lui ouvrir les ports UDP 29716 et 42671, sinon personne ne vous trouvera et ça c'est triste... snif.
Entre mes deux machines virtuelles, ça a marché sans toucher à rien, puisque le pare-feu ufw est désactivé par défaut dans Ubuntu.
Activer le nœud
Par défaut, NomadNet est un simple client de messagerie. Pour qu'il serve des pages web, ouvrez ~/.nomadnetwork/config, cherchez la section [node] et passez enable_node à yes.
Le node_name est le nom que votre nœud diffuse à tout le réseau donc je compte sur vous pour choisir un truc cool. Quant à disable_propagation, il sert à faire un nœud qui ne sert que des pages, sans stocker ni relayer les messages chiffrés des autres utilisateurs. En version 1.5.0 c'est déjà le réglage par défaut, donc pas de stress. Relancez ensuite NomadNet, ou faites-le tourner sans interface avec la commande : nomadnet --daemon.
La section [node] de la config, nœud activé
Chez moi, une fois le nœud activé, un onglet My Node est alors apparu dans l'interface, avec l'explorateur des pages et des fichiers, ainsi qu'un éditeur de langage micron (j'y viens après) et un aperçu en direct, soit de quoi se passer de nano.
Sans Nerd Font, des carrés remplacent les icônes de l'onglet My Node
La page provisoire d'un nœud encore vide et la fenêtre de saisie d'adresse, dans une version antérieure de NomadNet
Écrire la page et poser les fichiers
Tant que vous n'avez rien déposé, le nœud sert une page d'accueil générée automatiquement. Comme je vous le disais, les pages s'écrivent en micron, un petit langage de balisage de NomadNet, et vont dans ~/.nomadnetwork/storage/pages. Créez donc d'abord un fichier index.mu, puisque c'est la page servie par défaut à quiconque se connectera à votre noeud.
Les fichiers à partager vont ensuite dans le dossier ~/.nomadnetwork/storage/files, et pour qu'un visiteur puisse en télécharger un, il faudra un lien vers ce même fichier dans une de vos pages.
Voici une page minimale, assemblée à partir des exemples du guide :
>Bienvenue sur mon nœud
Quelques fichiers à récupérer :

`[Le PDF du jour`:/file/document.pdf]
La page index.mu et le PDF posés dans le stockage du nœud
À l'essai, ce lien fonctionne, mais il s'affiche chez le visiteur du texte ordinaire tout moche, alors pour qu'il ressorte un peu mieux, je vous invite à l'entourer d'une couleur et d'un petit soulignement avec ces codes : F79d` et _ pour ouvrir, ``_ et ``f` pour refermer :
`F79d`_`[Le PDF du jour`:/file/document.pdf]`_`f
Notre page vue depuis la seconde machine : le lien ne se distingue pas du texte ordinaire
Avec ses balises de couleur, le lien sort en bleu souligné
L'éditeur micron de l'onglet My Node et son aperçu en direct
L'adresse :/file/document.pdf pointe donc vers un fichier local, posé dans storage/files mais attention par contre, NomadNet ne dressera la liste de ces deux dossiers qu'au démarrage, puisque page_refresh_interval et file_refresh_interval sont à 0 par défaut. Donc après chaque ajout, soit vous redémarrez votre noeud, soit vous donnez à ces deux réglages un intervalle en minutes pour que ça s'auto-refresh tous les X.
Ainsi, une page déjà existante que l'on modifie s'affichera aussitôt chez le visiteur dans sa nouvelle version pour peu qu'il refresh, par contre, une page ajoutée par la suite sera en "Request failed" tant que le nœud n'a pas redémarré.
L'adresse complète d'une page se compose donc d'un hash de destination du nœud, qui fait 32 caractères hexadécimaux, suivi de :/page/index.mu. Dans l'onglet Network de NomadNet, Ctrl+U ouvre la boîte de saisie d'URL, et le programme se charge de trouver le nœud et de s'y connecter. Depuis une autre machine du même réseau local, c'est là aussi que votre page devrait s'afficher.
Notre nœud "Mon site" dans le flux d'annonces du voisin
Maintenant le plus simple pour la trouver, c'est encore de passer par le flux d'annonces de l'onglet Network, où votre nœud apparaît sous son nom, puis de cliquer dessus et de choisir Connect. Et si vous passez par Ctrl+U, chez moi la boîte de dialogue est arrivée préremplie avec l'adresse de la page en cours, qu'il a donc fallu effacer avant de taper la mienne, avec l'adresse du nœud lue sur sa fiche, à la ligne Addr.
La boîte de saisie d'URL avec l'adresse complète de la page
Reste le téléchargement, et là, sur mon Ubuntu en français, ça a coincé car NomadNet enregistre par défaut dans ~/Downloads, un dossier qui n'existe pas chez moi puisqu'il s'appelle Téléchargements. Et donc chez moi le transfert est resté figé sur "Receiving response 100%", sans un message à l'écran. L'erreur n'apparaissait que dans ~/.nomadnetwork/logfile. Donc si ce dossier n'existe pas chez vous non plus, corrigez ça sur la machine du visiteur, à la ligne downloads_path de la section [client] de ~/.nomadnetwork/config :
downloads_path = ~/Téléchargements
Le dossier de téléchargement corrigé dans la config de NomadNet
Chez moi, après un redémarrage de NomadNet, le PDF est arrivé ensuite en une fraction de seconde, avec une empreinte SHA-256 identique à celle de l'original.
Le PDF enregistré, 13,12 Ko, identique à l'original
Le forum rns.recipes ouvert dans le navigateur intégré de NomadNet, son adresse de page en haut
Sortir du réseau local
Maintenant pour être joignable depuis l'extérieur, il faut en général ajouter une interface dans ~/.reticulum/config, sous [interfaces], à moins qu'un autre système de votre réseau local, configuré en passerelle, ne le fasse déjà pour vous. Pour passer par Internet, la forme que donne la doc est celle-ci, où target_host et target_port sont ceux d'un point d'entrée que vous aurez choisi :
Le projet ne fournit plus d'adresse toute faite, puisque son testnet public a été fermé donc la doc renvoie vers deux annuaires communautaires, directory.rns.recipes et rmap.world, et conseille de mettre en place plusieurs connexions plutôt qu'une seule. Sachez aussi que si Reticulum chiffre ses échanges par défaut, TCP lui ne chiffre rien. Cela veut dire que l'adresse IP des deux bouts est visible pour qui inspecte la connexion, et il peut aussi en déduire que vous faites tourner Reticulum. Donc si vous voulez masquer réellement ces adresses, faudra mettre en place une interface I2P au prix d'un démon i2pd à faire tourner à côté (une fois encore tout est dans la doc).
Dans l'annuaire directory.rns.recipes on a 71 points d'entrée TCP, dont 40 sont actuellement en ligne, chacun avec pour chacun son bloc de configuration prêt à copier. J'ai ajouté RMAP et SWISS RNS sur la machine du visiteur, relancé NomadNet, et une minute plus tard, une dizaine de nœuds figuraient déjà dans la liste, le mien compris :
Dix nœuds listés une minute après l'ajout des deux points d'entrée, le mien compris, les noms des autres étant floutés
rnstatus avec l'AutoInterface et les deux interfaces TCP actives
Je n'ai fait ce test que dans ce sens, le visiteur voit des nœuds d'Internet, mais je n'ai pas vérifié qu'un inconnu pouvait atteindre notre nœud, puisque seule la machine du visiteur avait ces deux interfaces.
Ce que votre nœud montre
Une fois en ligne, le nœud s'annonce au démarrage puis toutes les 360 minutes, et cette annonce diffuse son nom en clair. Et d'après le code de NomadNet (Node.py), le nœud réutilise l'identité principale du programme, celle qui sert aussi à votre messagerie, donc n'importe qui peut relier votre site à votre adresse de messagerie.
Et ça se voit, puisque chez le visiteur, la fiche de votre nœud affiche une ligne Oprtr qui n'est autre que votre adresse de messagerie
LXMF
, en clair.
La fiche du nœud chez le visiteur, avec l'adresse de messagerie de l'opérateur en face d'Oprtr
Les pages et fichiers que vous déposez sont publics, sauf si vous posez à côté un fichier du même nom suivi de .allowed, qui liste les identités autorisées. Et surtout, hors Windows, un fichier exécutable placé dans pages est lancé comme un programme quand un visiteur autorisé le demande, puisque c'est comme ça que NomadNet génère ses pages dynamiques. Donc vérifiez les droits de ce que vous y copiez.
Reste la question de la maturité car pour le moment Reticulum n'a fait l'objet d'aucun audit de sécurité externe, NomadNet est en bêta, y'a eu quelques failles de sécu corrigées depuis et les dépôts GitHub ne sont plus que des miroirs figés.
Ajoutez à ça la licence maison, la Reticulum License, qui interdit tout usage dans un système conçu pour nuire aux humains et toute utilisation dans la création d'une IA ou de ses données d'entraînement. Bref,
les défenseurs d'Omarchy repasseront
, loool. Voilà, donc pour un petit site entre voisins ou entre amis, c'est jouable mais pour quelque chose de sensible, je vous conseille d'attendre un audit et surtout de bien lire la doc.
SpaceX assemble petit à petit les différents éléments qui permettront à Starlink de concurrencer réellement les opérateurs de téléphonie. L’entreprise a signé un partenariat avec Qualcomm pour équiper son futur réseau mobile terrestre aux États-Unis, dont le déploiement doit commencer en 2027.
SpaceX veut faire de sa filiale Starlink Mobile un véritable opérateur de téléphonie aux États-Unis. Actuellement, les satellites direct-to-cell peuvent transporter des messages et la voix directement aux smartphones compatibles, via des applications dédiées ; mais pour offrir un niveau de services comparable aux autres opérateurs, l’entreprise d’Elon Musk doit aussi s’appuyer sur des réseaux terrestres plus traditionnels – la connexion satellite passe mal à l’intérieur des bâtiments, elle est aussi sous-dimensionnée pour servir efficacement les utilisateurs dans les zones urbaines.
Des fréquences, mais encore un réseau à construire
C’est pourquoi SpaceX a acheté des fréquences auprès d’EchoStar l’an dernier (dans la bande des 2 GHz), puis un portefeuille de basses fréquences début octobre (dans celle des 800 MHz). Il faut également une infrastructure au sol, notamment des antennes, pour la couverture des zones très peuplées. Les acteurs qui se partagent le gros du marché américain, à savoir AT&T, Verizon et T-Mobile, voient logiquement ce potentiel concurrent d’un mauvais œil ; c’est pourquoi aucun d’entre eux n’a voulu donner à SpaceX un accès à son réseau.
Qu’à cela ne tienne, SpaceX a de la ressource. D’une part, le groupe envisagerait de passer par Boost Mobile, un opérateur hybride détenu par EchoStar : les discussions portent sur un rachat ou une négociation pour bénéficier de ses accords avec AT&T et T-Mobile. Cela reste hautement hypothétique, puisque ces accords ne sont pas transférables automatiquement.
Qualcomm pour équiper les futures antennes 5G
D’autre part, SpaceX a bien l’intention de construire son propre réseau terrestre. L’accord avec Qualcomm porte sur la fourniture de puces Dragonwing QRU100 et QDU100, ainsi que de logiciels de traitement du signal, pour équiper ses stations de base 5G. Le QRU100 prendra en charge les fonctions radio des antennes, tandis que le QDU100 assurera le traitement des signaux. L’ensemble doit permettre de gérer un grand nombre de connexions avec une consommation électrique réduite.
L’ambition de SpaceX est très claire : il s’agit de construire un réseau de téléphonie couvrant tous les États-Unis. L’entreprise prévoit de commencer à déployer son réseau à partir de l’année prochaine, « avec des dizaines de milliers de sites installés sur la durée de l’accord pluriannuel ».
Elon Musk a affirmé être en mesure de créer ce nouveau réseau dans les 2 à 3 prochaines années, tandis que Dan Schulman, le directeur général de Verizon, a estimé que l’opération prendrait « au minimum » de 4 à 6 ans.
Les passionnés de dinosaures et de pop culture n'y croyaient plus. Trente-trois ans après la sortie du chef-d'œuvre de Steven Spielberg, la bande-annonce de pitch d'Évasion de Jurassic Park, la série animée annulée de 1993, vient enfin d'émerger sur Internet.
Une pétition citoyenne exigeant la fermeture de CNews a récolté 500 000 signatures. Elle pourrait être débattue à l’Assemblée nationale, mais a peu de chances d’aboutir à la disparition de la chaîne.
Les serveurs de Netatmo rencontrent de nouveau des problèmes. Les pannes s’accumulent depuis ce lundi après-midi comme le montre DownDetector. Le fabricant d’objets connectés, propriété de Legrand, a confirmé des difficultés sur sa page de statut. La source de l’incident a été identifiée et corrigée, les systèmes reviennent désormais progressivement à la normale… à l’exception des stations météo et du streaming vidéo des caméras.
Image : Netatmo
Toutes les applications mobiles de Netatmo, à l’exception de celles pour Vaillant eRelax et Migo, sont dans les choux. Les webapps aussi ont toujours des soucis de connexion avec les serveurs. Les assistants vocaux (Google Home et Alexa), les passerelles avec des services cloud tiers et les appareils en eux-mêmes restent fonctionnels, c’est à dire qu’ils enregistrent toujours des données.
Malheureusement, il s’agit de la seconde alerte en quelques jours pour Netatmo : le 30 octobre dernier, l’entreprise annonçait déjà rencontrer des difficultés sur ses serveurs affectant le contrôle à distance des applications. Les produits pouvaient cependant continuer à fonctionner normalement en local. Cette panne a été réparée depuis, mais tout cela tombe mal en cette période où le chauffage commence à redémarrer un peu partout.
Reddit, qui se considère comme le “cœur d’internet” ou comme sa première page, n’autorisera plus les utilisateurs sans compte à accéder à tout son contenu. Il s’agit d’un changement majeur pour cette communauté, qui a toujours été entièrement accessible sans connexion préalable.
Reddit prépare un tournant majeur : imposer aux utilisateurs la connexion à un compte pour consulter les contenus. La plateforme veut protéger ses données des moissonneurs IA et mieux cibler ses publicités.
Sous la pression des bots moissonneurs de données, et pour protéger son activité, Reddit va opérer un changement de taille. Depuis sa création il y a 21 ans, la plateforme est en accès libre : on peut y lire tous les contenus sans avoir de compte. Cela va changer : le directeur général Steve Huffman a en effet annoncé qu’il faudra se connecter au préalable avant d’accéder à Reddit.
« C’est un changement majeur pour Reddit : depuis vingt ans, nous permettons d’accéder à la quasi-totalité du site sans être connecté », écrit-il. « Et je ne sais pas pour vous, mais pour moi, dont la vie a été façonnée par l’internet ouvert, c’est aussi un grand changement. J’en suis toutefois arrivé à la conclusion que c’est la bonne décision pour notre plateforme et pour notre entreprise. »
Reddit veut reprendre le contrôle de ses données
Les premiers tests débuteront dans les prochains mois dans quelques pays (en dehors des États-Unis). Reddit étudiera l’impact sur l’expérience utilisateur et sur l’ensemble de son écosystème, « déterminer où fixer les bonnes limites ». La question de la page d’accueil de Reddit se pose : pour Steve Huffman, il est en effet important que les internautes puissent la consulter sans être connecté. Il faut également que les visiteurs puissent consulter le contenu sur lequel pointait un moteur de recherche ou une source externe.
Pour justifier cette évolution majeure, le dirigeant avance plusieurs raisons : d’abord, la nécessité de personnaliser l’expérience pour chaque utilisateur. Reddit est devenu une plateforme tellement énorme que « sans personnalisation, elle n’est plus pertinente. Ou pire, elle ne fonctionne plus ». Huffman veut cependant être très clair sur la nature de la connexion :
« Quand nous parlons de se connecter, il s’agit simplement de se connecter à un compte. Nous n’avons pas besoin de votre nom. Nous n’avons pas besoin de savoir qui vous êtes. Nous n’avons pas besoin de connaître votre identité. Honnêtement, nous ne voulons pas la connaître. Reddit ne l’exige pas — et ce changement ne modifie rien —, pas plus que notre activité publicitaire. »
Il s’agit aussi (et surtout ?) de protéger l’activité de l’entreprise des bots collecteurs de données, pour entraîner des modèles d’IA par exemple. La grande majorité des accès non autorisés à la plateforme se font sans connexion. Reddit entend continuer à signer des accords de licences d’utilisation de ses données, comme c’est le cas avec Google depuis 2024.
La publicité ciblée et l’IA au cœur du changement
Il est aussi plus facile de présenter de la publicité ciblée à un utilisateur connecté avec son compte. « C’est mieux pour nos résultats financiers », admet Huffman, « mais aussi pour les utilisateurs. Une publicité non ciblée, c’est tout simplement de l’espace perdu pour tout le monde. »
L’annonce tombe en même temps que les résultats du 3ᵉ trimestre au cours duquel Reddit a essuyé un recul du trafic provenant des moteurs de recherche, une baisse « sensible » déplore Huffman dans sa lettre aux actionnaires (PDF). Cette baisse touche surtout les visites sans connexion et sur le web.
En octobre, ce trafic a continué de diminuer, avec plus d’un million de visites en moins chaque semaine en moyenne. Les utilisateurs connectés et ceux de l’application mobile (Reddit est extrêmement agressif pour pousser les utilisateurs de smartphones à installer son app) représentent toujours plus de 80 % de la monétisation de l’entreprise.
[Deal du jour] Boulanger a déjà ouvert sa saison Black Friday, et le Wi-Fi maillé de TP-Link en profite. Le pack de deux bornes Deco BE22, compatibles Wi-Fi 7, passe à 99,99 € au lieu de 119,99 €.
 Connexion