 Connexion
Pendant les French Days, il y a des réductions sur les offres Nord VPN et 4 mois offerts
[Deal du jour] NordVPN joue le jeu des French Days avec des promotions sur l’ensemble de ses abonnements ainsi que plusieurs mois offerts.

[Deal du jour] NordVPN joue le jeu des French Days avec des promotions sur l’ensemble de ses abonnements ainsi que plusieurs mois offerts.
Utilisez-vous Google News (Actualités en France) ? Vous pouvez suivre vos médias favoris. Suivez Frandroid sur Google.


Le saviez-vous ? Google News vous permet de choisir les médias que vous suivez. Ne passez pas à côté de Frandroid.
Si vous voulez recevoir les meilleures actus Frandroid sur WhatsApp, rejoignez cette discussion.

Vous savez ce qui est pire qu'un cousin qui vous demande votre mot de passe Netflix ? C'est quand ledit cousin vous demande aussi un VPN pour sa boîte, sa copine, son chien et sa PlayStation. Et là, vous devez lui expliquer que la plupart des VPN c'est 10 appareils max, et que non, vous allez pas payer trois abonnements différents pour que toute la famille puisse regarder Koh Lanta en sécurité.
Surfshark, lui, a compris le problème. Connexions simultanées illimitées. Un seul abonnement, tous vos appareils, tous ceux de votre mère, de votre frère, de votre coloc, et même de ce pote qui squatte votre canapé depuis trois mois. C'est pas une fonctionnalité, c'est une déclaration de guerre contre les limites artificielles des concurrents.
L'année a été chargée chez Surfshark . Ils ont sorti des fonctionnalités qui font passer la concurrence pour des dinosaures.
Dausos : le protocole qui envoie du pâté
Surfshark a lancé son propre protocole propriétaire, Dausos. Chiffrement AEGIS-256X2, résistant à l'informatique quantique, et jusqu'à 30% plus rapide que les protocoles standards. Le truc ouf ? Chaque utilisateur a son propre tunnel de trafic dédié. La plupart des VPN vous mettent dans des voies partagées où vos données se mélangent à celles des autres. Dausos vous donne votre propre autoroute privée.

Le seul hic (et c'est un gros hic) c'est que pour l'instant, Dausos n'est dispo que sur macOS. Les utilisateurs Windows et Android ragent, et Surfshark a promis d'étudier les retours pour décider où expander ensuite. Mais si vous avez un MacBook, vous êtes déjà dans le futur.
FastTrack : votre trafic prend l'autoroute
Il y a quelques semaines, Surfshark a étendu FastTrack à plus de la moitié de son réseau. Des gains de vitesse allant jusqu'à 70% par rapport à une connexion classique (selon le site). Au lieu de vous envoyer bêtement vers le serveur le plus proche, FastTrack analyse en temps réel tous les chemins possibles et choisit le plus rapide, même s'il est physiquement plus long. C'est comme Waze, mais pour vos paquets de données.
Nexus : le réseau qui change tout
Lancé en 2022 et perfectionné en 2026, Surfshark Nexus repose sur le Software-Defined Networking (SDN). Vous ne vous connectez plus à un serveur isolé, mais à tout le réseau en même temps. Votre trafic est routé dynamiquement à travers 4 500+ serveurs dans 100 pays.
Ça permet de bien faire certains trucs comme :

En août 2026, Surfshark a lancé une protection anti-arnaque SMS basée sur l'IA. Elle scanne vos SMS entrants, détecte les arnaques (smishing), et sur iOS, déplace automatiquement les messages suspects dans le dossier Spam. Sur Android, vous recevez une alerte avant d'ouvrir le message. 35% du phishing mondial passe par SMS maintenant. Surfshark vous protège avant que vous ne cliquiez comme un débile sur le lien.
Le reste de la panoplie (celle que je vous rabâche souvent) est bien entendu toujours intacte :
Toujours cet été, Surfshark a reçu le PCMag Editor's Choice award. Quand les mecs de PCMag, qui testent des VPN toute la journée, disent que t'es dans le top, c'est que t'as quelque chose de solide. La politique no-logs est auditée par Deloitte. Les serveurs sont 100% RAM-only, un reboot et tout s'efface. Même si les feds débarquent avec un mandat, y'a rien à saisir (enfin ça on verra le jour où la situation se présente). De plus les vitesses sont excellentes.
Parce que c'est la fin d'été et qu'il faut s'amuser encore une fois, Surfshark s'est amusé à créer un petit test de détection avec les étudiants de l'université de Malmö. Et le résultat est flippant, presque la moitié des gens ne distinguent pas un bot d'un vrai humain.
Les jeunes, eux, s'en sortent mieux. Jusqu'à 20 ans, ils repèrent 65% des bots. Mais passé la quarantaine ? Paf, ça tombe à 42% (ouf ça fait mal). C'est-à-dire que votre tante sur Facebook a presque une chance sur deux de tomber dans le panneau d'un compte fake. Et le pire, c'est que les sujets émotionnels rendent tout le monde con : sur un sujet neutre comme les data centers, les gens trouvent 71% des bots. Mais dès qu'on parle de sujets qui touchent une corde sensible, la détection s'effondre à 49%.
Morale de l'histoire : quand ça vous énerve, vous cliquez avant de réfléchir. Si vous voulez tester votre propre crédulité, Surfshark propose le challenge " Bot or Not? ". Bon courage, vous en aurez besoin.

Alors accrochez-vous, parce que les tarifs sont toujours assez délirants. En ce moment, Surfshark propose son abonnement Starter à 2,49 € HT par mois pour 27 mois (24 mois + 3 offerts), soit 67,23 € HT (80,68€ TTC) facturés en une seule fois.
Faites le calcul : moins de 3 € par mois, divisé par le nombre illimité d'appareils que vous pouvez connecter. C'est littéralement moins cher qu'une pizza surgelée dégueulasse par mois. Et meilleur pour votre santé. Pour protéger votre téléphone, votre laptop, votre tablette, votre Smart TV, votre Fire Stick, votre Xbox, votre routeur, et celui de votre tante qui habite à 300 km. Tout le monde est couvert.
Les formules supérieures :
Surfshark n'est plus juste un VPN pas cher. C'est un VPN qui vous laisse connecter autant d'appareils que vous voulez avec un seul abonnement. Tout votre parc informatique perso, celui de votre mère, de votre frère, de votre coloc et du pote qui squatte votre canapé. Au fil du temps c'est même devenu une plateforme de sécurité numérique complète qui trône fièrement sur mon podium des meilleurs VPN du moment .
Arrêtez de vous prendre la tête. Un abonnement. Une infinité d'appareils. Et la paix. Si vous devez chiffrer pour tout le monde, autant le faire à prix cassé.

La CNIL vient de sanctionner l’Hôpital privé de la Loire d’une amende de 500 000 euros après une cyberattaque ayant permis à un attaquant d’accéder aux données de 524 867 patients, dont certaines données de santé, ainsi qu’à celles de 202 246 personnes désignées comme « tiers de confiance ».
L’attaque, survenue durant l’été 2025, a ciblé le dossier patient informatisé (DPI) de l’établissement.
La particularité de cette décision tient moins au montant de l’amende qu’à la précision avec laquelle la CNIL décrit les faiblesses techniques ayant permis à l’attaque de se propager.
Pour les utilisateurs externes, notamment les médecins libéraux, l’accès au DPI ne reposait ni sur un VPN, ni sur une authentification multifacteur.
La CNIL considère explicitement que cette procédure d’authentification n’était « pas suffisamment robuste ». L’attaquant a exploité cette vulnérabilité pour accéder au DPI avec les identifiants d’un utilisateur.
La faiblesse ne s’arrêtait toutefois pas à l’authentification. Une fois connecté, l’attaquant a pu accéder aux données de l’ensemble des patients de l’établissement.
La raison tient à une deuxième défaillance : la politique d’habilitation ne tenait pas suffisamment compte de la notion d’équipe de soins. Les professionnels n’étaient donc pas limités aux seules informations nécessaires à la prise en charge des patients dont ils avaient effectivement la charge.
Pour la CNIL, le problème est alors double. La compromission d’un compte a été rendue possible par une authentification insuffisamment robuste et, une fois le compte compromis, les droits qui lui étaient associés ont permis d’accéder à un volume considérable de données.
Cette distinction est importante. Même lorsqu’un attaquant parvient à compromettre un compte, il ne devrait pas pouvoir accéder à l’ensemble du système d’information. La limitation des droits d’accès et le cloisonnement des données doivent permettre de contenir l’attaque et d’en limiter les conséquences.
La troisième faiblesse relevée par la CNIL concerne la détection.
L’établissement ne disposait pas de mesures permettant d’identifier une activité suspecte dans le DPI en temps réel ou à très court terme et de déclencher une alerte. L’attaquant a ainsi pu explorer le système durant plusieurs jours et extraire un volume important de données sans que cette activité anormale ne soit détectée.
La CNIL considère que cette absence de détection a contribué à aggraver l’ampleur de la violation.
Le raisonnement dessine donc une chaîne de défense assez classique :
authentifier correctement → limiter les privilèges → cloisonner les accès → journaliser → détecter les comportements anormaux.
C’est cette chaîne, plus que l’absence isolée d’un VPN ou d’un MFA, qui permet de comprendre la décision.
Le cas de l’Hôpital privé de la Loire est exceptionnel par la précision avec laquelle la CNIL met en cause l’absence de VPN et de MFA. Mais il ne constitue pas pour autant une rupture dans sa jurisprudence.
La Commission avait déjà indiqué, en janvier 2025, que les entreprises détenant de grandes bases de données devaient notamment mettre en place une authentification multifacteur pour les employés, les partenaires, les sous-traitants et les autres intervenants accédant à distance.
Elle avait surtout annoncé qu’elle renforcerait dès 2026 ses contrôles sur ce point et précisé que l’absence de MFA pourrait justifier l’ouverture d’une procédure de sanction.
La CNIL rappelait également que cette authentification renforcée était déjà considérée comme, en principe, nécessaire au regard du RGPD pour les bases contenant des données sensibles ou dont la violation présenterait des risques importants.
La recommandation publiée en avril 2025 sur l’authentification multifacteur avait préparé le terrain.
Le dossier de l’Hôpital privé de la Loire montre donc comment cette doctrine peut désormais se traduire dans une procédure de sanction.
Quelques mois plus tôt, la CNIL avait déjà mis en cause plus directement une infrastructure d’accès distant.
En janvier 2026, elle a infligé 27 millions € à Free Mobile et 15 millions à Free, soit 42 millions € au total, après une importante violation de données. La Commission a notamment relevé l’insuffisance des mesures destinées à assurer la sécurité des données des abonnés.
Ce dossier est particulièrement intéressant au regard de celui de l’Hôpital privé de la Loire. Le problème n’est plus simplement de savoir si une organisation possède un VPN, mais si l’ensemble du mécanisme d’accès distant présente un niveau de sécurité approprié.
La jurisprudence récente tend ainsi à regarder la sécurité comme une chaîne de contrôles plutôt que comme une collection de produits.
La sanction de 5 millions € infligée à France Travail en janvier 2026 va dans la même direction.
La CNIL a notamment relevé l’insuffisance des mesures de journalisation permettant de détecter les comportements anormaux sur le système d’information. Elle a également considéré que les habilitations attribuées aux comptes des conseillers de Cap emploi étaient trop larges, leur permettant d’accéder aux données de personnes qu’ils n’accompagnaient pas.
On retrouve donc les deux autres briques du dossier de l’Hôpital privé de la Loire : la journalisation et la gestion des habilitations.
Le rapprochement est particulièrement parlant. Dans les deux cas, le risque ne provient pas seulement de la possibilité de compromettre un compte. Il provient aussi du fait qu’un compte compromis dispose de droits trop étendus et que l’activité anormale n’est pas détectée suffisamment rapidement.
La sanction de 5 millions € infligée à IQVIA Operations France en mai 2026 complète encore ce tableau.
La CNIL a sanctionné l’entreprise dans le cadre de la gestion de deux entrepôts de données de santé et a notamment examiné les garanties destinées à limiter les risques liés à ces données.
Le dossier illustre l’importance croissante accordée par la CNIL à l’architecture de sécurité. Authentification, séparation des environnements, restriction des accès et traçabilité doivent être pensés ensemble lorsqu’il s’agit de données particulièrement sensibles.
La position de la CNIL sur la journalisation est particulièrement révélatrice.
Dans ses recommandations destinées aux grandes bases de données, la Commission demande une architecture permettant de tracer les accès et les actions des utilisateurs habilités. Mais elle précise surtout que la simple collecte des journaux ne suffit pas : les organisations doivent être capables de traiter ces informations afin de détecter rapidement un comportement suspect.
La CNIL recommande notamment de journaliser les accès aux applications, API, systèmes et réseaux, et de cibler la supervision sur les composants les plus sensibles. Les événements à surveiller doivent permettre de détecter des flux anormaux, des volumes inhabituels ou des tentatives de connexion rejetées.
Autrement dit, avoir des logs n’est pas nécessairement avoir une capacité de détection.
C’est précisément ce que montre le cas de l’Hôpital privé de la Loire. L’absence de détection en temps réel ou à très court terme a laissé à l’attaquant plusieurs jours pour explorer le DPI et extraire les données.
La CNIL ne découvre pas en 2026 la question des briques techniques de cybersécurité.
Son bilan 2024 fait état de 11 sanctions pour des manquements à la sécurité des données. Les organismes concernés avaient notamment utilisé des mots de passe insuffisamment robustes, stocké des mots de passe en clair, mis en œuvre des politiques d’habilitation insuffisantes ou continué à utiliser des versions obsolètes de TLS.
La Commission avait également sanctionné plusieurs organismes qui, malgré une mise en demeure, continuaient à utiliser TLS 1.0 ou TLS 1.1, ainsi que SHA-1, considérés comme obsolètes ou insuffisamment sûrs.
La logique est la même : le RGPD ne liste pas les produits ou technologies à installer. Il impose au responsable de traitement de mettre en œuvre des mesures de sécurité adaptées au risque et à l’état des connaissances.
Mais lorsque certaines technologies deviennent incontournables pour répondre à ce niveau de risque, leur absence ou leur mauvaise configuration peut devenir un élément central du constat de la CNIL.
Il faut donc éviter une interprétation trop mécanique de la décision.
Le RGPD ne transforme pas le VPN ou le MFA en obligations universelles. L’article 32 impose des mesures techniques et organisationnelles « appropriées » au regard notamment des risques présentés par le traitement.
La CNIL le rappelle dans sa jurisprudence : le caractère suffisant des mesures de sécurité doit être apprécié en fonction des caractéristiques du traitement, des risques, de l’état des connaissances et du coût des mesures.
C’est précisément ce qui rend le dossier de l’Hôpital privé de la Loire intéressant. Les données concernées sont particulièrement sensibles, le DPI centralise un volume considérable d’informations et des utilisateurs externes peuvent y accéder à distance.
Dans ce contexte, l’absence cumulée de VPN et de MFA constitue, pour la CNIL, une faiblesse de sécurité suffisamment importante pour caractériser un manquement à l’article 32.
La décision contre l’Hôpital privé de la Loire ne crée donc pas une nouvelle obligation réglementaire imposant à tous les établissements de santé de déployer tel ou tel équipement.
Elle témoigne plutôt d’une évolution de la jurisprudence vers une appréciation beaucoup plus concrète de l’architecture de sécurité.
Authentification, MFA, VPN, habilitations, segmentation, journalisation, détection, chiffrement : ces briques ne sont plus examinées uniquement sous l’angle de la conformité documentaire. La CNIL cherche à déterminer si, dans les faits, elles sont suffisamment robustes pour empêcher une compromission ou en limiter les conséquences.
Le mouvement est d’ailleurs clairement assumé par la Commission.
Dans ses recommandations sur les grandes bases de données, elle indique qu’elle renforcera ses contrôles à partir de 2026 sur l’authentification multifacteur et que l’absence de cette mesure pourra justifier l’ouverture d’une procédure de sanction.
The post La CNIL durcit le contrôle des briques de cybersécurité appeared first on Silicon.fr.

Un petit geste pour Frandroid ? Abonnez-vous à Frandroid sur Google pour ne manquer aucun de nos articles.
Utilisez-vous Google News (Actualités en France) ? Vous pouvez suivre vos médias favoris. Suivez Frandroid sur Google.
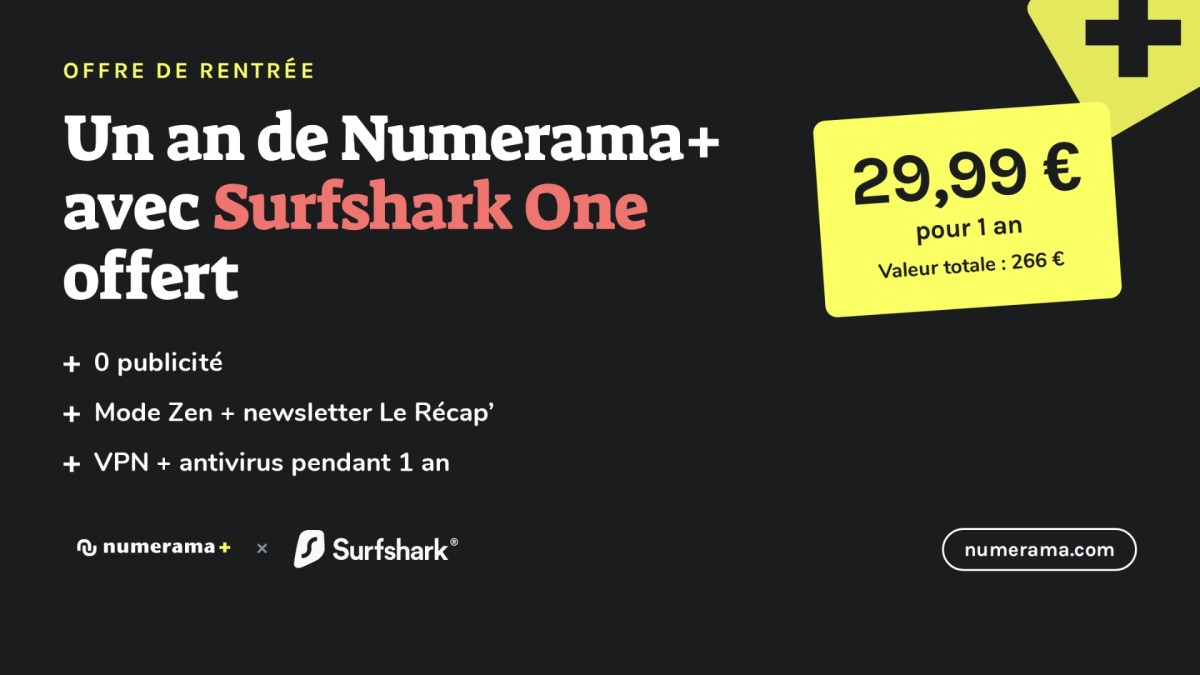
Pour la rentrée, Numerama+ revient à 2,49 € par mois, avec un an de Surfshark One offert aux 700 premiers abonnés : VPN, antivirus, bloqueur de traqueurs et plus encore.
Les bons plans n’attendent pas : abonnez-vous à notre canal WhatsApp Frandroid Bons Plans ! (zéro spam, promis, juste de super bons plans).
Si vous voulez recevoir les meilleures actus Frandroid sur WhatsApp, rejoignez cette discussion.
Aujourd’hui, le deal du jour vient directement de la maison. La rentrée approche avec son cortège de nouveaux abonnements, et Numerama+ vous permet de faire d’une pierre deux coups en vous offrant Surfshark One pendant un an.
